

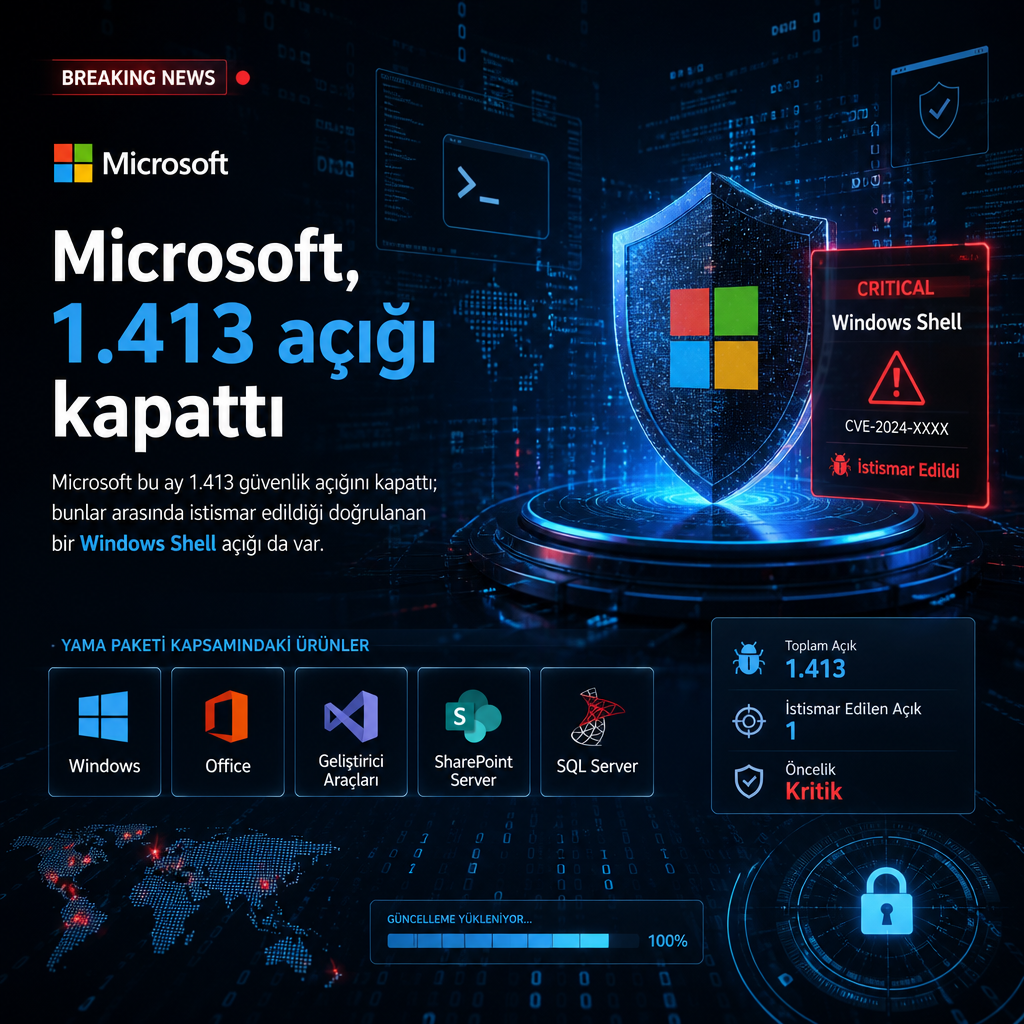
Microsoft bu ay 1.413 güvenlik açığını kapattı. Şirketin yamaladığı dosya ailesi arasında, istismar edildiği doğrulanan bir Windows Shell açığı da bulunuyor. Liste; Windows, Office, geliştirici araçları, SharePoint Server ve SQL Server ürünlerine yayılan geniş bir alanı kapsıyor.
Yama paketinde 1.102 açık Windows’ta, 134 açık Office’te, 61 açık geliştirici araçlarında, 36 açık SharePoint Server’da ve 22 açık SQL Server’da yer alıyor. Bu dağılım, tek bir aylık güncellemenin Microsoft ekosisteminin neredeyse tüm ana ürün gruplarına dokunduğunu ortaya koyuyor.
En büyük pay Windows açıklarında
En büyük yük Windows tarafında görünüyor. Microsoft’un kapattığı açıkların 670’ten fazlası ayrıcalık yükseltme kategorisine giriyor. Onları, uzaktan kod çalıştırmaya imkan veren 300’ün üzerinde zafiyet izliyor.
Ayrıcalık yükseltme sınıfındaki açıklar, saldırganın sisteme bir kez sızdıktan sonra daha yüksek yetkilere ulaşmasının önünü açabiliyor. Uzaktan kod çalıştırma açıkları ise etkileşim gerektirmeden kötü amaçlı komutların çalıştırılmasına zemin hazırlayabiliyor.
İstismar edilen Windows Shell açığı da yamalandı
Windows Shell bug’ı, yamanan liste içinde aktif olarak istismar edilen açıklar arasında yer alıyor. Microsoft bu ayrıntıyı paketle birlikte ele aldı ve ilgili bileşen için düzeltme sundu.
Kurumsal tarafta yaygın kullanılan ürünleri aynı anda etkilediği için güvenlik ekipleri yamalama önceliğini buna göre belirlemek zorunda kalıyor. Office ve SharePoint Server tarafındaki açıklar da belge işleme ve işbirliği altyapılarını doğrudan ilgilendiriyor.
Microsoft’un bu ay kapattığı açıkların sayısı, şirketin düzenli güvenlik güncellemelerinde alışılmışın oldukça üzerinde bir hacme işaret ediyor. Paket içindeki tür dağılımı ise tehdidin ağırlıklı olarak yetki artırma ve uzaktan kod çalıştırma ekseninde toplandığını gösteriyor.