

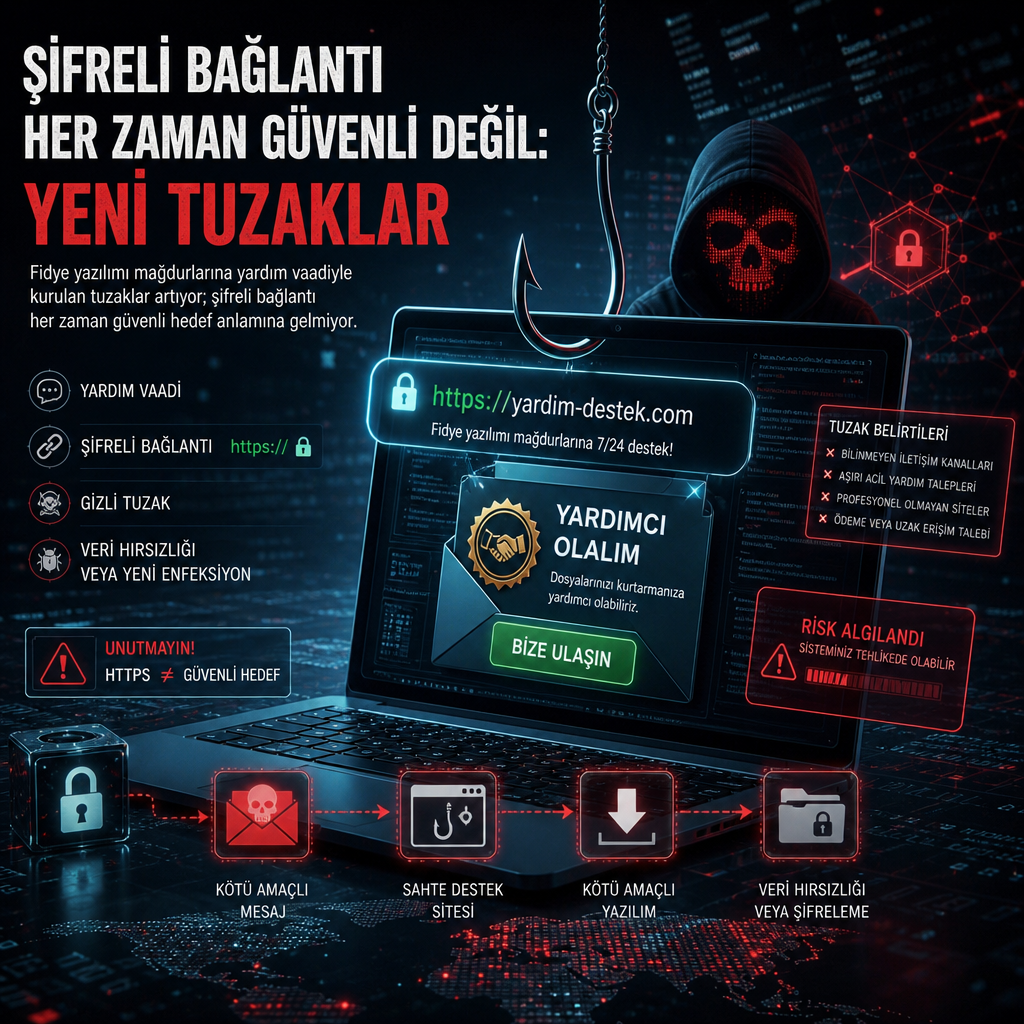
Fidye yazılımı mağdurlarını hedef alan yardım vaadi, son dönemde yeni bir risk kapısı açtı; hızlı çözüm arayanlar kendilerini ikinci bir dolandırıcılık zincirinin içinde bulabiliyor. Güvenli görünen bir bağlantı da her zaman güvenli bir sonuca çıkmıyor.
Fidye yazılımı sonrası yardım arayanlar da hedefte
Yaşananlar, saldırı sonrası toparlanma sürecindeki kurumları ve kullanıcıları doğrudan etkiliyor. Saldırganlar ya da fırsatçı aracılar, mağdurlara destek sunuyormuş gibi davranarak güven kazanmayı deniyor; ancak her temas güvenli bir noktaya ulaşmıyor.
Hızlı çözüm arayan taraf için asıl tehlike, ikinci bir dolandırıcılık ya da yönlendirme zincirine çekilmek. Metinde aktarılan mesaj, bağlantının şifreli olmasının içeriğin güvenilir olduğu anlamına gelmediği yönünde. HTTPS ya da benzeri korumalar, karşı taraftaki kişinin niyetini doğrulamıyor.
Güvenli görünen temasın arkasındaki soru işaretleri
Tablo, olayın yalnızca teknik bir sızma meselesi olmadığını ortaya koyuyor. Kurumlar saldırı sonrası hizmet veren kişi ve firmalarla iletişim kurarken, kiminle temas ettiklerini ve hangi kanaldan konuştuklarını ayrıca doğrulamak zorunda kalıyor.
Aksi halde, fidye yazılımının yarattığı baskı bitmeden yeni bir risk başlıyor. Metinde vurgulanan ana nokta da bu: hız, tek başına güvenlik sağlamıyor; güvenli bağlantı ile güvenli hedef arasındaki fark, özellikle kriz anlarında daha da belirginleşiyor.