

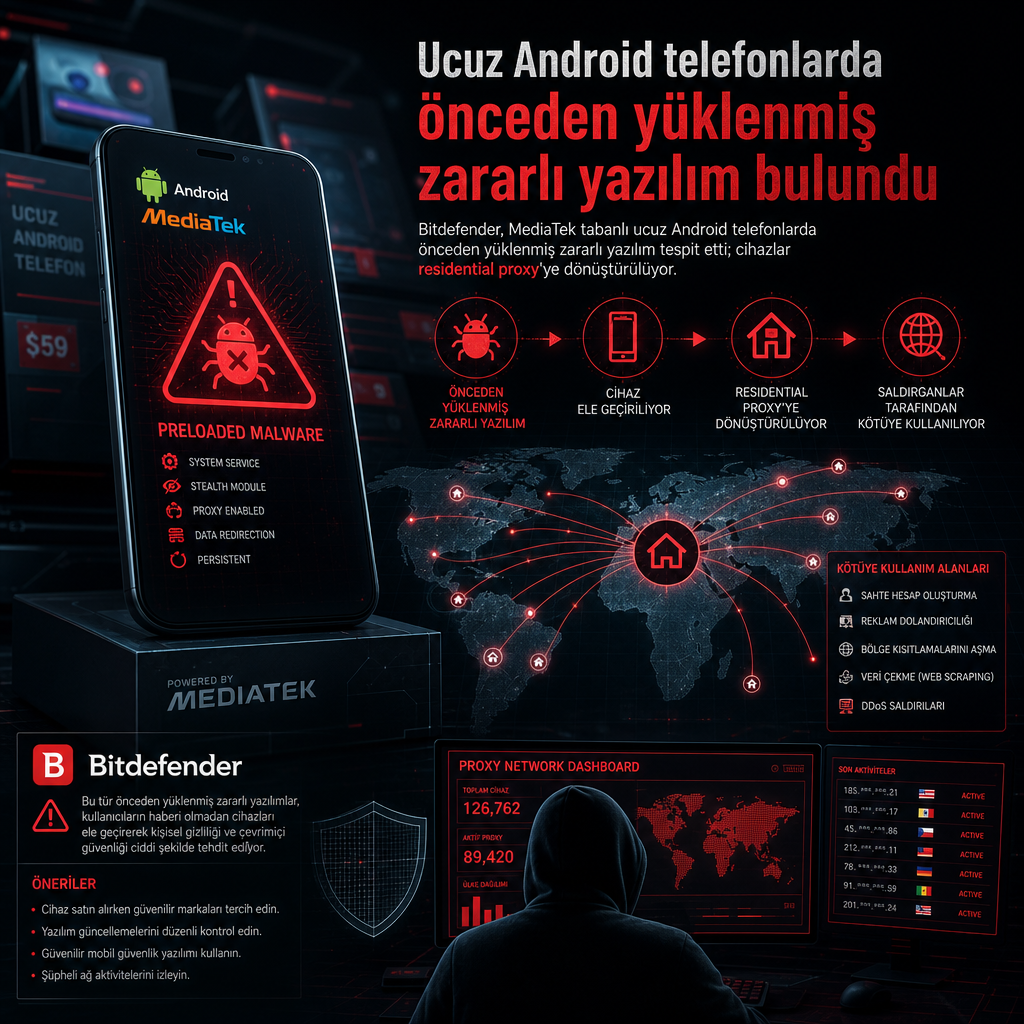
Bitdefender’ın incelemesine göre, farklı markalar altında satılan ve MediaTek platformu kullanan bazı Android telefonlar fabrikadan zararlı yazılımla çıkıyor. Şirket, bu faaliyeti Midnight Mimosa adıyla izliyor.
Düşük maliyetli modellerin önceden yüklenmiş kötü amaçlı bileşenlerle dağıtıldığını ilk bulgular ortaya koyuyor. Aynı cihazlar daha sonra konut tipi proxy ağına dönüştürülüyor; yani telefon, sahibinin haberi olmadan internet trafiğini aktaran bir ara düğüm gibi çalışıyor.
Bu kurulum, saldırganlara kimlik gizleme, trafiği farklı coğrafyalardan yönlendirme ve kötüye kullanım faaliyetlerini meşru kullanıcı trafiği gibi gösterme imkânı tanıyor. Araştırma notunda, etkinliğin birden fazla marka ve modelde görüldüğü, ortak paydanın ise MediaTek tabanlı Android cihazlar olduğu aktarıldı.
Kampanyanın teknik ayrıntılarıyla ilgili inceleme sürerken, ön yüklü zararlı bileşenin cihaz ilk açıldığında devreye girdiği ve arka planda proxy işlevini hazırladığı belirtiliyor. Araştırmacılar, bu yapının kullanıcı tarafından sonradan yüklenen bir uygulamadan ziyade tedarik zinciri düzeyinde bir bulaşmaya işaret ettiğini değerlendiriyor.
Midnight Mimosa olarak adlandırılan bu faaliyet, düşük fiyatlı telefon pazarında donanım ve yazılım bütünlüğünün ne kadar erken aşamada risk altına girebildiğini yeniden gündeme taşıdı. Bitdefender’ın çalışması, zararlı yazılımın sonradan değil, cihazların satışa hazır hâle getirildiği aşamada sisteme yerleştirilmiş olabileceğini gösteren işaretlere odaklanıyor.