

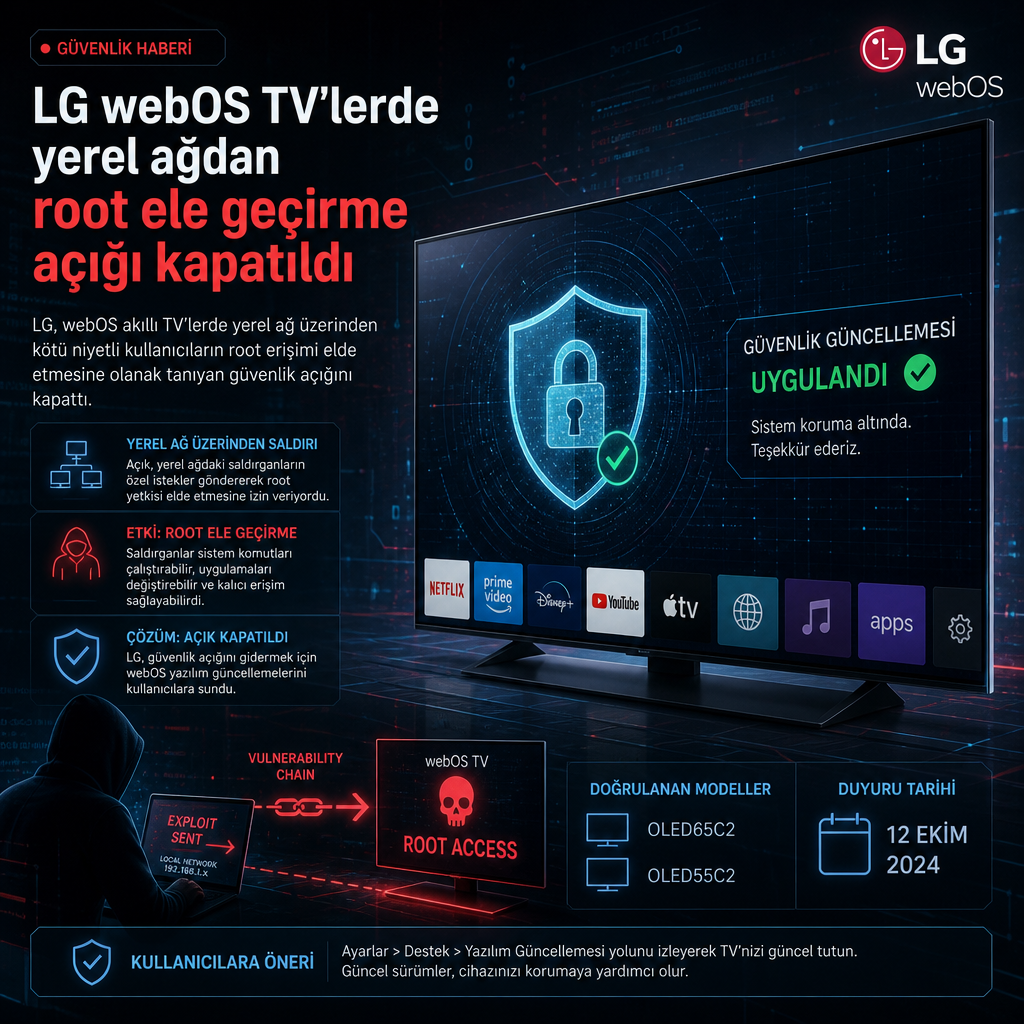
LG, webOS yüklü akıllı televizyonlarda yerel ağ üzerinden yetkisiz erişimle root yetkisine kadar çıkabilen bir güvenlik açığını kapattı. Zafiyet zinciri, 12 Ekim’de yayımlanan bir uyarıda duyuruldu ve iki TV modeli üzerinde doğrulandı.
Araştırmacılar testi 32LQ636BPSA ve 27TQ600SW modellerinde, webOS 7.5.7-25 sürümü çalışan firmware üzerinde gerçekleştirdi. Açığın, cihazla aynı yerel ağda bulunan bir saldırganın kimlik doğrulamasını atlatıp sistem ayrıcalıklarını yükseltebilmesine imkân verdiği bildirildi.
İki modelde doğrulanan zafiyet zinciri
İncelemeye göre etkilenen zincir, televizyonun ağ yüzeyinde bulunan bileşenlerin birlikte istismar edilmesine dayanıyor. Bu sayede saldırgan, kullanıcı etkileşimi olmadan, ilk erişim aşamasını geçip en yüksek yetki seviyesine ulaşabiliyor.
LG, yayımlanan bulguların ardından düzeltmeyi devreye aldı. Uyarıda, test edilen yapıların webOS 7.5.7-25 firmware üzerinde çalıştığı ve bulgunun iki farklı cihazda tekrarlandığı özellikle vurgulandı.
Uyarı ne söylüyor
Yerel ağdan yürütülen bu tür saldırılar, cihaz internete açık olmasa bile aynı ağ segmentindeki kötü niyetli bir aktörün televizyon üzerinde tam denetim kurmasına yol açabiliyor. Raporda, zincirin pre-auth root takeover niteliği taşıdığı belirtildi; bu ifade, saldırganın oturum açmadan yönetici seviyesine çıkabildiğini anlatıyor.
LG’nin yamayı yayımlamasıyla birlikte, zafiyetin teknik ayrıntıları da güvenlik topluluğunun incelemesine açıldı. Açığa ilişkin CVE kimliği metinde yer almıyor.