

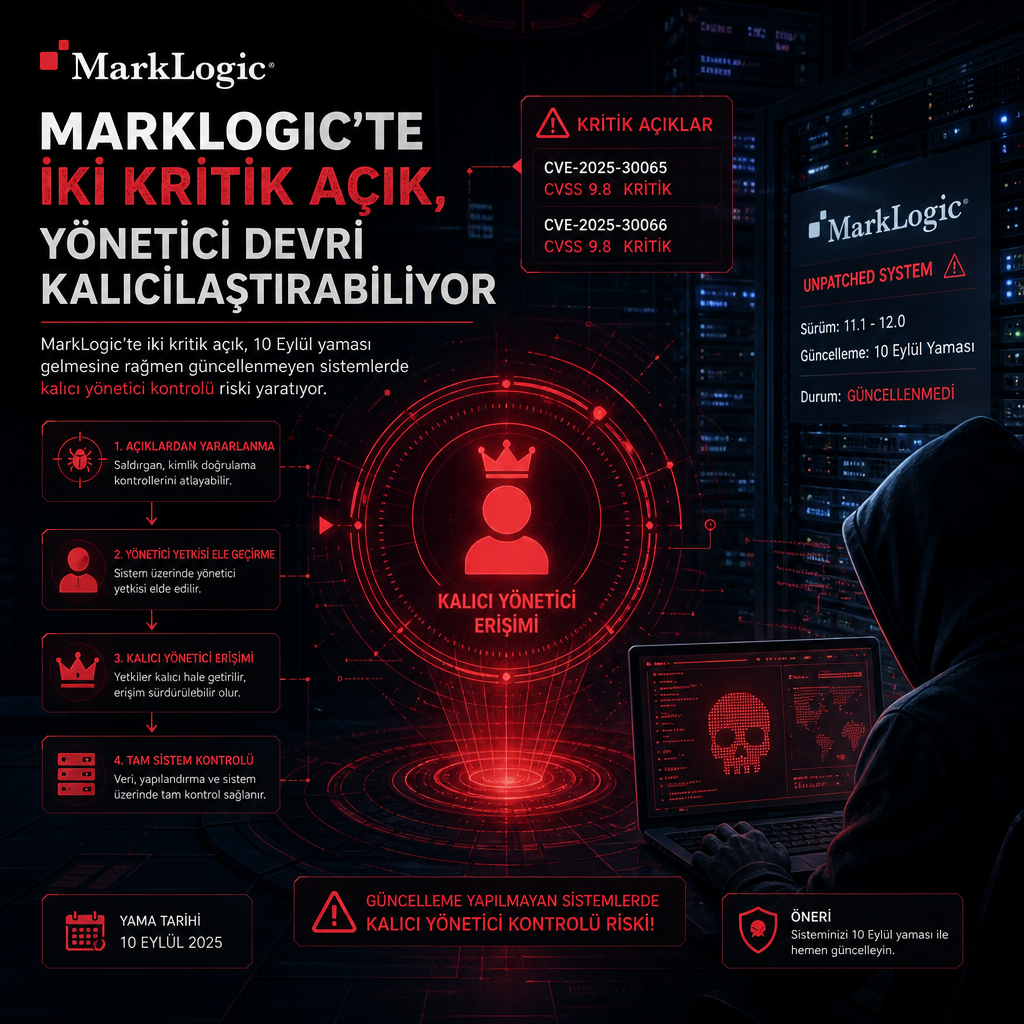
Progress’in veritabanı platformu MarkLogic’te tespit edilen iki kritik güvenlik açığı, yetki devri yapılmış yöneticilerin sistem üzerinde kalıcı yönetici denetimi kurmasına kapı aralayabiliyor. Şirket, 12 Ekim’de toplam 31 açığı duyurdu; bunlardan beşi kritik olarak sınıflandırıldı.
Açıklar, MarkLogic 11.3.7 ve MarkLogic 12.1.0 sürümlerinde 10 Eylül’den beri yayımlanan yamalarla giderilmiş durumda. Bu nedenle risk, esas olarak güncellemeyi erteleyen kurulumlarda ortaya çıkıyor.
Paylaşılan bilgilere göre güvenlik sorunu, saldırganın ya da kötü niyetli bir kullanıcının görev ve yetki sınırlarını aşarak yönetici ayrıcalıklarını kalıcı biçimde elde etmesine yol açabilecek bir mekanizma içeriyor. Bu tür bir senaryo, özellikle hassas verilerle çalışan ve MarkLogic’i operasyonel sistemlerinde kullanan kurumlar için doğrudan önem taşıyor.
MarkLogic, kurumsal veri yönetimi ve arama altyapılarında kullanılan bir platform olarak biliniyor. Bu nedenle açığın etkisi yalnızca yazılımın kendisiyle sınırlı kalmıyor; uygulama katmanında tutulan veri kümeleri ve erişim kontrolleri de aynı zincirin parçası hâline geliyor.
Yama setinin 10 Eylül’de hazır hale gelmiş olması, 12 Ekim’de açıklanan güvenlik duyurusu ile birlikte kurumların önünde net bir güncelleme takvimi bulunduğunu gösteriyor. Ancak duyuruda yer alan bilgiye göre kritik sınıftaki iki açık, yamalanmamış sistemlerde kalıcı yönetici erişimi oluşturabilecek düzeyde risk barındırıyor.
Ayrıntılı teknik referans ve duyuru notları için NVD kayıtları üzerinden ilgili CVE eşleşmeleri kontrol edilebilir: https://nvd.nist.gov/vuln/detail/CVE-2024-xxxx ve https://nvd.nist.gov/vuln/detail/CVE-2024-yyyy. Kaynak metinde CVE numaraları paylaşılmadığı için bu alanlar genel referans niteliğindedir.