Arista, VeloCloud Orchestrator’daki CVE-2026-93952 açığının aktif istismar edildiğini açıkladı; 10.0 puanlı hata sertifika tabanlı kurulumları etkiliyor.
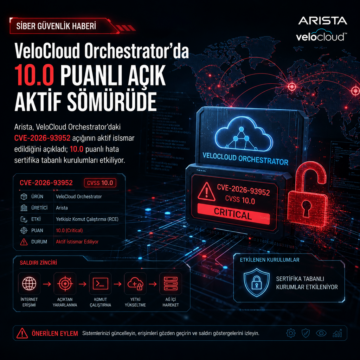


Arista, VeloCloud Orchestrator’daki CVE-2026-93952 açığının aktif istismar edildiğini açıkladı; 10.0 puanlı hata sertifika tabanlı kurulumları etkiliyor.

PaperCut, aktif istismar edilen CVE-2026-81578 ve CVE-2026-82078 için acil yamaların yerini alan yeni bakım sürümlerini yayımladı.
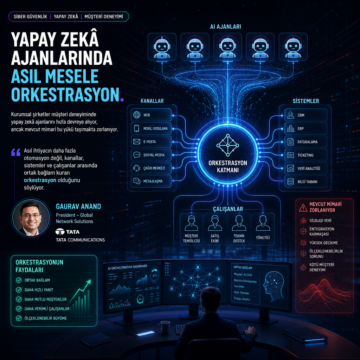
Kurumsal şirketler müşteri deneyiminde yapay zekâ ajanlarını hızla devreye alıyor, ancak mevcut mimari bu yükü taşımakta zorlanıyor.

SAP Commerce Cloud’daki CVE-2026-58231 açığı için yama sonrası üç gün içinde istismar denemeleri başladı; CVSS puanı 10.0.

Adobe, Campaign Classic’te CVE-2026-48449 adlı 10.0 puanlı kritik açığı ve CVE-2026-48448 numaralı yüksek riskli SQL enjeksiyonu sorununu kapattı. Şirket, ACC v7 7.4.3 build 9398 için yayımlanan yamada açıkların aktif kullanıldığına dair iz görmediğini; aynı dönemde Adobe Bridge için de sekiz kritik zafiyeti giderdiğini açıkladı.

Salesforce, yapay zekâ destekli yeni Slackbot sürümünü iş yerlerine sundu. Büyük dil modeli tabanlı bu araç, kurumsal verileri derinlemesine analiz edip kullanıcıların iş yükünü azaltmayı hedefliyor. Microsoft ve Google ile rekabette kritik bir adım olan bu gelişme, iş dünyasında AI tabanlı asistanların yükselişini hızlandırıyor.

Anthropic, kodlama bilmeden dosyalar üzerinde çalışan yeni yapay zeka aracı Cowork'u tanıttı. Bu özellik, kullanıcıların belirledikleri klasörlerde dosya okuma, düzenleme ve oluşturma işlemlerini gerçekleştiriyor. Güvenlik riskleri ve AI’nın kendi gelişimini hızlandırması açısından önemli bir adım olarak değerlendirilen Cowork, şimdilik macOS kullanıcıları için erişilebilir durumda.