

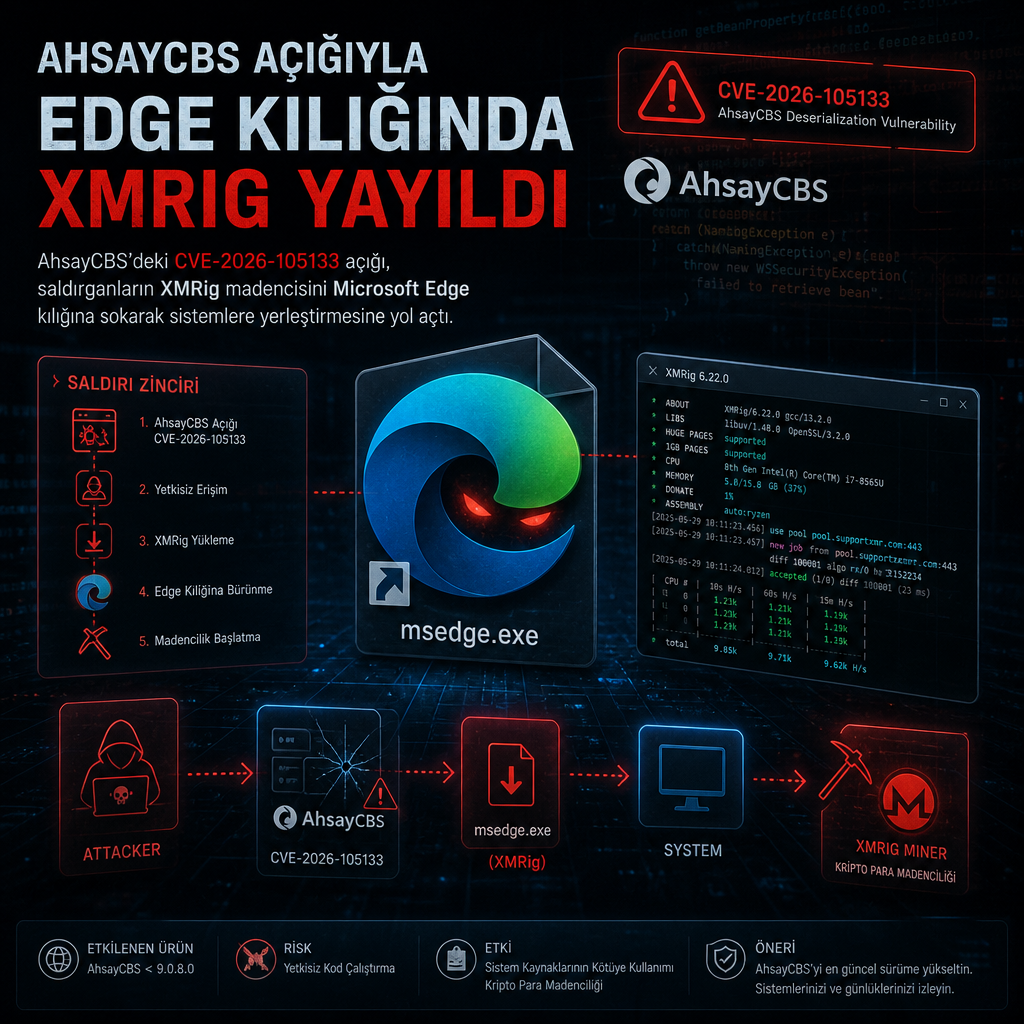
AhsayCBS yazılımındaki bir kimlik doğrulama hatası, saldırganların XMRig kripto madencisini Microsoft Edge kılığına sokarak sistemlere yerleştirmesine yol açtı. İstismar edilen açık CVE-2026-105133 olarak izleniyor ve CVSS v4 taban puanı 5.5.
Güvenlik incelemelerine göre sorun, Ahsay’in OBS bileşeninde yer alan com/ahsay/obs/api/ApiStructsAction.java dosyasındaki checkSysPwd() işlevinde görülen hatalı kimlik doğrulama mekanizmasından kaynaklanıyor. Açık için NVD kaydı da yayımlandı: https://nvd.nist.gov/vuln/detail/CVE-2026-105133.
Madencilik yazılımı tarayıcı gibi gösterildi
Saldırganlar, ele geçirdikleri sunucularda XMRig madencisini doğrudan görünür bir işlem adıyla bırakmak yerine Microsoft Edge görünümünü taklit edecek şekilde gizledi. Bu yöntem, güvenlik ekiplerinin süreç listelerinde ya da çalıştırılan dosya adlarında şüpheli bir madenciyi daha geç fark etmesine yol açabiliyor.
XMRig, meşru sistemlerde de performans ölçümü ve test amaçlı karşılaşılan bir araç olarak biliniyor; ancak bu vakada yetkisiz kripto madenciliği için kullanıldı. Saldırının odağında, AhsayCBS kurulumlarını hedefleyen zafiyet zinciri yer alıyor ve ilk erişim için doğrulama katmanındaki bu hata kullanılıyor.
CVE-2026-105133 neyi açığa çıkarıyor
Teknik kayda göre CVE-2026-105133, checkSysPwd() fonksiyonunda bulunan uygunsuz kimlik doğrulama kusurundan yararlanıyor. Bu zafiyet, saldırganın geçerli sistem parolası doğrulamasını aşmasına kapı aralıyor. Açığın hangi sürümleri etkilediğine dair ayrıntı kaynak metinde verilmezken, istismar edilen bileşenin AhsayCBS/OBS kod yolu açıkça belirtiliyor.
Kampanyada kullanılan maskeleme yöntemi, zararlı yazılımın sıradan bir Microsoft Edge işlemi gibi görünmesini sağlayarak iz sürmeyi zorlaştırmayı amaçlıyor. Yapılan son analizler, saldırganların doğrudan fidye yazılımı yerine madencilik odaklı yüklerle hareket ettiğini gösteriyor.