

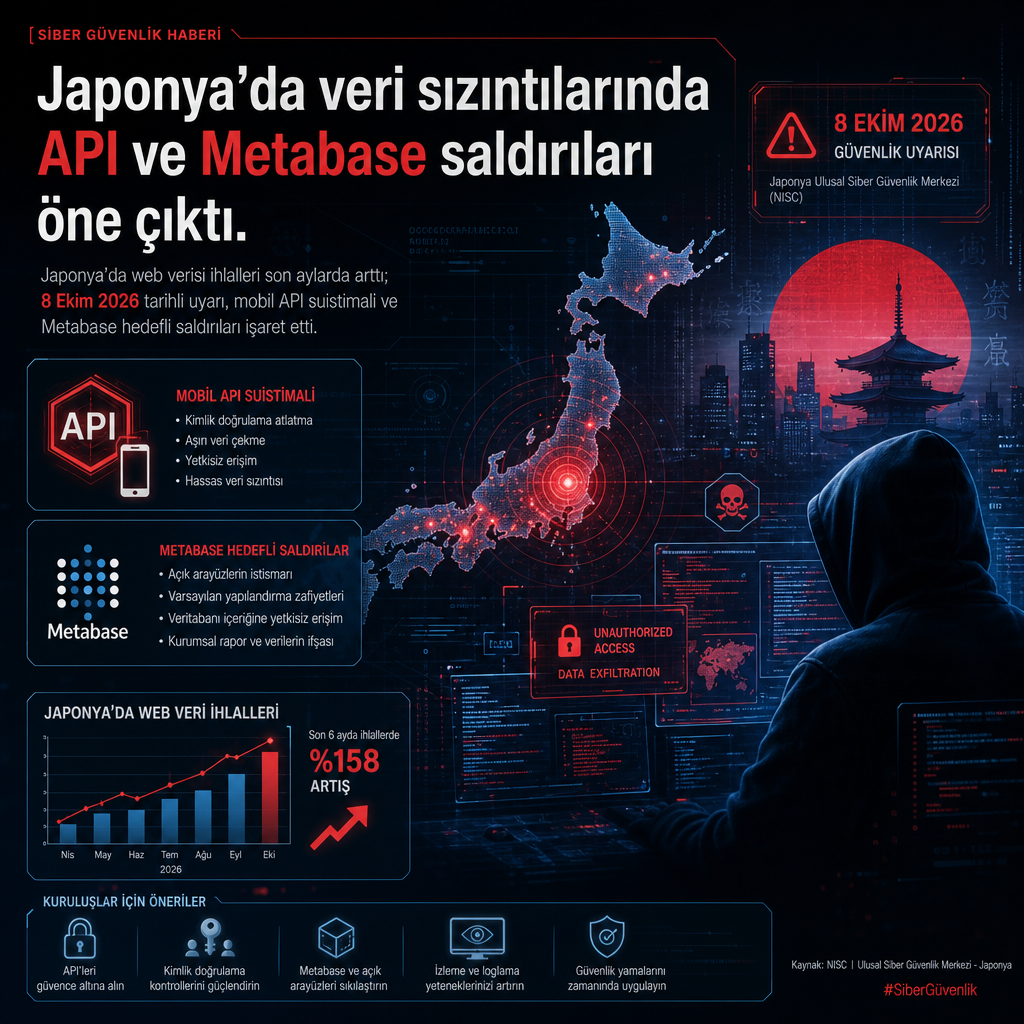
Japonya’da web verisi ihlalleri son aylarda belirgin biçimde arttı; incident kayıtlarını toplayan Tokyo merkezli yapı, 8 Ekim 2026 tarihli uyarısını mobil API’lerin kötüye kullanılması ve Metabase hedefli saldırılara dayandırdı.
Uyarıda herhangi bir saldırgan adı verilmediği gibi, etkilenen kurumlara ilişkin de bilgi paylaşılmadı. Buna karşın değerlendirmede, web tabanlı veri sızıntılarındaki artışta bu iki tekniğin öne çıktığı belirtildi.
Mobil API’ler ve Metabase aynı tabloda
Son incelemelerde, saldırganların mobil uygulamaların konuştuğu API uçlarını suistimal ederek yetkisiz veri erişimi sağladığı, bazı vakalarda da Metabase kurulumlarını hedef aldığı aktarıldı. Metabase, kurumların iç verilerini sorgulamak ve raporlamak için kullandığı bir iş zekâsı aracı olarak biliniyor; güvenlik ekipleri de aynı platformu kendi veri katmanlarını denetlemek ve görünürlük sağlamak için kullanıyor.
Uyarı metni, Japonya’daki olay bildirimlerinden ve ek bilgiden yola çıkarak hazırlandı. Kurum, sızıntıların nasıl başladığına dair teknik örüntüleri öne çıkarırken, kampanyayı tek bir aktöre bağlamadı.
Metabase’e dönük saldırılar, sistemin dışa açık örneklerinde zayıf yapılandırma veya yanlış erişim kontrolleri üzerinden veri çekilmeye çalışıldığını gösteren önceki vakalarla aynı çizgide ilerliyor. Mobil API istismarı tarafında ise saldırganlar, uygulamanın istemci tarafında normal görünen istekleri yeniden üretip korumasız veri yanıtlarını topluyor.
Japonya’dan gelen son alarm, web verisi sızıntılarının yalnızca klasik kimlik avı ya da zararlı yazılımla sınırlı olmadığını, iş uygulamaları ve API katmanındaki açık kapıların da doğrudan veri kaybına yol açabildiğini ortaya koydu.