Trezor, ShipMonk’taki ihlalde 67.000 müşterinin verilerinin açığa çıktığını açıkladı.
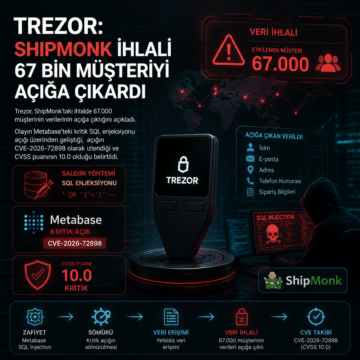


Trezor, ShipMonk’taki ihlalde 67.000 müşterinin verilerinin açığa çıktığını açıkladı.

Metabase, CVSS puanı 10.0 olan ve CVE kimliği bulunmayan kritik bir açığın vahşi ortamda istismar edildiğini duyurdu. Şirket, 1.58 ve üzeri sürümler için yamaları yayımladı; Framework ise saldırıda müşteri adı, IP, adres, telefon ve e-posta bilgilerinin erişildiğini açıkladı.