

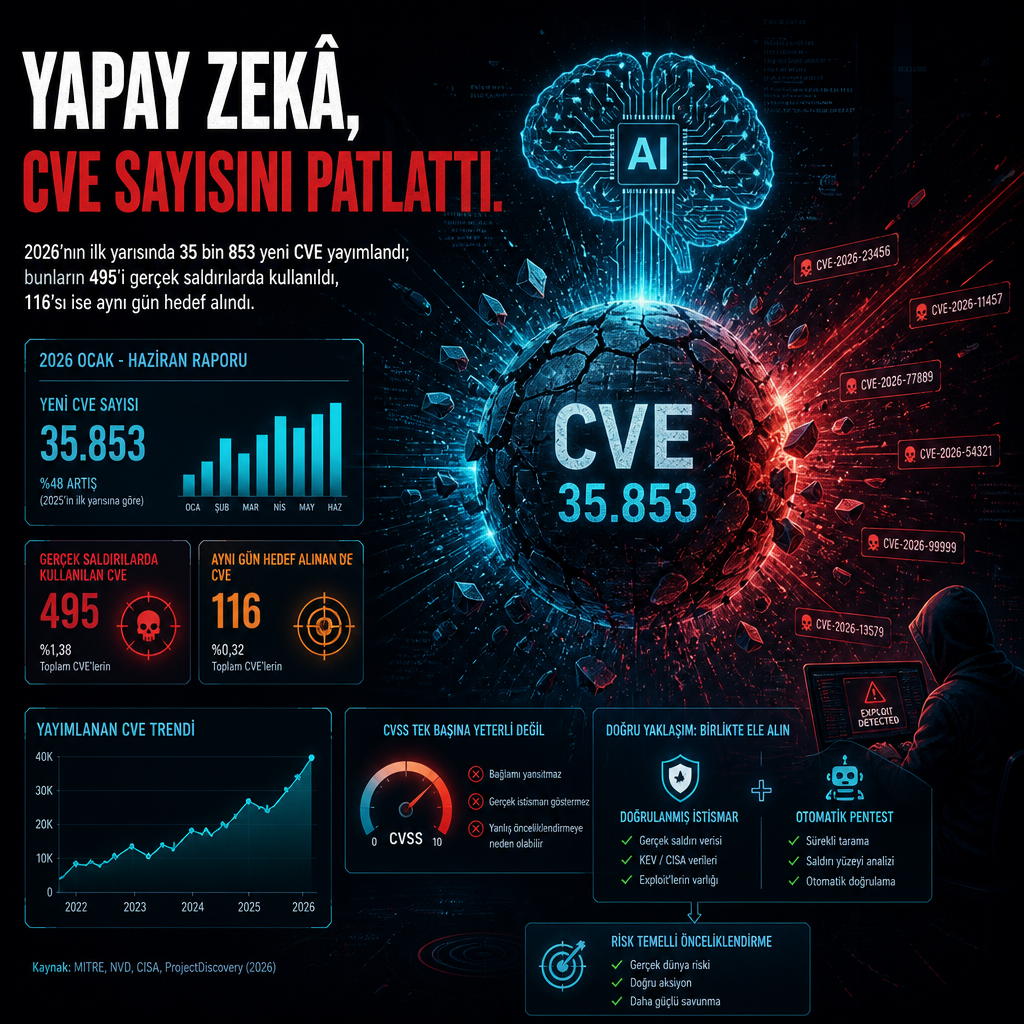
2026’nın ilk yarısında 35 bin 853 yeni CVE yayımlandı, bir önceki yıla göre yaklaşık yüzde 49 artış kaydedildi. Aynı dönemde bu açıkların yalnızca 495’i gerçek saldırılarda kullanıldı, 116’sı ise kamuya açıklandığı gün hedef alınmaya başladı. Güvenlik ekiplerinin karşı karşıya kaldığı tablo artık açık bulmaktan çok, hangi açığın gerçekten doğrulanıp acil müdahale gerektirdiğini ayıklamak.
Yapay zekâ destekli keşif ve istismar süreçleri, güvenlik araştırmalarının hızını ve ölçeğini yukarı çekti. Açık kaynak yazılımlarda Mythos sınıfı modellerin 26 bin 153 aday zafiyet ürettiği, bunların yalnızca 421’inin üst sürümlerde yamalandığı da paylaşılan veriler arasında yer aldı. Buna karşın, yüksek ya da kritik CVSS puanına sahip her bulgunun acil durum gibi ele alınması gerektiği yönündeki yaklaşımın artık işlemediği vurgulanıyor. Metinde, kritik olanın hangi maruziyetlerin hangi varlıklarda hemen işlem gerektirdiğine karar vermek olduğu belirtiliyor. Bulguların sayısı artarken açıklama ile istismar arasındaki boşluk daralıyor.
CVSS puanı yetmiyor, ortam belirleyici oluyor
Tek bir CVE, yüzlerce varlığı etkileyebiliyor; ancak etkinin her cihazda ya da her sistemde aynı olması beklenmiyor. Bazı örnekler dışarıdan erişilemez durumda bulunuyor, bazıları ise istismarı zorlaştıran güvenlik kontrollerinin arkasında yer alıyor. Kritik iş yüklerini taşıyan sistemlerde ise önleme katmanı devre dışı kaldığında ve tespit mekanizması tetiklenmediğinde, aynı açık çok daha ağır sonuçlara yol açabiliyor.
CVSS, güvenlik ekiplerine ortak bir başlangıç seviyesi veriyor; fakat bir açığın kurum içindeki gerçek etkisini anlatmıyor. Hangi varlığın etkilenebileceği, saldırganın o varlığa gerçekten ulaşıp ulaşamayacağı ve sistemin iş açısından ne kadar kritik olduğu gibi soruların yanıtı bu puanda yer almıyor. Bu nedenle savunma ekiplerinin kendi ortamlarından kanıt toplayarak açığın gerçekten istismar edilebilir olup olmadığını doğrulaması gerekiyor. Aynı CVE, çevresinde yüzlerce varlık bulundurabiliyor ama bunların hepsi aynı düzeyde etkilenmiyor. Kurumların kendi verisi, hangilerinin ulaşılabilir olduğunu ve hangilerinin iş açısından önemli kaldığını gösteriyor.
Yayımlanan analizler, görünür açık sayısı arttıkça ve açıklama ile istismar arasındaki süre kısaldıkça bu ayrımın daha da önemli hale geldiğini ortaya koyuyor. Yüksek skor, tek başına operasyonel öncelik anlamına gelmiyor. Güvenlik ekipleri, hangi maruziyetlerin hangi varlıklarda acil aksiyon gerektirdiğini kendi kanıtlarıyla belirlemek zorunda kalıyor.
Kaynak metne göre bu yaklaşımın nedeni, CVSS’nin yalnızca ortak bir ciddiyet başlangıcı sunması. Kurumun kendi ortamındaki bağlamı, yani açığın gerçekten kullanılabilir olup olmadığını, hangi varlıkları etkilediğini ve bu varlıkların iş açısından ne kadar önemli olduğunu vermiyor. Bu yüzden maruziyete ilişkin kararın, puandan çok kurum içi kanıta dayanması gerekiyor.
Otomatik pentest kapsamı genişletiyor, ama boşluğu kapatmıyor
Saldırı simülasyonu ve otomatik pentest, puan bazlı sıralamanın ötesine geçildiğinde toplanabilecek en güçlü kanıtlar arasında gösteriliyor. Bu yaklaşım, gerçek istismar kodlarını çalıştırabiliyor, bir açığın kurum ortamında gerçekten suistimal edilip edilemeyeceğini gösterebiliyor, kimlik bilgileri ile yanlış yapılandırmaları saldırı zincirlerine dönüştürebiliyor ve bir saldırganın ağ içinde ne kadar ilerleyebileceğini ortaya koyabiliyor. Böylece savunma ekipleri, yalnızca teorik değil, pratik olarak geçerli saldırı yollarını da görebiliyor.
Yine de kapsam pratikte sınırlı kalıyor. Omdia araştırması, kurumların yüzde 95’inin pentesti yüksek öncelik ya da kritik başlık olarak gördüğünü, ancak ortalama saldırı yüzeyinin yalnızca yüzde 32’sinin her yıl test edildiğini gösterdi. Daha fazla alanı tarayabilen aracı sistemler ve otonom yaklaşımlar bu oranı yükseltebiliyor, fakat canlı istismarın önündeki tüm kısıtları ortadan kaldırmıyor. Kapsam genişlese de her varlığa aynı derinlikte ulaşmak hâlâ mümkün olmuyor.
CVE temelli istismar senaryolarında kullanılabilir bir exploit’in gerçekten var olması gerekiyor. Yeni açıklanan açıkların bir bölümünde henüz çalışan bir istismar kodu bulunmuyor. Öte yandan iş kritik sistemlerde, erişimi kısıtlı ortamlarda ve hava boşluklu ağlarda canlı bir saldırıyı güvenli biçimde çalıştırmak da çoğu zaman mümkün olmuyor. Bu varlıklar için yine de bir istismar edilebilirlik kararı gerekiyor; otomatik pentestin güvenli biçimde koşturabileceği hiçbir şey olmasa bile. Metin, bu nedenle yeni açıklanan fakat henüz PoC’si olmayan CVE’lerin de ayrı bir doğrulama süreci gerektirdiğini aktarıyor.
Bu nedenle otomatik pentest tek başına yeterli sayılmıyor. Doğrulama zincirinin gerekli bir parçası olarak konumlanıyor, fakat her maruziyeti kendi başına doğrulayamıyor. Sistem güvenli biçimde test edilemiyorsa, maruziyetin istismar edilebilir olup olmadığına yine başka kanıtlarla karar veriliyor.
Burada üç ayrı doğrulama parçası aynı çerçevede buluşuyor. İstismar edilebilirlik doğrulaması, bir maruziyetin kurum ortamında gerçekten kullanılabilir olup olmadığını ölçüyor; çalışan bir exploit olmayan CVE’leri ve canlı istismarın güvenle ulaşamadığı varlıkları da kapsıyor. Güvenlik kontrolü doğrulaması, önleme ve tespit kontrollerinin saldırıyı engelleyip engellemediğini, fark edip etmediğini ya da kaçırıp kaçırmadığını test ediyor. Otonom pentesting ise gerçek istismarları güvenli biçimde çalıştırıp maruziyet zincirlerini birleştirerek saldırganın belirli bir ortamda ne kadar ilerleyebileceğini gösteriyor. Kaynak metin, bu üç yöntemin farklı sorulara yanıt verdiğini ve aynı hedef için bir araya getirildiğinde daha anlamlı bir doğrulama programı oluşturduğunu söylüyor.
Bu yöntemlerin her biri farklı koşullarda farklı sorulara yanıt veriyor. Platform yaklaşımında hedef, bu üç kabiliyeti aynı program altında bir araya getirmek ve kuruma özgü ortamda maruziyetleri doğrulamak olarak tarif ediliyor. Bunun anlamı her açık için üç yöntemin birden kullanılacağı değil; her maruziyet için en uygun yöntemin seçilmesi ve ortaya çıkan kanıtların aynı karar sürecine girmesi. Böylece yeni bulgu, ihtiyaç duyduğu doğrulama adımını tetikleyebiliyor; yeni kanıt geldiğinde öncelik sırası değişebiliyor; yapılan düzeltmeler de kapatılmış bir kayıt olarak kalmak yerine yeniden doğrulanabiliyor.
Paylaşılan modelde bir bulgu, ihtiyacı olan doğrulama adımını tetikliyor; yeni kanıt geldiğinde öncelik sırası değişebiliyor; yapılan düzeltmeler de kapatılmış bir kayıt olarak kalmak yerine yeniden doğrulanabiliyor. Böylece istismar edilebilirlik verisi, kontrol etkinliği ve saldırı yolu kanıtı ayrı iş akışlarına dağılmıyor. Metin, bu ayrışmanın giderilmesinin karar sürecini sadeleştirdiğini ve bulguların kapatılmış bir bilet içinde kaybolmasını engellediğini aktarıyor.
Gartner’ın mayıs ayında yayımladığı araştırma notunda da doğrulanmış saldırı yolları, karara dayalı müdahale ve maruziyet azaltımının operasyonel iş akışlarına entegre edilmesi gerektiği yönündeki çizgiye işaret edildiği aktarıldı. Aynı notta, bu yaklaşımın doğrulanmış saldırı yollarını, karar odaklı yanıtı ve maruziyet azaltımını birlikte işleten bir modele işaret ettiği belirtildi.
Bu yaklaşım, 14 ve 15 Ekim’de düzenlenecek Validation Summit ’26 etkinliğinin de çalışma modeli olarak anlatılıyor. Etkinlikte Mikko Hyppönen açılış konuşmasını yapacak ve bu dönüşümün önceki dalgalardan neden farklı olduğunu ele alacak. Picus CTO’su Volkan Ertürk ise saldırganların yapay zekâdan güç aldığı bir dönemde güvenlik doğrulamasının nasıl görünmesi gerektiğini, neden istismar edilebilirlik doğrulaması, güvenlik kontrolü doğrulaması ve otonom pentesting’in ayrı ayrı kullanılmak yerine birlikte daha iyi çalıştığını anlatacak. Ardından Picus ekibi, yeni açıklanan bir zafiyet üzerinde doğrulama akışını canlı olarak gösterecek.
Etkinlikte Picus ekibi, yeni açıklanan bir zafiyet üzerinde doğrulama akışını canlı olarak gösterecek. Senaryo, henüz yamaya ve çalışan exploit’e sahip olmayan bir açıkla başlayacak; PoC ortaya çıkmadan önce doğrulama yapılacak; exploit yayımlandığında canlı kontroller üzerinde test edilecek; ardından düzeltme sonrası doğrulama yeniden çalıştırılacak. Kaynak metin bu akışın, güvenlik ekiplerinin maruziyeti açıklamadan önce de, exploit ortaya çıktıktan sonra da nasıl doğruladığını göstermek için kurgulandığını belirtiyor.
Chanel, Atlassian ve NFL’den güvenlik yöneticileri de kurumsal ortamlarda bunun nasıl göründüğünü aktaracak. Katılımcılar, olgun güvenlik ekiplerinin doğrulama programlarını nasıl uyarladığını, neleri değiştirdiğini ve süreç boyunca hangi başarılarla hangi aksaklıkları yaşadığını paylaşacak. Etkinlik duyurusunda ayrıca iki saatlik bir program ve tek bir doğrulama çerçevesi vurgulanıyor.
Picus Security’nin Validation Summit ’26 duyurusunda, etkinliğin güvenlik liderlerinin kendi ortamlarında doğrulama yaklaşımını nasıl uyguladığını anlatacağı da yer aldı. Mikko Hyppönen’in açılışı, Volkan Ertürk’ün yapay zekâ destekli saldırı çağında doğrulama gereksinimini anlatacağı sunum ve Picus ekibinin canlı zafiyet akışı, programın ana bölümleri olarak sıralandı.
Duyuruda ayrıca, yeni açıklanan bir açıkta önce yama ve çalışan exploit olmadan doğrulama yapılacağı, ardından PoC çıktığında testin canlı kontroller üzerinde sürdürüleceği ve düzeltme uygulandıktan sonra maruziyetin yeniden ele alınacağı belirtildi. Chanel, Atlassian ve NFL’den gelen güvenlik liderleri de bu sürecin gerçek kurumsal ortamlardaki uygulamasını aktaracak.
Yazının sonunda, bu içeriğin Picus Security’de Security Research Engineer olarak görev yapan Sila Ozeren Hacioglu tarafından kaleme alındığı bilgisi yer aldı. Metin, bunun bir katkı yazısı olduğunu ve Google News, Twitter ile LinkedIn üzerinden daha fazla içeriğe erişilebileceğini de not ediyor.