

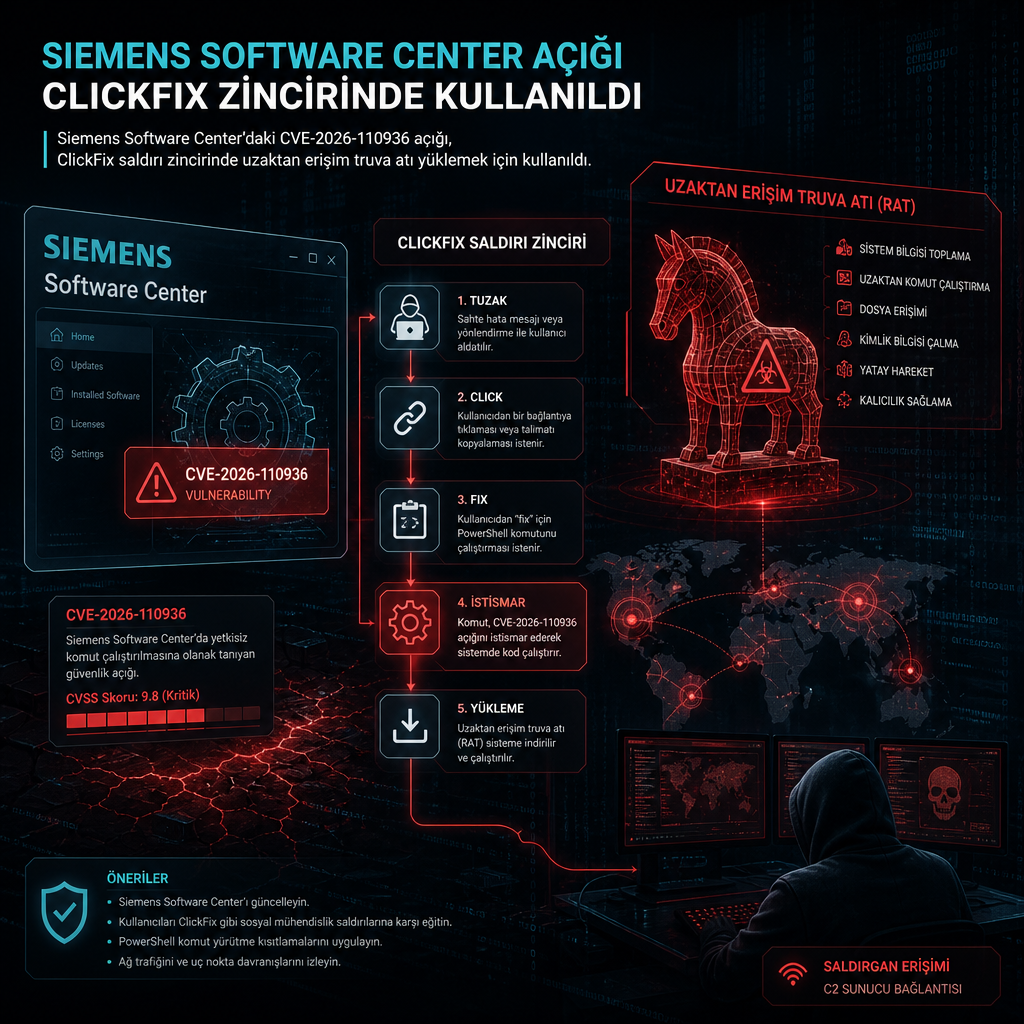
Siemens Software Center’daki yüksek riskli açık, saldırganlara kötü amaçlı kod çalıştırma kapısı açtı. CVE-2026-110936 olarak izlenen ve CVSS v4 puanı 8,4 olan bu zafiyet, saldırganın uygulamanın aradığı bir dizine özel hazırlanmış bir DLL yerleştirmesine izin veriyor. Böylece kod, uygulamanın kendi yetkileriyle çalıştırılabiliyor.
Son teknik incelemeler, bu açığın ClickFix saldırı zincirinde kullanıldığını gösterdi. Saldırganlar Siemens Software Center’ı hedef alıp DLL arama sırasını istismar ediyor, ardından uzaktan erişim truva atı yüklemeye dönük bir akış başlatıyor. Güvenlik ekipleri aynı tekniği yazılım dağıtım altyapılarında DLL hijacking denetimi yaparken kendi sistemlerindeki açıkları bulmak için de inceliyor.
Yüklenen zararlı yazılım uzaktan erişim sağlıyor
Saldırının son aşamasında devreye giren kötü amaçlı yazılım, bir remote access trojan olarak çalışıyor. Bu tip araçlar saldırgana sistem üzerinde kalıcılık, komut yürütme ve uzaktan kontrol imkânı veriyor. Kampanyada kullanılan yükün hangi varyantı taşıdığına ilişkin ayrıntı verilmedi, ancak hedefin Siemens Software Center üzerinden başlangıç erişimi elde etmek olduğu netleşti.
CVE kaydı ve teknik ayrıntılar
CVE-2026-110936 için NVD kaydı şu bağlantıda yer alıyor: https://nvd.nist.gov/vuln/detail/CVE-2026-110936. Açık, uygulamanın arama yaptığı dizinlerden birine saldırgan kontrolündeki DLL’in bırakılmasıyla tetikleniyor. Bu da zararlı kodun, yazılımın çalıştığı kullanıcı ya da servis hesabıyla aynı ayrıcalık seviyesinde yürütülmesine yol açabiliyor.