

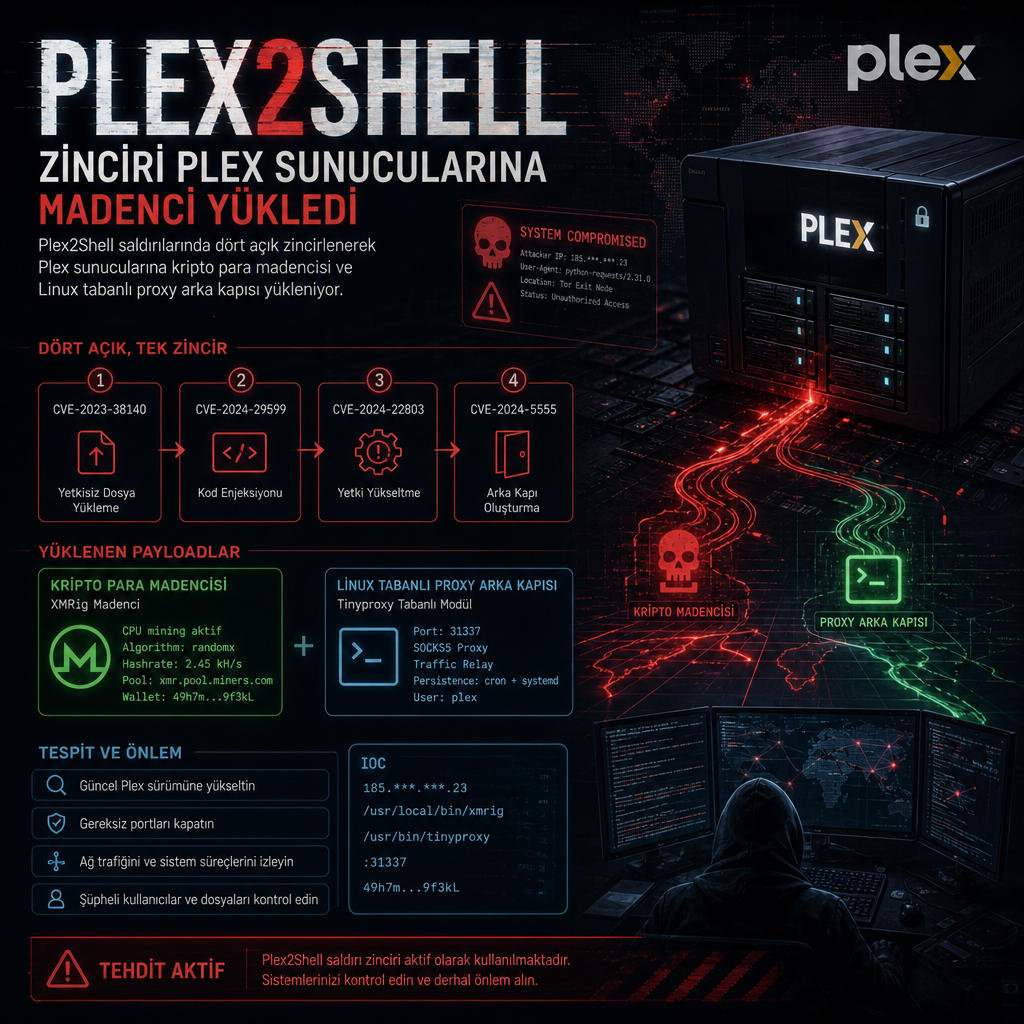
Güvenlik araştırmacıları, Plex medya sunucularını hedef alan ve dört ayrı açığın zincirlenmesiyle ilerleyen Plex2Shell saldırılarını izliyor. Saldırganlar bu yöntemle sistemlere kripto para madencisi ve Linux tabanlı bir proxy arka kapısı yerleştiriyor.
Çevrimiçi ortamda boredhackerblog adıyla bilinen bir araştırmacının aktardığı bulgulara göre saldırı, tek bir zafiyete değil, birlikte kullanılan dört farklı güvenlik açığına dayanıyor. Bu açıklar topluca Plex2Shell adıyla anılıyor.
Dört açığın birleştiği saldırı zinciri
Araştırmacı, saldırganların Plex yazılımındaki birden fazla zafiyeti art arda kullanarak ilk erişimi elde ettiğini belirtiyor. Zincirleme istismar yaklaşımı, saldırıyı tek bir CVE üzerinden yürütülen klasik bir giriş denemesinden ayırıyor.
Hedefteki sistemlere yerleştirilen zararlı yükler iki farklı işlev taşıyor. Bunlardan biri kripto para madenciliği yaparak sunucunun işlem gücünü kullanıyor, diğeri ise Linux üzerinde çalışan bir proxy arka kapısı olarak kalıcı erişim sağlıyor. Proxy bileşeni, saldırganların trafiği yönlendirmesine ve sistemi dış bağlantılar için bir ara nokta gibi kullanmasına olanak tanıyor.
Plex, medya kitaplığı yönetimi için kullanılan yaygın bir platform olduğu için bu tür bir istismar doğrudan internetten erişilebilen kurulumları risk altına sokuyor. Araştırmada saldırıların arka arkaya kullanılan dört açık üzerinden yürütüldüğü vurgulanıyor; ancak kaynak metin bu aşamada açıkların CVE numaralarını paylaşmıyor.
Kampanyanın amacı: kaynak tüketimi ve kalıcılık
İstismar edilen sistemlerde görülen kripto madencisi, saldırganlara doğrudan gelir sağlarken kurban tarafında CPU ve elektrik tüketimini artırıyor. Linux proxy backdoor ise yalnızca bir yan yük değil, aynı zamanda sonraki saldırılar için kullanılabilecek kalıcı bir erişim kanalı işlevi görüyor.
Teknik akışa bakıldığında kampanya, izinsiz erişim elde etmenin ardından yük indirip çalıştırmaya, ardından da sistem üzerinde tutunmaya odaklanıyor. Araştırmacının notlarına göre Plex2Shell adı, bu dört açığın birlikte kullanılmasından geliyor ve saldırı zincirinin tamamını tanımlıyor.
Kaynak metin, saldırının hangi coğrafyalara yayıldığını ya da kaç kurumu etkilediğini belirtmiyor. Ancak ortaya konan yöntem, medya sunucularını yöneten ekiplerin internete açık servislerde zincirleme istismar ihtimalini ciddiye alması gerektiğini gösteren somut bir örnek sunuyor.