

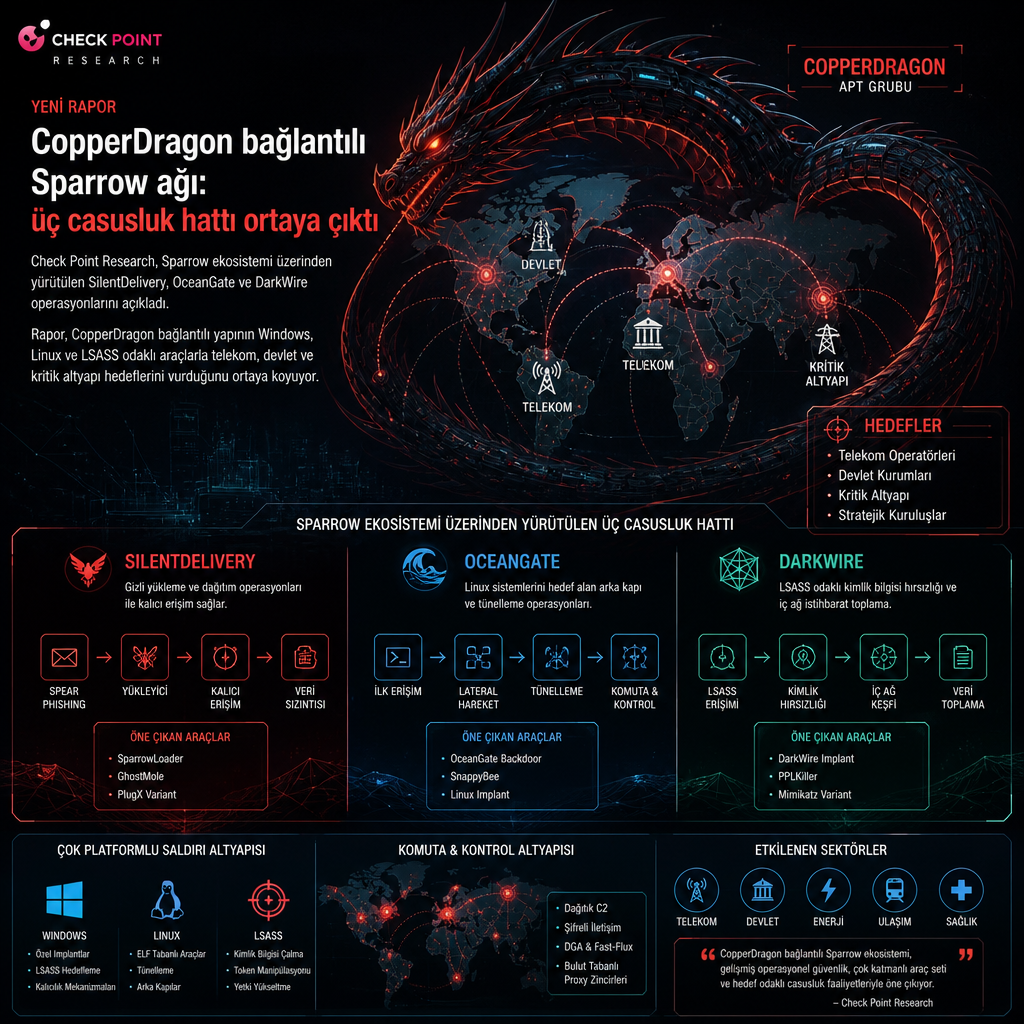
Check Point Research, Sparrow kötü amaçlı yazılım ekosistemi üzerinden birbirine bağlanan üç ayrı casusluk operasyonunu ortaya çıkardı. SilentDelivery, OceanGate ve DarkWire adı verilen bu kümelerin uzun süre bağımsız kampanyalar gibi göründüğü, ancak ortak altyapı, kod benzerlikleri ve paylaşılan araçlar sayesinde aynı yapıya bağlandığı belirtildi. Araştırmaya göre hedefler arasında telekom operatörleri, devlet kurumları, askeri yapılar, araştırma kuruluşları ve kritik altyapı yer alıyor; faaliyetler Latin Amerika, Asya ve Avrupa’ya yayılıyor.
İnceleme, Sparrow çerçevesinin arkasındaki aktörü CopperDragon kod adıyla izliyor. Araştırmacılar bu yapıyı, Çin bağlantılı tehdit aktörlerine araç sağlayan bir tür dijital tedarikçi ya da “quartermaster” olarak değerlendiriyor. Aynı ekosistem içinde FamousSparrow, Earth Estries, Tropic Trooper, UAT-9244 ve UAT-8302 gibi gruplarla ilişkilendirilen bileşenler de bulunuyor. Her kümeye farklı ilk erişim yöntemleri ve farklı araç setleri eşlik ediyor; internetten erişilebilen sistemlerin ele geçirilmesi ve seçilmiş watering hole saldırıları öne çıkıyor.
Check Point’in 10 Kasım 2026 tarihli raporuna göre kötü amaçlı yazılım zinciri tek bir operasyon değil, birbirine geçmiş üç ana hattın toplamı. SilentDelivery erken 2026 döneminde görülmeye başladı ve Avrupa ile Asya’daki hedeflere yönelik son derece seçici watering hole saldırıları yürüttü. OceanGate 2025-2026 aralığında daha çok Asya’daki kurumları hedef aldı. DarkWire ise 2025 ortalarında ortaya çıktı ve Latin Amerika’daki telekom sağlayıcıları ile devlet kurumlarına odaklandı. Üç kampanya da farklı arka kapılar ve farklı kalıcılık araçları kullandı; buna rağmen aynı Sparrow ekosistemine işaret eden izler bıraktı.
SilentDelivery zinciri, saldırganların hedef kitlenin sık ziyaret ettiği meşru web sitelerine yoğun biçimde gizlenmiş JavaScript enjekte etmesiyle başlıyor. Siteyi açan kullanıcı, sahte bir Google Chrome SSL sertifika uyarısıyla karşılaşıyor ve erişimi geri kazanmak için “Certificate Fix” adlı bir yardımcı aracı kurması isteniyor. Kurulan bu sahte yardımcı yazılım, SquadC ya da SparrowDoor türevi bir arka kapı yüklüyor. Etkilenen siteler Çekya, Almanya, Fransa, Tayvan, Nepal, Hong Kong ve Endonezya’daki kamu, denizcilik, BT ve araştırma sektörleriyle bağlantılı bulundu. Positive Technologies’in Ağustos 2026’da yayımladığı ayrı bir inceleme, aynı tekniğin Mısır ve Filipinler’deki kurumlara karşı da kullanıldığına dair işaretler olduğunu aktardı.
Check Point, bu web enjeksiyonlarında kullanılan JavaScript’in jsjiami adlı herkesin erişebildiği bir obfuscation hizmetiyle ağır biçimde gizlendiğini yazdı. Kod önce kullanıcının Windows çalıştırıp çalıştırmadığını kontrol ediyor, bazı örneklerde ziyaret edilen alan adının saldırganların hedeflediği alan adıyla eşleşip eşleşmediğini de doğruluyor. Ardından komuta ve kontrol sunucusuna tekrar tekrar durum sorguları göndererek IP adresi ve coğrafi konuma göre parmak izi çıkarıyor. Elde edilen bilgiler ışığında saldırının sürdürülüp sürdürülmeyeceğine ve sahte uyarının gösterilip gösterilmeyeceğine karar veriliyor.
SquadC, C ve C++ ile yazılmış bir Windows arka kapısı olarak tanımlanıyor. Sistem üzerinde ilk tutunma noktasını sağlıyor ve kalıcılığı Windows Registry içindeki Run anahtarıyla kuruyor; bu anahtar da Windows Update yardımcısı gibi gizleniyor. Araştırmacılar, kötü amaçlı yazılımın Endonezya’daki kuruluşları hedefleyen oltalama e-postalarıyla da dağıtıldığını saptadı. Bu e-postalarda PDF gibi görünen bir Windows kısayolu dosyası bulunuyor. Dosya açıldığında meşru ftp.exe ikili dosyası kötüye kullanılarak bir batch betiği çalıştırılıyor; bu betik boş bir dosyayı yem olarak gösterirken SquadC’yi DLL sideloading yoluyla devreye sokuyor.
OceanGate tarafında tablo daha geniş. Bu operasyon hem Windows hem Linux ortamlarını hedef aldı ve kalıcılık, yatay hareket ve veri sızdırma için daha önce belgelenmemiş araçlar kullandı. Linux aşamasında iki yeni arka kapı öne çıkıyor. Bunlardan AnnobinDoor, Go tabanlı bir arka kapı ve uzaktan erişim, etkileşimli kabuk, dosya yönetimi, SOCKS proxy, SSH tünelleme, port yönlendirme ve ters bağlantı gibi çok sayıda özellik sunuyor. Böylece bulaşan Linux makinesi hem uzak kabuk hem de iç ağ içinde sıçrama noktası olarak kullanılabiliyor. İkinci araç SparrowShell ise modüler bir Linux arka kapısı ve Windows tarafındaki SparrowDoor ile kod düzeyinde örtüşmeler taşıyor.
İncelemeye göre saldırgan, birden fazla kullanıcıdan kimlik bilgisi topladıktan sonra Linux ortamında sağlam bir tutunma noktası kurdu ve ardından Windows sistemlerine geçti. Araştırmacılar, saldırganın RDP üzerinden birkaç Windows makinesine giriş denemesi yaptığını, farklı parolaları deneyerek sonunda yönetici hesabıyla başarı sağladığını aktardı. Bu aşamanın ardından özel olarak hazırlanmış post-exploitation araçları ve SparrowDoor türevi CopperAdu devreye alındı.
CopperAdu, ele geçirilmiş Windows makinesini uzaktan yönetim erişimine göre yapılandıran bir araç olarak tanımlanıyor. CopperList, ana bilgisayar bilgilerini, disk ayrıntılarını ve dosya yolları, boyutlar ve zaman damgaları dahil olmak üzere özyinelemeli dosya envanterini topluyor. CopperLogger, Raw Input tabanlı bir keylogger olarak klavye girdilerini yakalıyor; aynı zamanda pano etkinliğini, aktif pencere başlıklarını ve bunlara bağlı işlem adlarını ve yollarını izliyor. CopperLsa ise NTLM ve Kerberos kimlik doğrulama verilerinden parola, hash ve token topluyor. Bu aşamada LSASS sürecinin belleğini hedefleyen kimlik bilgisi toplama tekniği devreye giriyor. Microsoft daha önce LSASS credential dumping’in, hedeflenen cihazdan kullanıcı işletim sistemi kimlik bilgilerini çekmek için saldırganların sık kullandığı bir yöntem olduğunu ve bu bilgilerin yatay hareket için kapı açtığını açıklamıştı.
OceanGate zincirinde saldırganın kernel rootkit’leri ve çekirdek düzeyinde erişim yeteneklerini SparrowDoor ve SparrowShell içine yerleştirdiği de belirlendi. Amaç, süreç gizleme ile savunmaları atlatmak ve WinDivert sürücülerini kullanarak ağ paketlerini yakalayıp değiştirmek. Check Point’e göre saldırgan bu sürücüyü SparrowDoor’u pasif bir arka kapıya dönüştürmek için kullandı; trafik çekirdek katmanda ele geçirildiği için daha az görünür hale geldi. Arka kapı içerde bir portta dinlerken, dışarıdan 443 gibi meşru bir servisin kullandığı bir port üzerinden bağlantı alabiliyor. Belirli bir kaynak IP’den gelen bağlantılar için paketler filtreleniyor, hedef port iç dinleme portuna, genellikle 49628 gibi yüksek bir porta yeniden yazılıyor. Yanıt trafiğinde ise kaynak port tekrar dış servis portuna çevriliyor ve cevapların meşru servisten geliyormuş gibi görünmesi sağlanıyor.
Raporda öne çıkan bir başka nokta, SparrowShell ile Melofee adlı kötü amaçlı yazılım arasındaki benzerlikler oldu. Melofee, ExaTrack tarafından Mart 2023’te ilk kez açıklandı ve açık kaynak Reptile rootkit tabanlı olduğu belirtilmişti. Kod ve altyapı düzeyindeki bu benzerlikler, CopperDragon’un Melofee’nin geliştirilmesi ve dağıtımında da rol almış olabileceği ihtimalini gündeme getirdi. Bu bağlantı, Sparrow ekosisteminin tek bir araç ailesinden çok daha geniş bir operasyonel çerçeveye yayıldığını gösteriyor.
DarkWire ise Latin Amerika’daki telekom operatörleri ve devlet kurumlarına odaklanan üçüncü kampanya olarak öne çıkıyor. Bu operasyonlarda SparrowDoor’a alternatif olarak görülen iki yeni arka kapı kullanıldı: CopperDoor ve CopperDNS. CopperDoor, bellekte çalışan modüler bir arka kapı. CopperDNS ise DNS tünelleme üzerinden iletişim kuran bir varyant; MX sorgularını kullanıyor. Saldırganlar ayrıca CopperLoader, CopperProxy, PyProxy ve CopperLsass gibi özel araçlar da kullandı. CopperLoader, genellikle DLL sideloading yoluyla dağıtılan bir yansıtıcı yükleyici ve CopperDoor, CopperDNS, CopperProxy ile CopperLsass dahil ek araçları devreye sokuyor. CopperProxy, SOCKS5 proxy olarak çalışıyor; PyProxy ise Python ile yazılmış hafif bir UDP relay. CopperLsass ise LSASS süreç dökümü yaparak kimlik bilgisi toplamak için kullanılıyor.
DarkWire ile ilişkilendirilen faaliyetler hakkında görüş bildiren ESET’ten kötü amaçlı yazılım araştırmacısı Alexandre Côté Cyr, bu kümenin FamousSparrow olarak izledikleri faaliyetle örtüştüğünü söyledi. Cyr’e göre DarkWire’daki araçlar, ağ altyapısı ve kurban profili FamousSparrow ile kesişiyor. Check Point de operatörlerin birincil yürütme tekniği olarak DLL sideloading’e yaslandığını, sık karşılaşılmayan yürütülebilir dosyaları kötüye kullandığını ve iz bırakmamak için disk üzerinde yeni dizinler oluşturmaktan kaçındığını belirtti. Araçlar, mevcut sistem yollarının içine yerleştirildi.
Raporun son kısmında operasyonel güvenlik tarafına da değinildi. CopperDoor altyapısının daha yüksek bir operasyonel güvenlik seviyesine sahip olduğu, IP adreslerinin çoğunun Latin Amerika’da bulunduğu ve sıklıkla hedef kurumla aynı ülkeden seçildiği kaydedildi. Araştırmacılara göre bu fiziksel yakınlık, zararlı trafiğin meşru ağ etkinliğine karışmasını kolaylaştırıyor ve tespit edilme ihtimalini azaltıyor.