BeyondTrust’un uzaktan destek sunucularını hedef alan CVE-2026-102764 açığı Çin bağlantılı gruplarca istismar edildi; CVSS puanı 9.3.
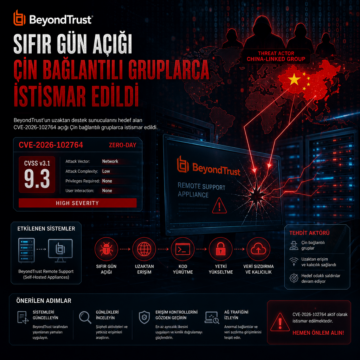


BeyondTrust’un uzaktan destek sunucularını hedef alan CVE-2026-102764 açığı Çin bağlantılı gruplarca istismar edildi; CVSS puanı 9.3.
CVE-2026-1731 numaralı kritik güvenlik açığı, finans, hukuk ve sağlık gibi sektörlerde kullanılan BeyondTrust çözümlerinde aktif olarak sömürülüyor. Saldırganlar, bu zafiyeti kullanarak web kabukları yerleştirip arka kapılar açıyor ve hassas verileri sızdırıyor. Siber güvenlik ekipleri için erken tespit ve kapsamlı yama uygulamaları büyük önem taşıyor.
BeyondTrust Remote Support ve Privileged Remote Access ürünlerinde kimlik doğrulama gerektirmeyen kritik bir uzak kod çalıştırma açığı tespit edildi. CVE-2026-1731 olarak kaydedilen bu zafiyet, özellikle kurumsal ortamlarda yetkisiz erişim ve veri sızıntısı riskini artırıyor. Güvenlik ekiplerinin hızlıca ilgili yamaları uygulaması hayati önem taşıyor.