

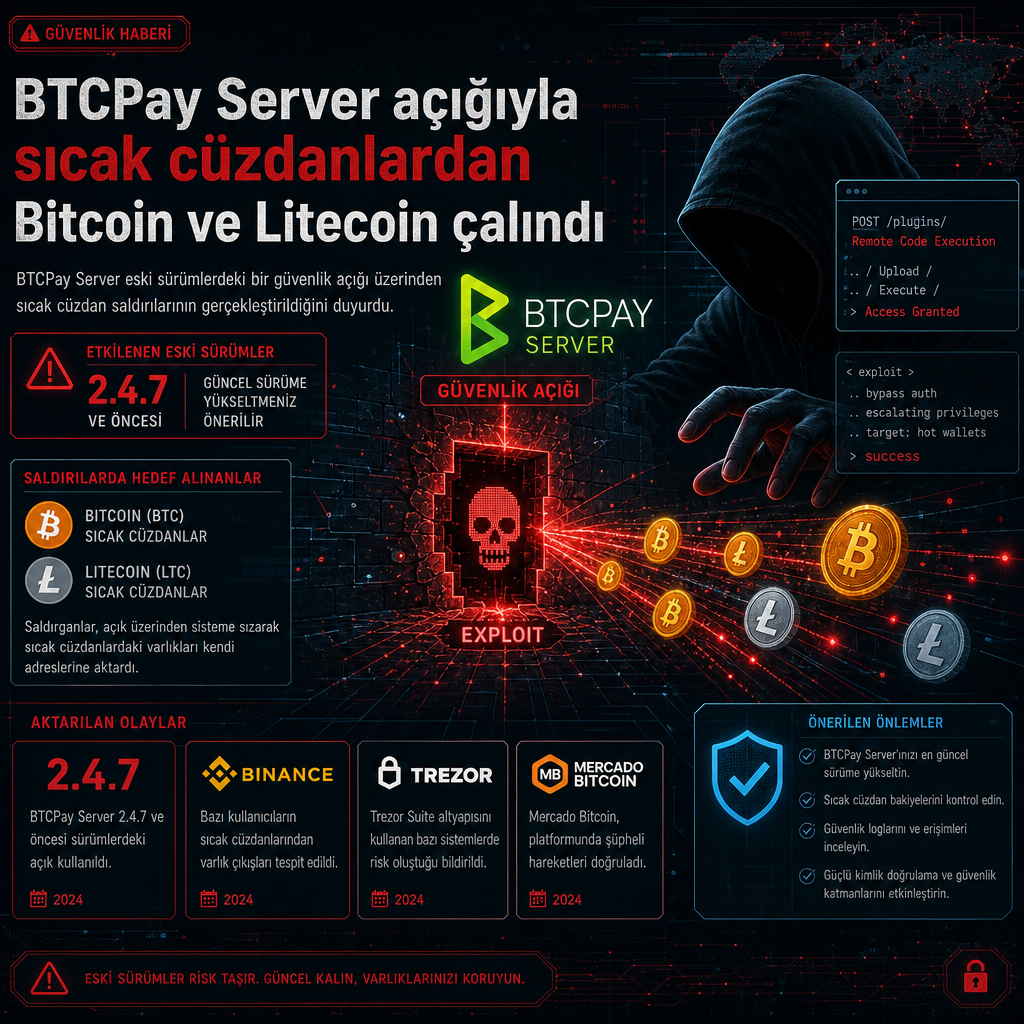
BTCPay Server’ın eski sürümlerini kullanan kurulumlarda sıcak cüzdanlardan Bitcoin ve Litecoin çalındı. Şirketin yaptığı incelemeye göre saldırılar, 2.4.1 ve daha eski sürümlerde çalışan sunucuları hedef aldı; 2.4.1 sürümü 23 Temmuz 2026’da yayımlanmıştı. Kuruluş, saldırganların 7 Ağustos 2026’da yayımlanan 2.4.2 sürümünde kapatılan açığı farklı bir yöntemle istismar ettiğini belirtti.
Etkilenen kullanıcılar, BTCPay Server’ı kendi altyapısında işleten ve günlük ödeme akışını sıcak cüzdan üzerinden yürüten kişiler olarak öne çıkıyor. Şirket, 2.4.1 veya daha eski sürümü kullananların, hırsızlık fark etmemiş olsalar bile yeni bir sunucuya ve yeni bir cüzdana geçmesini tavsiye ediyor. Para kaybı yaşandığı ya da yetkisiz erişimden şüphelenildiği durumlarda ise makinenin tamamının ve üzerindeki tüm gizli bilgilerin ele geçirilmiş kabul edilmesi gerektiğini vurguluyor.
İlk şüpheli faaliyetlerin ne zaman başladığı kesinleşmiş değil, ancak raporlar 1 Kasım 2026 civarında görünmeye başladı. BTCPay Server, X üzerinden yaptığı açıklamada en güncel 2.4.7 sürümünü kullananlardan sıcak cüzdan boşaltıldığına dair “güvenilir rapor” almadığını aktardı. Bu sürüm, Anthropic’in OSS tarayıcısı ile ortaya çıkarılan bir kritik ve birkaç orta seviyeli güvenlik açığını kapatıyor.
Şirket, olaylarla bağlantılı iki cüzdan adresini de paylaştı. Bitcoin adresi bc1p0f7wmcnesrapznymf9ljdn04pudgmh96sqtrm9vmgqxdh666fh8qvn63r7, Litecoin adresi ise ltc1qp49tmfdueyaqrmgrx0uyx4uegyygt8yt02whee olarak açıklandı. BTCPay Server, günlük işlemler için sıcak cüzdan gerekiyorsa sunucuda yalnızca o operasyon için gereken miktarın tutulmasını, geri kalan varlığın harcama anahtarları sunucu dışında tutulan bir cüzdana aktarılmasını istedi.
Barındırma sağlayıcısı üzerinden çalışan BTCPay Server örneklerinde ise bazı kurulumların, eski sürümlerin istismar edilmesini önlemek amacıyla otomatik olarak kapatılmış olabileceği ifade edildi. Şirket, bu örneklerde hizmetin sağlayıcı tarafından devre dışı bırakılmış olabileceğini, bunun da eski sürümlere erişimi sınırlamaya dönük bir önlem olduğunu belirtti.
Bu yeni dalga, BTCPay Server’ın Ağustos 2026’da açıkladığı daha önceki kritik açıkla da aynı ekosistemde gündeme geldi. O dönem şirket, tüm BTCPay Server sürümlerini etkileyen bir zafiyetin saldırganlar tarafından silaha dönüştürüldüğünü ve bazı kullanıcıların fonlarının bu yolla çalındığını duyurmuştu. Açık 2.4.2 sürümünde yamalanmıştı. Son saldırıların aynı zafiyetle bağlantılı olup olmadığı ise netleşmiş değil.
Ağustos uyarısında yer alan teknik açıklamaya göre, açık kimliği doğrulanmamış bir uzaktaki saldırganın LND için kullanılan .macaroon kimlik bilgisi dosyalarına ulaşmasına imkan veriyordu. LND, Lightning Network’ün bir uygulaması olarak çalışıyor. Bu kimlik bilgileri ele geçirilirse saldırganlar bir LND düğümünün kontrolünü alabiliyor ve varlık hareketi başlatabiliyor. İncelenen saldırılarda yalnızca .macaroon uzantılı dosyaların hedef alındığı belirtilmişti.
BTCPay Server, Ağustos ayında yayımlanan uyarıda bu açığın kritik olarak sınıflandırıldığını ve tüm sürümleri etkilediğini hatırlattı. Şirket, o açık için 2.4.2 sürümünü işaret etmiş, sonrasında yayımlanan 2.4.7’nin ise Anthropic’in OSS tarayıcısının ortaya çıkardığı bir kritik ve birkaç orta düzey açığı kapattığını bildirmişti.
Kripto ekosistemindeki bu saldırılar tek başına yaşanmadı. Aynı dönemde Binance’e atfedilen 6,43 milyar dolarlık rekor hırsızlık, Kuzey Kore bağlantılı tehdit aktörleriyle ilişkilendirildi. Polymarket, DebugBear tarafından geliştirilen yazılımın ele geçirilmesiyle yaşanan 2,65 milyon dolarlık istismarın ardından işlemleri kısa süreliğine durdurdu. Donanım cüzdanı üreticisi Trezor da CryptoBilis’ten Ağustos 2026’da satın alınan bir Trezor Safe 5 cihazında donanım implantı bulunduğu iddiasını içeren sorumlu ifşa raporuna ilişkin uyarı yayımladı. Değerlendirme, üçüncü taraf satıcılar üzerinden satılan bazı cihazların fiziksel olarak kurcalandığı ve bunun kurbanın seed phrase bilgisini çalıp varlıkların boşaltılmasında kullanıldığı yönünde.
Bitcoin ve Litecoin tarafındaki BTCPay Server vakasının yanı sıra Brezilya’nın en büyük kripto para borsası Mercado Bitcoin de pazartesi günü bir güvenlik olayı açıkladı. Şirket, 49 milyon doların çalınmasıyla sonuçlanan ihlalin ardından para yatırma ve çekme işlemlerini geçici olarak askıya aldığını bildirdi. X’te yapılan paylaşımda, etkilenen varlıkların o anki değerinin yaklaşık 38 milyon dolar olduğu, kripto topluluğu ve stratejik ortaklarla yürütülen hızlı çalışma sayesinde 11 milyon doların bloklandığı belirtildi.
Mercado Bitcoin, bloklanmaya uygun başka tutarların da tespit edildiğini ve sınırlama çalışmalarının sürdüğünü aktardı. Hizmetlerin ne zaman yeniden açılacağı ise tam güvenlik koşulları sağlandığında duyurulacak. Şirket, takvim bilgisinin yalnızca resmi kanallar üzerinden paylaşılacağını vurguladı. Tether CEO’su Paolo Ardoino da olayla bağlantılı olarak 4,5 milyondan fazla USDT’nin dondurulduğunu doğruladı.