

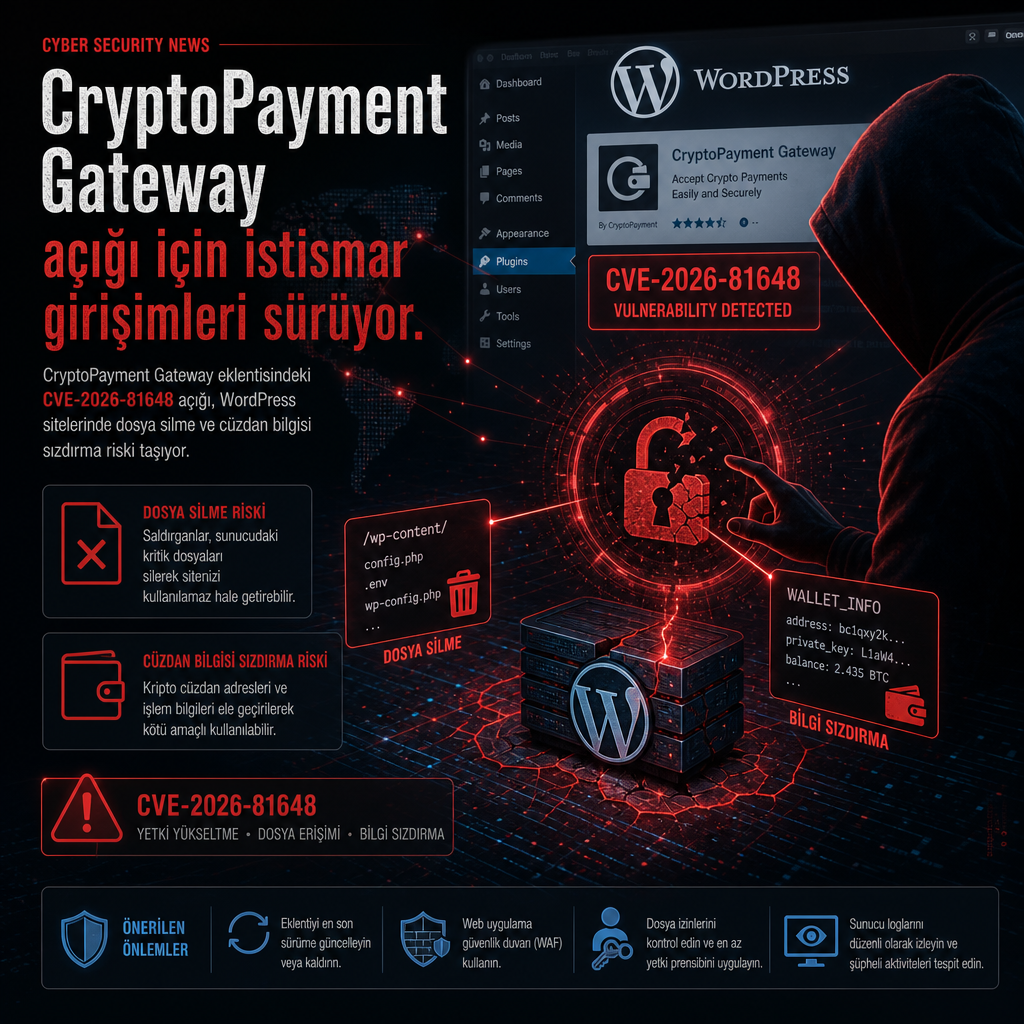
WordPress’te kullanılan CryptoPayment Gateway eklentisindeki kritik açık, saldırganların sunucuda dosya silmesine, ödeme ağ geçidi yapılandırmasını değiştirmesine ve saklanan cüzdan kimlik bilgilerine ulaşmasına yol açabiliyor. CVE-2026-81648 olarak izlenen zafiyetin CVSS skoru 10.0 ve Defused Cyber, bu açığa yönelik sahada istismar girişimleri gözlemlediğini açıkladı.
NVD’de yer alan açıklamaya göre 1.2.1 ile 1.2.2 sürümleri arasındaki eklenti, AJAX uç noktalarından birinde yetkilendirme denetimi uygulamıyor. Bu nedenle kimliği doğrulanmamış kullanıcılar yönetimsel işlemleri tetikleyebiliyor. Açıklamaya göre saldırganlar sunucudaki rastgele dosyaları silebiliyor, ödeme ağ geçidi yapılandırmasını üzerine yazabiliyor ve saklanan cüzdan kimlik bilgilerini açık metin halinde geri alabiliyor.
Yama yok, eklenti de mağazadan kaldırıldı
WPScan, açık için bilinen bir düzeltme bulunmadığını bildirdi. 28 Ağustos 2026 itibarıyla eklenti, açıklanmayan bir “güvenlik sorunu” nedeniyle WordPress Plugin Directory’den kapatıldı ve indirmeye kapalı hale geldi.
İstatistikler, eklentinin toplam 1.845 kez indirildiğini gösteriyor. Son yedi günde 20 indirme daha kaydedildi. Buna karşın eklentinin şu anda kaç WordPress sitesinde etkin olarak kullanıldığı bilinmiyor.
Defused Cyber: Saldırılar sahada görülüyor
Defused Cyber, X hesabında CVE-2026-81648’e yönelik gerçek saldırı denemeleri gözlemlediğini duyurdu. Kuruluşun aktardığına göre kayıt altına alınan girişimler, kendisini “Anonymous KYC-Free VPS Hosting” olarak pazarlayan altyapılardan geldi.
NVD ve WPScan’ın aktardığı bilgilere göre bir düzeltme yayımlanmadığı için site yöneticilerine eklentiyi kaldırmaları, cüzdan anahtarlarını değiştirmeleri ve sistemlerde şüpheli değişiklikleri denetlemeleri öneriliyor. Eklentinin son sürümü olan 1.2.2 de etkileniyor ve açık için henüz bir çözüm bulunmuyor.
Vulnerabilite kaydı: https://nvd.nist.gov/vuln/detail/CVE-2026-81648