

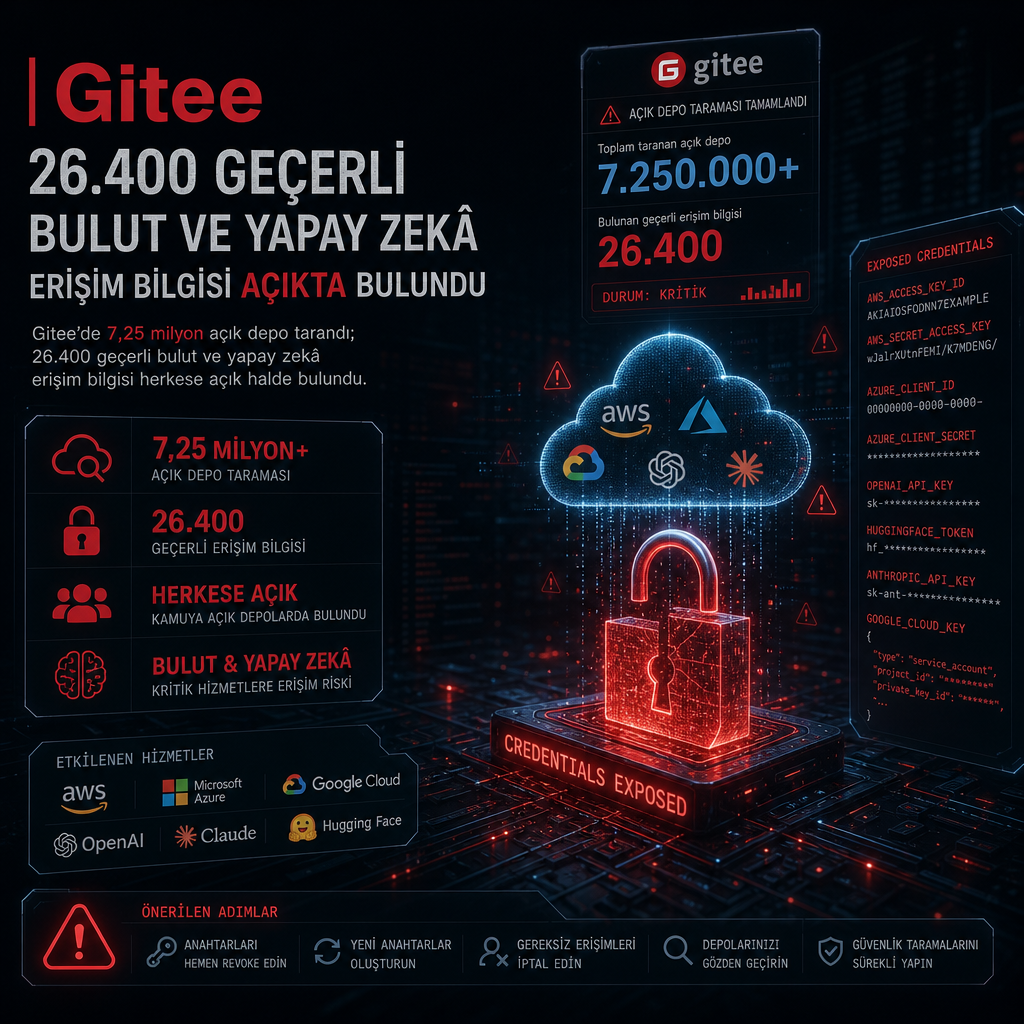
Bağımsız bir araştırmacı, Çin merkezli kod platformu Gitee üzerindeki herkese açık depolarda 26.400 geçerli bulut ve yapay zekâ erişim bilgisinin açıkta durduğunu tespit etti. İnceleme, 7,25 milyon public repository taranarak yapıldı ve bulgular 28 Ekim’de paylaşıldı.
Ortaya çıkarılan kayıtların büyük bölümü bulut ve yapay zekâ servislerine ait anahtarlardan oluşuyor. Bu tür kimlik bilgileri, yetkisiz erişim için doğrudan kapı aralayabildiği için, açık depolarda bırakıldığında hem veri sızıntısı hem de hesap ele geçirme riskini artırıyor.
7,25 milyon depo tarandı
Çalışmayı yürüten Ben Zimmermann, Gitee’deki herkese açık kaynak kodu depolarını sistematik biçimde taradıktan sonra erişim bilgilerinin önemli bir kısmının hâlâ doğrulanabilir durumda olduğunu ortaya koydu. Taramada yalnızca örnek dosyalar değil, gerçek servislerde kullanılabilecek geçerli anahtarlar bulundu.
Gitee, geliştiricilerin kod paylaşımı için sık kullandığı büyük bir platform olduğu için, burada yapılan hatalı paylaşımlar geniş bir ekosisteme yayılabiliyor. Araştırmanın odağında da tam olarak bu vardı: kodla birlikte yanlışlıkla yüklenen gizli bilgiler.
En büyük risk bulut ve yapay zekâ servislerinde
Paylaşılan bilgilere göre açıkta kalan kayıtların çoğu bulut altyapıları ve yapay zekâ servislerine bağlı anahtarlardan oluşuyor. Bu tür bilgiler; depolama alanları, işlem kaynakları, model uç noktaları ve otomasyon sistemlerine erişim sağlayabildiği için saldırganların aradığı en değerli unsurlar arasında yer alıyor.
Bu olay, kod depolarına giren sırların yalnızca bir geliştirme hatası olarak kalmadığını, doğrudan operasyonel riske dönüşebildiğini gösteriyor. Araştırmacı bulguları 28 Ekim’de duyurdu; taramada 7,25 milyon public repository incelendi ve sonuçta 26.400 geçerli kimlik bilgisi açığa çıktı.
Benzer vakalarda güvenlik ekipleri, açıkta bırakılan anahtarları tespit etmek için repo tarama araçları ve gizli bilgi denetimleri kullanıyor. Aynı teknikler saldırganlar tarafından da kötüye kullanılabildiğinden, kamusal kod havuzları hem savunma hem de istismar açısından yakından izleniyor.