

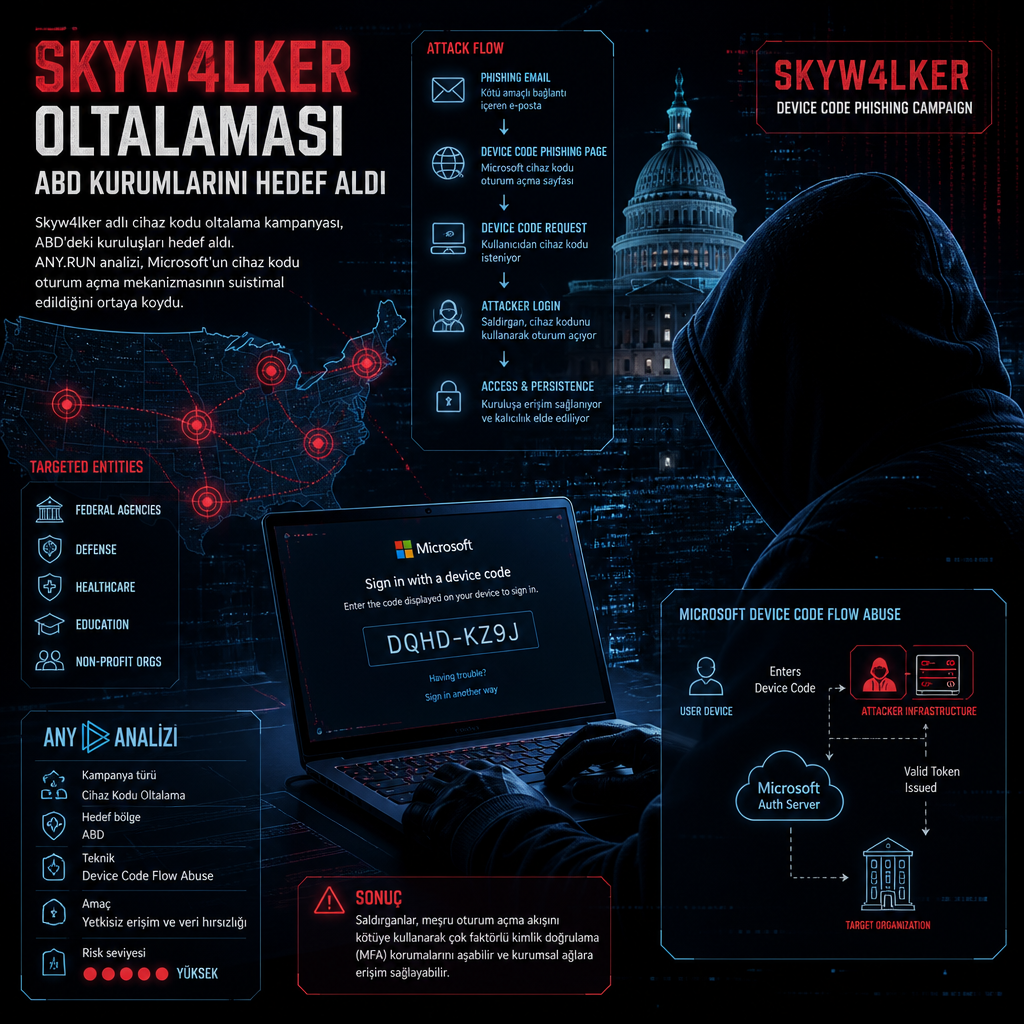
ABD’deki kuruluşları hedef alan Skyw4lker adlı cihaz kodu oltalama kampanyası, güvenlik araştırmacılarının incelemesiyle ortaya çıkarıldı. Kampanya, kullanıcıları sahte giriş akışları üzerinden kandırarak kurumsal hesap erişimini ele geçirmeyi amaçlıyor.
ANY.RUN’un yaptığı analiz, saldırının özellikle Amerikan organizasyonlarına odaklandığını ve kimlik avı tekniğinin Microsoft’un cihaz kodu oturum açma mekanizmasını suistimal edecek şekilde kurgulandığını gösterdi. Bu yöntem, saldırganın doğrudan parolayı çalmak yerine kurbanı meşru görünen bir cihaz kodu onay sürecine yönlendirmesine dayanıyor.
Hedef: kurumsal hesap erişimi
Cihaz kodu oltalaması, saldırganların kullanıcıyı gerçek bir giriş ekranına benzeyen sayfaya çekip kodu kendi kontrolündeki oturuma onaylatmasıyla işliyor. Kurban, işlemin kurumsal erişim için gerekli olduğunu düşündüğü anda saldırgan oturumu yetkilendirme fırsatı buluyor.
Skyw4lker adıyla anılan kampanyanın hangi sektörlere yoğunlaştığı ya da kaç kurumu etkilediğine ilişkin ayrıntı paylaşılmadı. Buna karşın analiz, saldırının ABD merkezli kuruluşları hedefleyen bir kimlik avı operasyonu olarak yürütüldüğünü net biçimde ortaya koydu.
ANY.RUN incelemesinde öne çıkanlar
İncelemede kampanyanın cihaz kodu akışını istismar etmesi, saldırının klasik parola toplama yöntemlerinden ayrıldığını gösteren temel unsur olarak öne çıktı. Bu teknik, kimlik avının artık yalnızca sahte formlarla değil, kimlik doğrulama süreçlerinin kendisi üzerinden de yürütüldüğünü hatırlatıyor.
ANY.RUN’un raporunda kampanyanın teknik işleyişine dair ayrıntıların, saldırının nasıl başlatıldığına ve kullanıcıların hangi aşamada kandırıldığına odaklandığı belirtiliyor. Paylaşılan bulgular, saldırganların kurumsal oturum açma süreçlerini hedef alan oltalama taktiklerini giderek daha rafine biçimde kullandığını gösteriyor.