

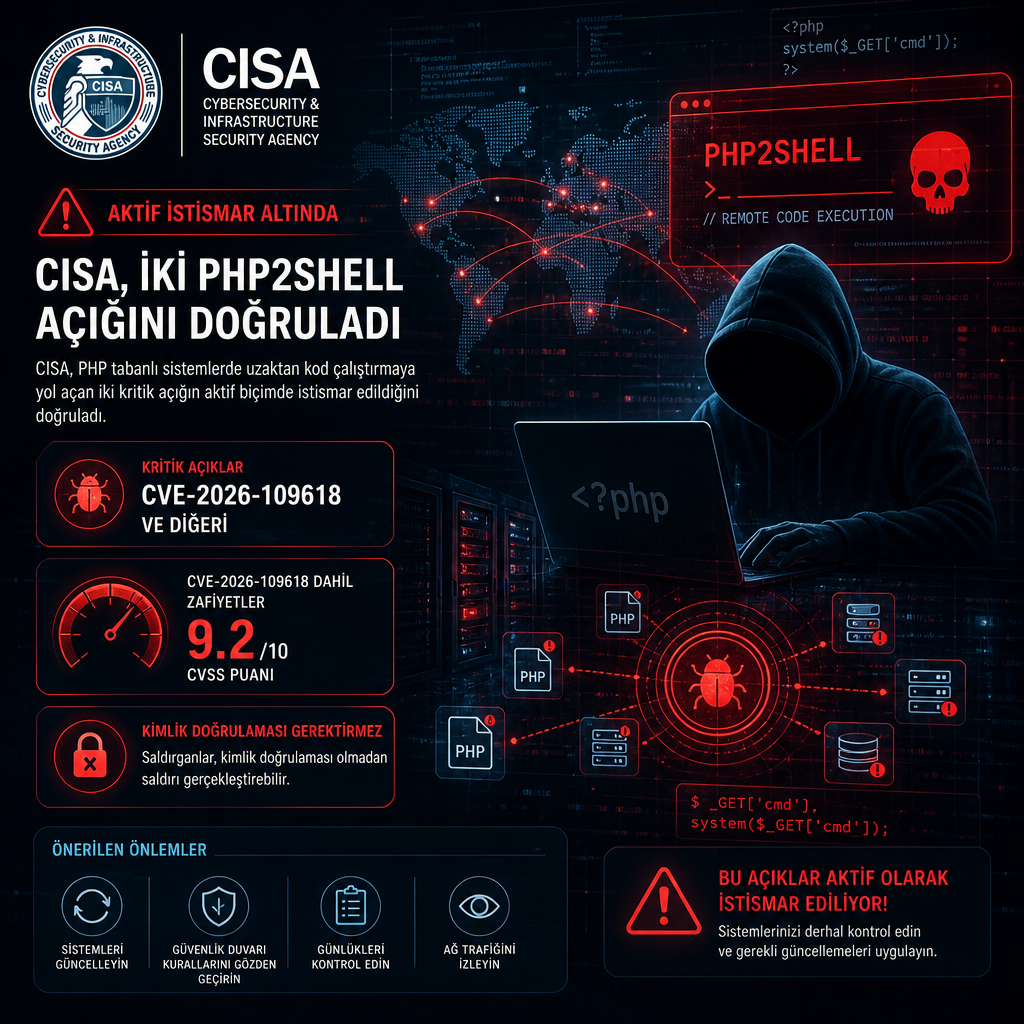
CISA, PHP tabanlı sistemlerde uzaktan kod çalıştırmaya yol açan iki kritik açığın aktif biçimde istismar edildiğini doğruladı. Her iki zafiyet de CVSS tablosunda 9.2 puan aldı; etkilenen kurulumlarda kimlik doğrulaması olmadan saldırı yapılmasına kapı açıyor.
Kuruma göre risk altındaki zafiyetler CVE-2026-109618 ve PHP2Shell ailesindeki ikinci açık. İlk zafiyet, hafıza taşmasıyla bağlantılı bir hata olarak tanımlanıyor. NVD kaydı burada yer alıyor: https://nvd.nist.gov/vuln/detail/CVE-2026-109618
Kimler etkileniyor, saldırı nasıl ilerliyor
Uzaktan kod çalıştırma zinciri, saldırganın sisteme oturum açmadan komut gönderebilmesine imkan tanıyor. Bu da PHP çalıştıran ve ilgili sürüm ya da yapılandırmayı kullanan uygulamaları doğrudan hedef haline getiriyor.
CISA, iki açığın aktif istismar edildiğini belirtirken, teknik ayrıntının saldırganlara uygulamayı uzaktan ele geçirme fırsatı verdiğini vurguladı. PHP2Shell olarak izlenen sorunlar, güvenlik ekiplerinin dikkatini özellikle internetten erişilebilen servislerde topluyor.
CVSS skoru yüksek, risk sahada
9.2 puanlık skor, açığın ciddiyetini ortaya koyuyor; asıl tabloyu ise sahadaki kullanım belirliyor. CISA’nın aktif istismar teyidi, teorik bir zafiyetten değil, gerçek saldırı girişimlerinden söz edildiğini gösteriyor.
PHP altyapısı kullanan kurumlar için bu bildirim, etkilenen sürüm ve dağıtımların hızla kontrol edilmesi gerektiği anlamına geliyor. Özellikle harici erişime açık web uygulamaları, bu tür açıklara karşı ilk sırada yer alıyor.