

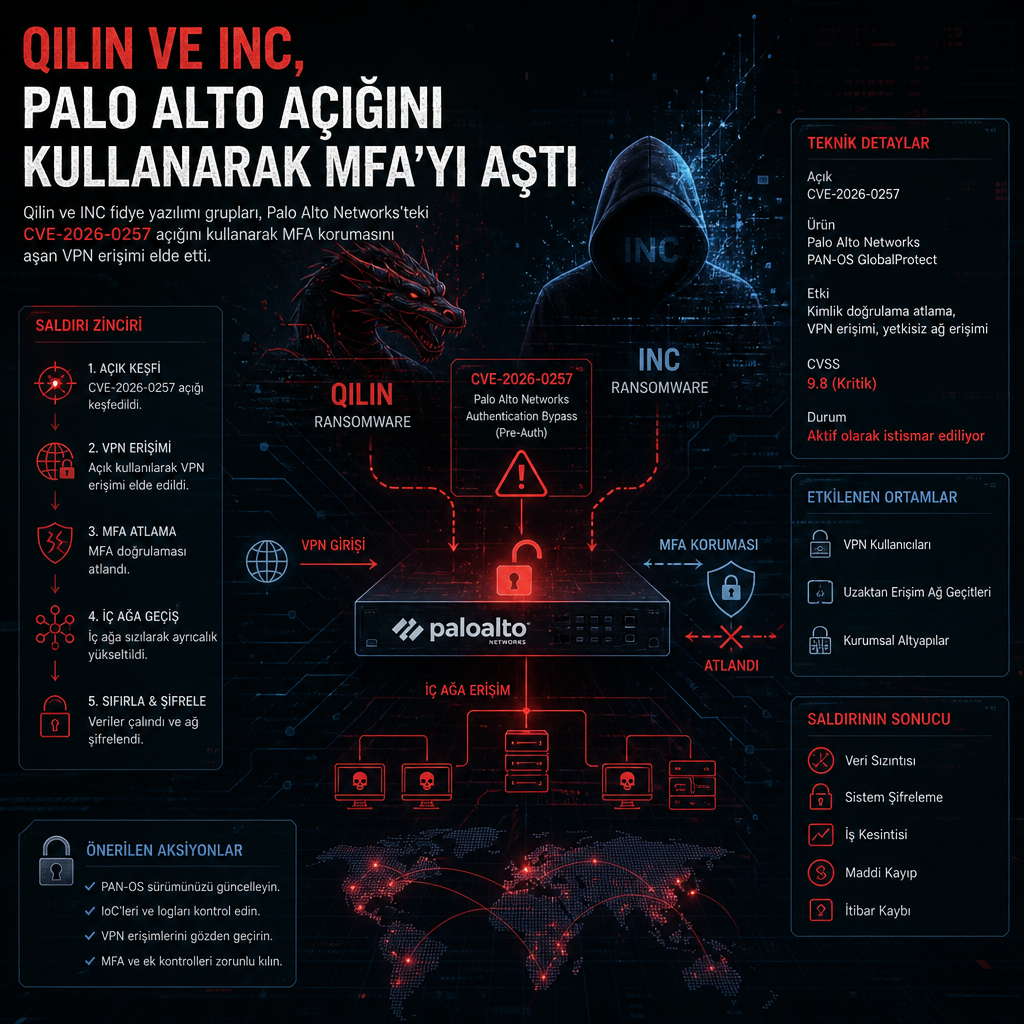
Qilin ve INC fidye yazılımı grupları, Palo Alto Networks cihazlarındaki CVE-2026-0257 açığını kullanarak çok faktörlü kimlik doğrulamayı aşmaya çalıştı. 7.8 CVSS puanına sahip bu açık, yetkisiz VPN bağlantıları kurmak için istismar edilebilen bir kimlik doğrulama atlatma zafiyeti olarak tanımlanıyor.
Son analizler, saldırıların kurumsal VPN erişim noktalarını hedef aldığını ortaya koydu. Saldırganlar, kimlik doğrulama sürecindeki kusurdan yararlanarak sisteme geçerli bir oturum varmış gibi bağlanabildi; normalde MFA ile korunması gereken erişim katmanı da bu şekilde devre dışı kaldı.
CVE-2026-0257 neyi açığa çıkardı
Palo Alto Networks, CVE-2026-0257 için yamayı Mayıs 2026’da yayımladı. NVD kaydı da açığın kimlik doğrulama mekanizmasını atlatmaya izin verdiğini ve saldırganların yetkisiz VPN oturumu oluşturmasına kapı aralayabildiğini doğruluyor: https://nvd.nist.gov/vuln/detail/CVE-2026-0257
Bu tür saldırılar, fidye yazılımı operatörleri için kritik bir ilk adım sayılıyor. VPN üzerinden iç ağa giren gruplar ardından ayrıcalık yükseltme, yanal hareket ve veri sızdırma aşamalarına geçebiliyor. Qilin ve INC de son dönemde bu erişim zincirlerinde sık anılan fidye yazılımı toplulukları arasında yer alıyor.
VPN erişimi üzerinden sızma zinciri
Kimlik doğrulama atlatma açıkları, doğrudan zararlı yazılım çalıştırmaktan çok, saldırganlara güvenlik kapısını sessizce açan bir giriş yöntemi sunuyor. Bu olayda asıl risk, MFA’nın varlığına rağmen yetkisiz bir VPN bağlantısının kurulabilmesiydi.
Mayıs 2026 yamasına karşın açığın saldırı zincirlerinde yeniden kullanılması, kurumsal uzaktan erişim altyapılarının fidye yazılımı grupları için hâlâ öncelikli hedef olduğunu gösterdi. İncelemeye göre olayın odağında, Palo Alto Networks cihazlarında çalışan ve VPN erişimini yöneten bileşenler yer aldı.