

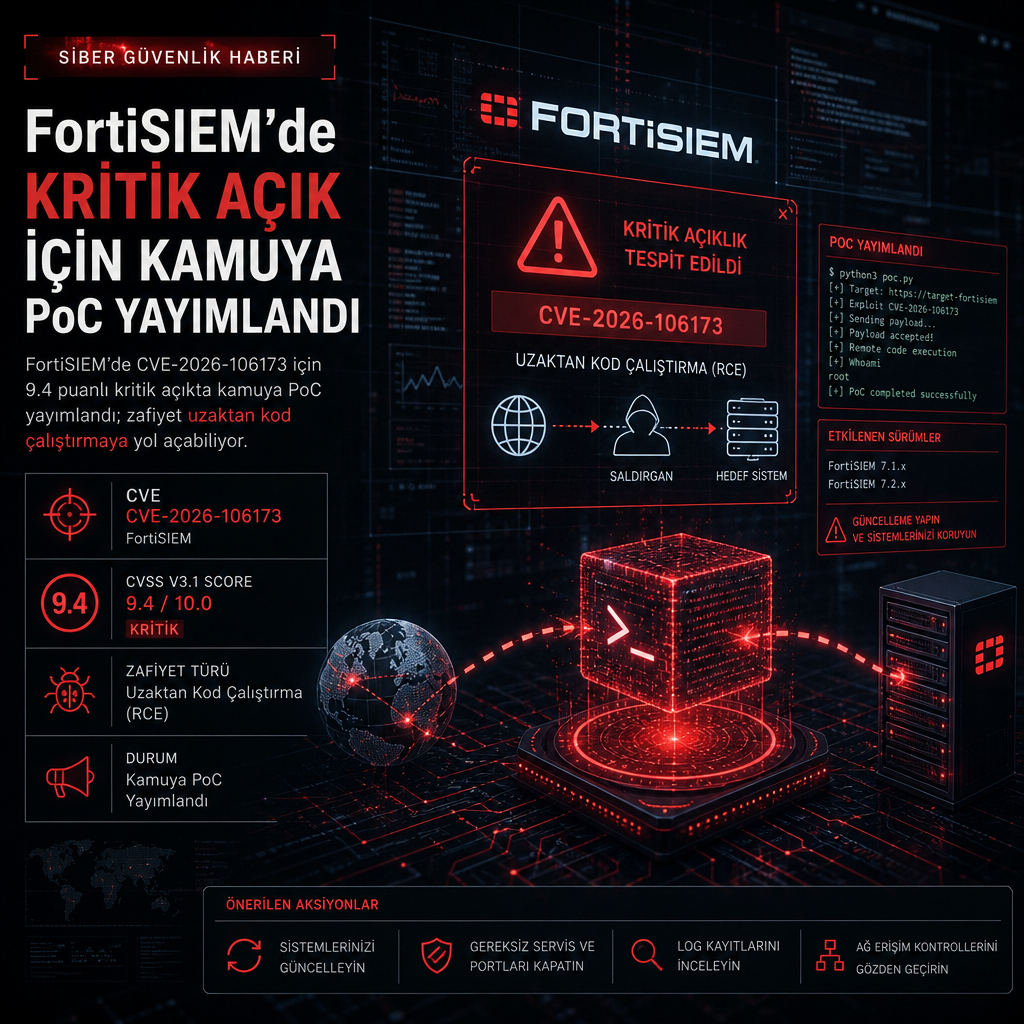
FortiSIEM’deki kritik bir güvenlik açığına yönelik herkese açık bir PoC kodu yayımlandı. CVE-2026-106173 olarak izlenen ve 9.4 CVSS puanı alan hata, kimlik doğrulaması gerektirmeden uzaktan kod çalıştırmaya kapı açabilecek bir yol geçişi zafiyeti olarak tanımlandı.
Açığın etkilediği ürün, Fortinet’in olay izleme ve güvenlik bilgi yönetimi platformu FortiSIEM. Yayınlanan teknik notta, saldırganın özel olarak hazırlanmış girdilerle yetkisiz komut ya da kod çalıştırabileceği belirtildi. Zafiyetin yol geçişi sınıfında yer alması, sistemin beklenmeyen dosya yollarına yönlendirilmesine dayanıyor.
Kimlik doğrulaması olmadan uzaktan istismar
Bu tür açıklar, saldırganın sisteme giriş bilgisi olmadan hedefe ulaşabilmesi nedeniyle özellikle riskli görülüyor. FortiSIEM gibi merkezi izleme araçları, kurum ağlarında log toplama ve olay korelasyonu için kullanıldığından, başarıyla istismar edilmesi halinde saldırganın ağ içinde geniş bir görünürlük elde etmesi mümkün olabilir.
CVE-2026-106173 için yayımlanan PoC, açığın sadece teorik olmadığını da gösterdi. Teknik ayrıntılar, istismarın özel hazırlanmış istekler üzerinden tetiklenebildiğine işaret ediyor. NVD kaydı: