

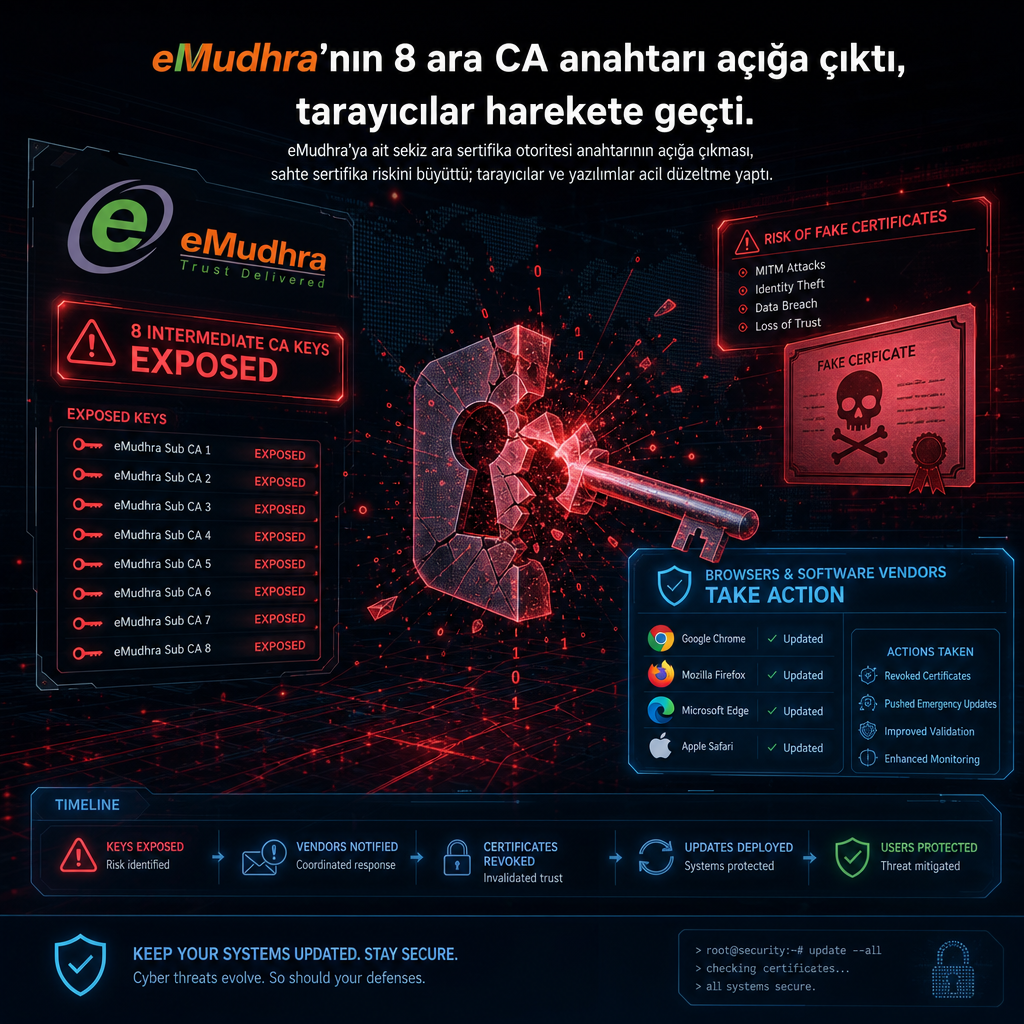
eMudhra’ya ait sekiz ara sertifika otoritesi anahtarının açığa çıkması, tarayıcılar ve yazılım tarafında acil düzeltmeleri tetikledi. Ara CA’lar, web sitelerinin tarayıcıya sunduğu sertifikaları imzaladığı için bu anahtarlardan birine sahip olan biri, tarayıcıların kabul edeceği herhangi bir alan adı adına sertifika üretebilecek konuma gelebiliyor.
Riskin merkezi: ara sertifika otoritesi anahtarları
Güvenlik araştırmacıları, etkilenen anahtarların bir araştırmacı tarafından bildirildiğini ve olayın sertifika ekosisteminde zincirleme bir güven sorunu yarattığını aktardı. Ara sertifika otoriteleri, kök otorite ile son kullanıcı sertifikaları arasındaki kritik halkayı oluşturuyor. Bu nedenle anahtarların ifşa olması, yalnızca tek bir siteyi değil, o otoriteye bağlı sertifika düzenini etkileyebiliyor.
Kaynak metinde, elinde bu anahtarlardan biri bulunan bir aktörün tarayıcıların güvenilir sayacağı sahte sertifikalar düzenleyebileceği vurgulanıyor. Böyle bir senaryoda saldırgan, hedeflediği alan adı için meşru görünen bir sertifika üretip araya girme ya da kimlik taklidi girişimlerini daha inandırıcı hale getirebiliyor.
Tarayıcılar ve yazılım ekosistemi acil düzeltme yaptı
Olayın ardından tarayıcılar ve ilgili yazılımlar tarafında acil düzeltmeler devreye alındı. Bu tür müdahaleler genellikle etkilenen ara otoritenin güven zincirinden çıkarılması, şüpheli sertifikaların reddedilmesi ya da ilgili kök ve ara sertifika kurallarının güncellenmesiyle yapılıyor. Buradaki temel hedef, kompromize anahtarlarla üretilmiş sertifikaların kabul edilmesini engellemek.
Haberde sekiz anahtarın etkilenmiş olması, olayın tekil bir hata olmaktan çıkıp daha geniş bir sertifika operasyonunu ilgilendirdiğini gösteriyor. Sertifika altyapısında yaşanan bu tip ihlaller, kurumların kendi sertifika envanterini, ara otorite ilişkilerini ve tarayıcı güven listelerini yeniden kontrol etmesini gerektirebiliyor.
eMudhra vakası, web güvenliğinde sertifika imzasının ne kadar kritik olduğunu bir kez daha ortaya koydu. Ara sertifika otoritelerinin anahtarları ele geçtiğinde, sorun yalnızca bir anahtarın kaybı olmuyor; güven zincirinin tamamı yeniden sınanıyor.