

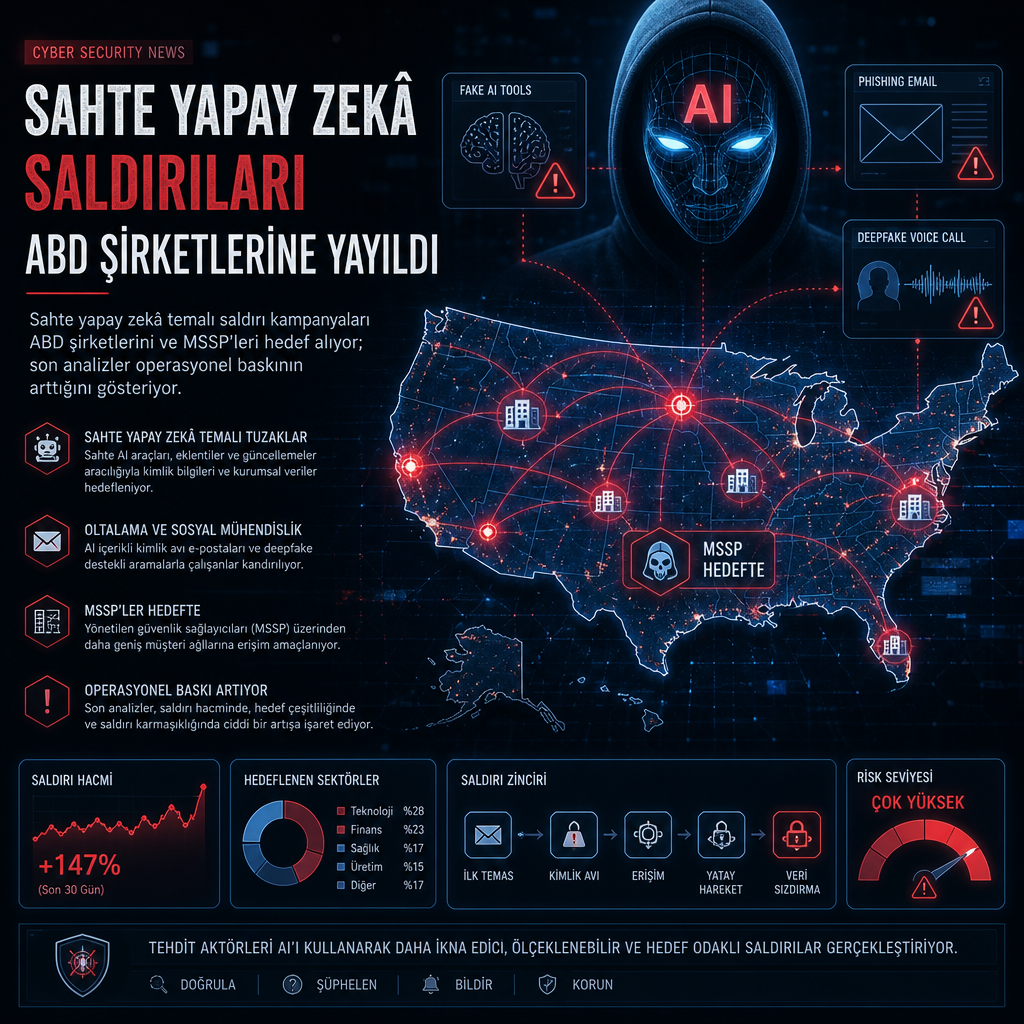
ABD’de şirketleri hedef alan sahte yapay zekâ temalı saldırı kampanyaları yayılıyor; yükün önemli kısmı da yönetilen güvenlik hizmeti sunan MSSP’lerin omzuna biniyor. Yapılan son analizlere göre bu kampanyalar, ülke bazında hedeflenen kurumların yüzde 16’sını oluşturan ABD’li işletmelere hizmet veren MSSP’ler üzerinde operasyonel baskıyı artırıyor.
Görünürde yapay zekâ araçları ya da AI destekli hizmetler üzerinden gelen bu girişimler, kurumları kandırmaya dönük oltalama ve benzeri ilk erişim taktikleriyle ilerliyor. Güvenlik ekipleri, saldırıların tek bir tekniğe sıkışmadığını; benzer kampanyaların farklı varyantlarla tekrarlandığını ve bu yüzden erken tespit ile olay müdahalesinin zorlaştığını aktarıyor.
MSSP’ler neden daha fazla yük altında
MSSP’ler, birden fazla müşterinin güvenlik izleme ve müdahale süreçlerini aynı anda yürüttüğü için bu kampanyalarda ilk temas noktası haline geliyor. Analizde, ABD merkezli hedeflerin payının dikkat çekici olduğu ve saldırıların yalnızca son kullanıcıları değil, onların güvenlik operasyonlarını da meşgul ettiği vurgulanıyor.
Bu tablo, sahte AI saldırılarının yalnızca bireysel kullanıcıları kandıran e-postalardan ibaret olmadığını gösteriyor. Kampanyalar, güvenlik ekiplerinin alarm triyajı, olay doğrulama ve müşteri bilgilendirme süreçlerini aynı anda zorlayarak operasyon akışını yavaşlatıyor.
İncelenen örneklerde saldırıların benzer kalıplar taşıdığı, ancak farklı içerik ve yönlendirmelerle yeniden paketlendiği belirtiliyor. Bu nedenle araştırmacılar, kurum içi farkındalık kadar MSSP tarafında da erken uyarı mekanizmalarının kritik hale geldiğini aktarıyor.