

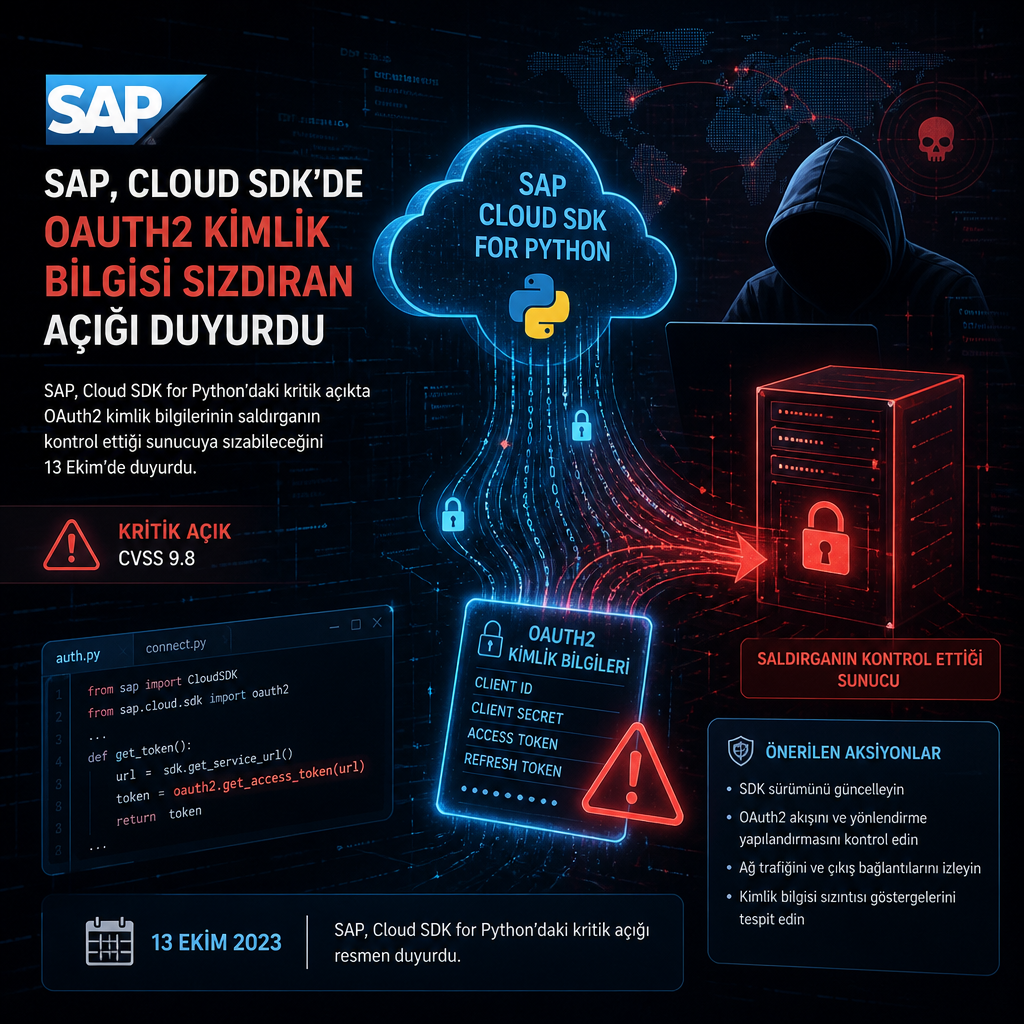
SAP, Cloud SDK for Python içindeki kritik bir hatanın çok kiracılı uygulamalarda OAuth2 istemci kimlik bilgilerini saldırganın kontrol ettiği bir sunucuya gönderebildiğini 13 Ekim’de duyurdu. Şirketin Business Technology Platform için sunduğu resmi Python istemcisini kullanan uygulamalar risk altında.
Açık, SAP BTP üzerinde çalışan ve aynı altyapıyı birden fazla kiracıyla paylaşan uygulamaları etkiliyor. Saldırganın bu zinciri çalıştırabilmesi için kiracı alt alan adını kontrol edebilmesi gerekiyor; bu koşul sağlandığında SDK, uygulamanın OAuth2 client credentials bilgisini dışarı sızdırabiliyor.
Etki alanı BTP üzerindeki çok kiracılı uygulamalar
Hata, SAP’nin Cloud SDK for Python bileşeninde yer alıyor. Bu araç, BTP hizmetlerine erişim için kullanılan resmi Python istemcisi olarak konumlanıyor ve çok kiracılı mimarilerde yaygın biçimde kullanılıyor. SAP, güvenlik duyurusunda açığın uygulama trafiğini yönlendiren süreçlerde yetkisiz kimlik bilgisi aktarımına yol açabileceğini bildirdi.
Kimlik bilgilerinin saldırgan sunucusuna ulaşması, OAuth2 akışında kullanılan istemci sırlarının ele geçirilmesi anlamına geliyor. Duyuruda yer alan teknik detaylar, saldırganın kontrolündeki tenant subdomain üzerinden bu yönlendirmeyi mümkün kılan bir zafiyete işaret ediyor.
13 Ekim duyurusu ve teknik ayrıntı
SAP, 13 Ekim tarihli güvenlik notunda açığı kamuoyuna açıkladı. Metinde CVE numarası yer almadı; bu nedenle NVD kaydı da henüz paylaşılmadı. Şirket, etkilenen bileşenin Cloud SDK for Python olduğunu ve problemin BTP hizmetleriyle çalışan çok kiracılı uygulamalarda görüldüğünü vurguladı.
Bulgu, uygulama tarafında kullanılan istemci kimlik bilgilerinin yanlış hedefe iletilmesi riskini gündeme taşıyor. Açığın nasıl istismar edildiğine ilişkin ayrıntılar sınırlı tutulsa da, SAP’nin tarifine göre saldırganın kontrol ettiği kiracı alan adı bu zincirin merkezinde bulunuyor.