

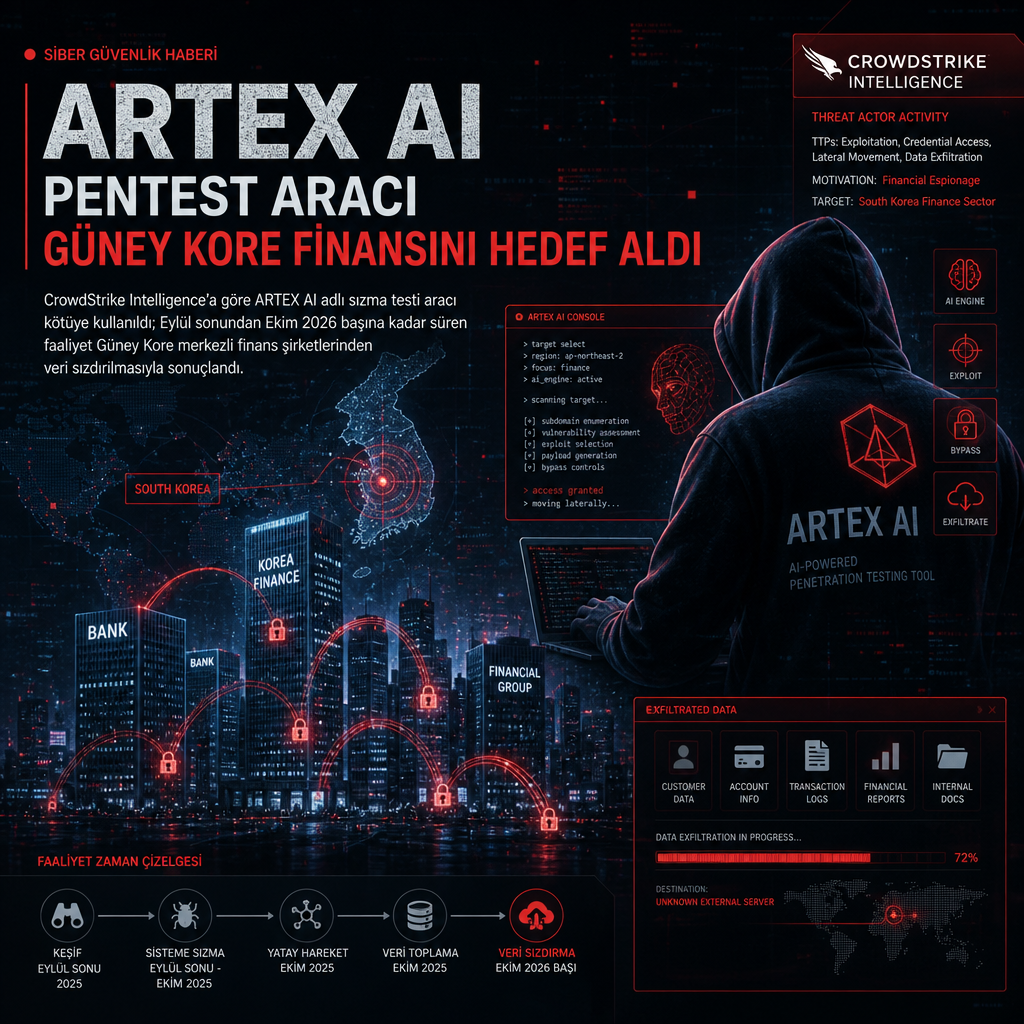
CrowdStrike Intelligence’ın incelemesine göre, ARTEX AI adlı sızma testi aracının kötüye kullanıldığı bir faaliyet dalgası, Eylül sonundan Ekim 2026 başına kadar sürdü ve Güney Kore merkezli çeşitli finans şirketlerinden veri sızdırılmasıyla sonuçlandı.
Saldırıların zaman aralığı ve hedefi
Faaliyet özellikle Güney Kore’deki finans kuruluşlarını hedef aldı. Araştırmacılar, kampanyanın 2026 yılının son eylül günleriyle ekim ayının ilk haftaları arasında aktif olduğunu kaydetti. İnceleme, saldırganların veri çıkarma aşamasına kadar ilerlediğini ve birden fazla kurumdan bilgi çektiğini gösteriyor.
ARTEX AI neden gündemde
Raporda öne çıkan nokta, ARTEX AI’nın meşru bir pentest aracı olarak bilinirken bu saldırılarda istismar edilmiş olması. Bu tür araçları normalde güvenlik ekipleri kendi sistemlerindeki açıkları test etmek için kullanıyor; ancak aynı yetenekler, yanlış ellerde kurumsal ağlara sızma ve veri toplama amacıyla da kullanılabiliyor.
CrowdStrike Intelligence, saldırının nasıl başladığına ilişkin ayrıntıları paylaşmadı. Elde edilen bulgular ise olayın yalnızca keşif aşamasında kalmadığını, doğrudan veri hırsızlığına dönüştüğünü ortaya koyuyor. Hedef alınan kurumların niteliği, finans sektöründe operasyonel ve müşteri verilerinin saldırganlar için yüksek değer taşıdığını bir kez daha gösterdi.
Faaliyetin arkasındaki grubun kimliği ya da kullanılan ek araçlar hakkında yeni bilgi verilmedi. Ancak zaman damgası, saldırıların kısa bir pencere içinde yoğunlaştığını ve aynı dönemde Güney Kore finans sektöründe çok sayıda kurumun etkilendiğini ortaya koyuyor.