

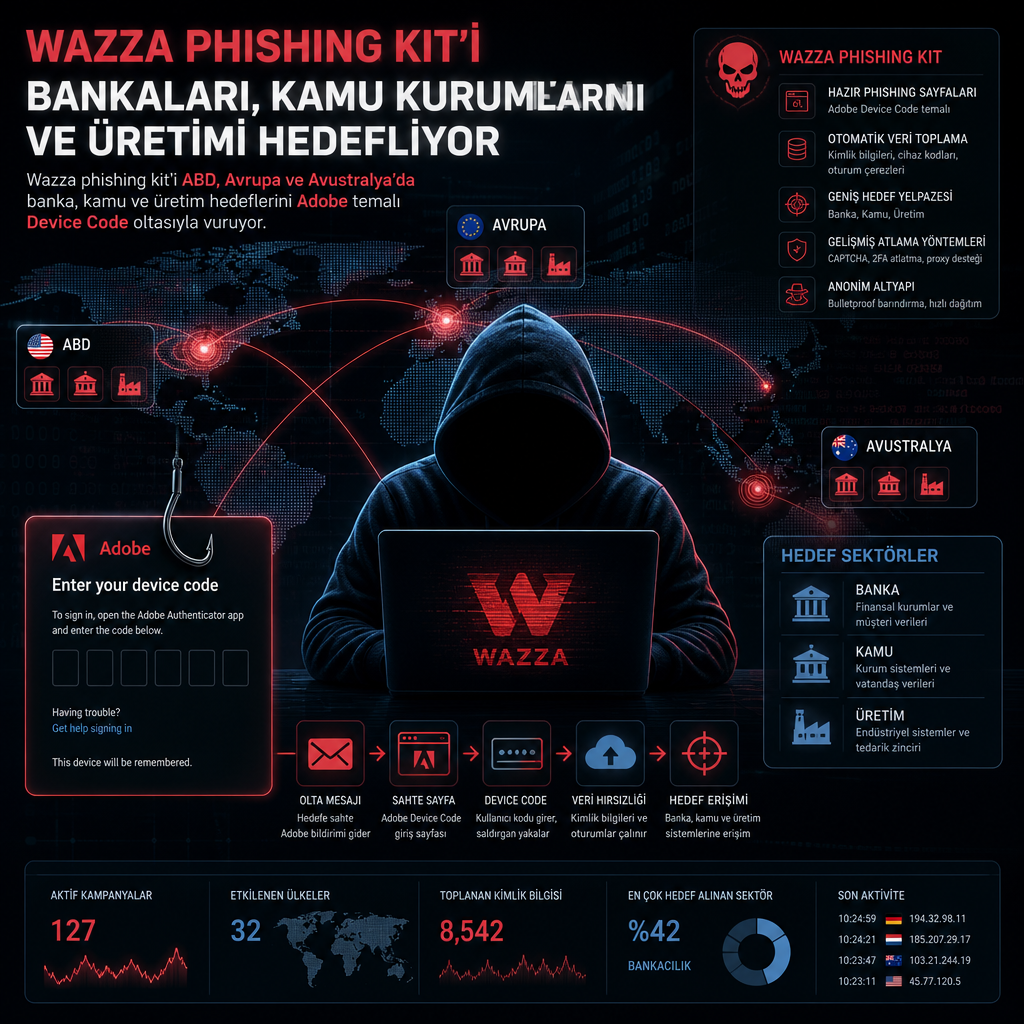
Yeni ortaya çıkan Wazza adlı phishing kit’i, ABD, Avrupa ve Avustralya’da banka, kamu kurumu ve üretim şirketlerini hedef alan bir kampanyada kullanılıyor. İncelemelere göre saldırı zinciri, kurbanı doğrudan sahte sayfaya taşımak yerine çok aşamalı yönlendirmeler, kısa ömürlü oturum belirteçleri ve tarayıcı doğrulamasıyla filtreleme yapıyor; finalde ise Adobe temalı bir Device Code oltası gösteriliyor.
ANY.RUN, kampanyayı analiz ederek Wazza’nın tek bir zararlı bağlantı gibi davranmadığını, ziyaretçiyi önce kontrol eden bir teslim altyapısına dayandığını belirtti. Şirketin incelemesinde, kötü niyetli içeriğe erişmeden önce isteklerin kampanya kontrolü, istemci işaretleme ve oturum doğrulama aşamalarından geçtiği aktarıldı.
Bu yapı, basit bir zararlı URL’den fazlasını ortaya koyuyor. Saldırganlar, linke tıklayan herkesin aynı içeriği görmesini istemiyor; otomasyonları, güvenlik araçlarını ve istenmeyen trafiği ilk aşamalarda ayıklayıp yalnızca uygun gördükleri oturumları son aşamaya taşıyor. Bu da ilk URL’yi tek başına anlamlandırmayı zorlaştırıyor.
Çok katmanlı yönlendirme, sahte sayfayı gizliyor
İncelenen akış, wildcard yapılandırılmış bir açılış alan adı üzerinden başlıyor. Ziyaretçi önce boegl-krysl[.]eu adresine yönlendiriliyor, ardından /api/wazza-config isteğiyle kampanyanın etkin olup olmadığı kontrol ediliyor. Bu noktada altyapı, alan adının aktif bir kampanyaya ait olup olmadığını doğruluyor ve yalnızca uygun görülen istekleri bir sonraki aşamaya geçiriyor.
Arka planda beacon-surge-sync[…]workers[.]dev alan adıyla iletişim kurularak istemciye özgü bir işaret üretiliyor. Ardından /api/mint-token çağrısı kısa süre geçerli, imzalı bir oturum belirteci oluşturuyor. Bu belirteç, ziyaretin aynı oturum içinde izlenebilmesini sağlıyor ve kampanyanın farklı aşamalarını birbiriyle ilişkilendirmeye yarayan bir iz bırakıyor.
Saldırı zincirinin bir sonraki durağı check[.]boegl-krysl[.]eu oluyor. Burada Wazza, token geçerliliğini ve tarayıcı telemetrisi verilerini doğruluyor, istenmeyen trafiği süzüyor. Bu kontrolleri geçemeyenler son sayfaya ulaşmıyor. Ancak doğrulama tamamlandığında ziyaretçi boegl-krysl[.]eu/r ve ardından /meline yolları üzerinden Adobe markasını taklit eden son oltalama sayfasına yönlendiriliyor.
Son aşamada kullanılan Device Code akışı, saldırganın yalnızca parola toplamaya değil, hesap kimlik doğrulama sürecini ele geçirmeye dönük bir yöntem kullandığını gösteriyor. Tanıdık bir servisin görsel diliyle hazırlanmış sayfa, kurbana sıradan bir giriş işlemi yapıyormuş hissi veriyor. Fakat burada asıl hedef, cihaz kodu akışı üzerinden yetkilendirme bilgisi veya oturum erişimi elde etmek.
Bu nedenle Wazza, tek bir kötü amaçlı URL’den ibaret değil. Saldırı altyapısı, önce ziyaretçinin sahte sayfayı görmeye uygun olup olmadığını belirliyor; sosyal mühendislik kısmı ise ancak bu aşamadan sonra devreye giriyor. Aynı bağlantı, otomatik tarayıcıda boş ya da sıradan içerik döndürebilirken gerçek kullanıcıya çok farklı davranabiliyor.
ANY.RUN, bu katmanlı yapının savunma ekipleri için ek zorluk yarattığını da aktardı. Şirketin değerlendirmesine göre, bir URL normal görünürken arka planda farklı bir içerik taşıyabiliyor ve güvenlik araçları ile insan analistler aynı isteğe farklı yanıtlar görebiliyor. Analist saldırı zincirini tam olarak yeniden üretemediğinde, inceleme daha üst seviyelere taşınabiliyor ve bu da zaman kaybına yol açıyor.
ABD, Avrupa ve Avustralya’da sektörel hedefler
Analizlerde Wazza faaliyetinin ABD, Avrupa ve Avustralya genelinde görüldüğü, hedef listesinde bankacılık, üretim ve kamu kurumlarının yer aldığı aktarıldı. Finans kuruluşları hassas hesap ve işlem verileri, üretim şirketleri birbirine bağlı iş sistemleri, kamu kurumları ise kritik hizmetler ve hassas bilgiler nedeniyle saldırganların ilgisini çekiyor.
Kampanyanın önemli tarafı, tek tek sektörlerden çok aynı teslim modelinin farklı hedeflere uygulanabilmesi. Görsel tema değiştirilebiliyor, fakat ziyaretçiyi filtreleme, oturumu doğrulama ve oltayı seçici biçimde sunma mantığı aynı kalıyor. Adobe teması da saldırganların tanıdık markaları kullanarak kimlik doğrulama taleplerini olağan bir işlem gibi göstermeye devam ettiğini ortaya koyuyor.
İncelemeyi yayımlayan araştırmacılar, bu kampanyanın özellikle yönetilen güvenlik hizmeti sunan şirketler için ayrı bir operasyonel yük oluşturduğunu belirtiyor. Çünkü MSSP ekipleri tek bir ortamı değil, birden fazla müşteriyi, farklı güvenlik yığınlarını ve yüksek hacimli alarmları aynı anda takip ediyor. Wazza gibi kit’ler, ilk bakışta zararsız görünen bağlantıların ardına gizlendiği için bu iş akışını daha da belirsiz hale getiriyor.
Sistemin davranışı birebir yeniden üretilmeden URL’nin ne yaptığını anlamak zorlaşıyor. Otomatik güvenlik sistemleri ile insan analist aynı bağlantıdan farklı içerik görebiliyor. Analist saldırı zincirini tam olarak göremediğinde, olay çoğu zaman daha üst seviyedeki bir ekibe aktarılıyor. Bu da inceleme süresini uzatıyor ve gereksiz eskalasyonları artırıyor.
Bu noktada etkileşimli sandbox ortamlarının kullanımı öne çıkıyor. ANY.RUN’un Interactive Sandbox çözümünde şüpheli URL’ler sanal makineler üzerinde açılabiliyor, yönlendirmeler izlenebiliyor, ağ ve davranış verileri kayda geçirilebiliyor. Platformun kendi akışına göre sanal makineler 10 saniyenin altında başlatılabiliyor, Tier 1 raporları yaklaşık 40 saniyede üretilebiliyor; çıktı olarak IOC’ler, ekran görüntüleri, süreç grafiklerini ve MITRE ATT&CK eşlemesini sunabiliyor.
Wazza incelemesinde bu yaklaşımın faydası, saldırı zincirinin hızlıca yeniden oluşturulabilmesi oldu. Böylece ilk seviye analistler, bir bağlantının neye açıldığını anlamak için gereksiz yere üst kademe kaynak tüketmek zorunda kalmıyor. Aynı çalışma, bir phishing vakasının yalnızca tek bir bağlantı üzerinden değil, daha geniş bir altyapı üzerinden okunması gerektiğini de gösteriyor.
Wazza altyapısı tek başına bir engelleme listesi gibi değerlendirilmiyor. Çok aşamalı yönlendirme nedeniyle bir analist bir URL’den başlayıp ek alan adları, yönlendirme yolları, endpoint’ler ve davranışsal göstergelere ulaşabiliyor. Bu bağlantıları takip etmek için Threat Intelligence Lookup kullanılıyor; analistler IOC’lerden hareketle ilişkili tehdidi sorgulayabiliyor, zaman içinde değişen örüntüleri izleyebiliyor.
Bir müşteri için araştırılan şüpheli Wazza alan adı, başka müşteri ortamlarında da benzer etkinliği aramak için başlangıç noktası olabiliyor. Saldırganlar tek tek göstergeleri değiştirse de kampanyanın bazı unsurlarını koruduğunda, bu pivotlama yöntemi ilişkileri ortaya çıkarmayı kolaylaştırıyor.
Statik IOC listelerinin ömrünün kısa kalması da bu noktada belirginleşiyor. Bir alan adının engellenmesi kampanyayı sona erdirmeyebiliyor; altyapı değişebiliyor, yeni alan adları devreye alınabiliyor, yönlendirme mantığı güncellenebiliyor. Threat Intelligence Feeds bu nedenle 99’u yüksek oranda benzersiz ve doğrulanmış göstergeler ile davranış tabanlı tehdit verisini güvenlik ortamlarına akıtacak şekilde konumlandırılıyor. STIX/TAXII, API ve SDK desteği de mevcut güvenlik iş akışlarına entegrasyonu mümkün kılıyor.
Entegrasyon tarafında Microsoft Sentinel, Microsoft Defender, Splunk, Cortex XSOAR, IBM QRadar, MISP, TheHive, ThreatConnect, Tines ve Torq gibi platformlar sayılıyor. Bu sayede bir incelemeden çıkan bulgular manuel olarak başka ekranlara taşınmadan, doğrudan tespit ve müdahale süreçlerine aktarılabiliyor.
Wazza’nın hedeflediği sahte Adobe akışının olası etkileri de tek bir giriş denemesiyle sınırlı değil. Başarılı bir Device Code oltalaması hesap veya oturum ele geçirilmesine yol açabiliyor. Ele geçirilen kurumsal kimlik, çalışanlar, iş ortakları ya da müşterilerle yazışmalarda güvenilir görünen bir kimlik olarak kullanılabiliyor. Saldırganlar aynı hesapları yeni phishing girişimleri için de değerlendirebiliyor.
İnceleme, bu nedenle savunma tarafında bağlantının kendisinden çok bağlantının arkasındaki davranışın anlaşılmasını öne çıkarıyor. Wazza örneğinde kampanya kontrolü, oturum belirteçleri, tarayıcı doğrulaması ve katmanlı yönlendirme bir araya gelerek sahte sayfayı gizliyor. Güvenlik ekiplerinin tekil IOC’lere bakmak yerine kampanya davranışını izleyebilmesi de burada kritik rol oynuyor.
Yapılan değerlendirmeye göre, bir Wazza vakasını sandbox içinde çözümlemek, ardından ilgili IOC’leri threat intelligence araçlarıyla ilişkilendirmek ve bu bulguları akışlara geri beslemek, tek bir zararlı URL’yi bloklamanın ötesine geçen bir işleyiş kuruyor. Böylece bir inceleme, sonraki müşteri ortamları için tekrar kullanılabilir algılama verisine dönüşebiliyor.
Wazza örneği, oltalama sayfasının saldırının son halkası olduğunu bir kez daha gösteriyor. Asıl mekanizma, kimin son sayfaya ulaşacağını belirleyen arka plan kontrolünde yatıyor. Savunma tarafı için görev, yalnızca görünen URL’yi işaretlemek değil, bu zincirin nasıl çalıştığını ortaya çıkarmak.