

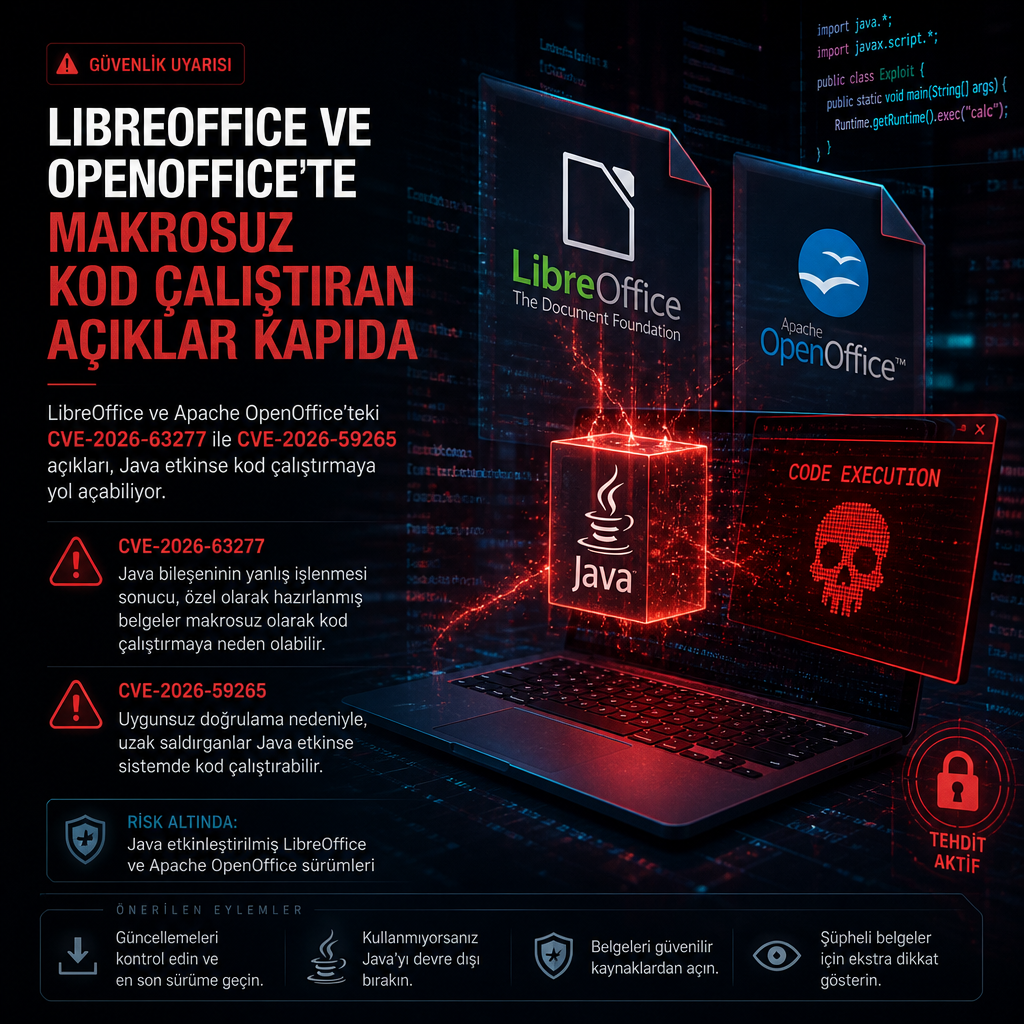
LibreOffice ve Apache OpenOffice, kullanıcıya makro uyarısı göstermeden zararlı kod çalıştırmaya yol açabilen bir güvenlik açığı zinciriyle gündemde. Açık, yalnızca programlarda Java desteği etkinse çalışıyor ve şimdilik gerçek saldırılarda kullanıldığına dair bir bulgu yok.
LibreOffice tarafındaki hata October 5 tarihinde yayımlanan güncellemelerle kapatıldı. Şirket, CVE-2026-63277 olarak izlenen açık için kullanıcıların 26.2.5 ya da 26.8.0 sürümüne geçmesini istiyor; bu sürümlerin altındaki tüm paketler risk altında.
Apache OpenOffice cephesinde ise eşleşen açık henüz yamanmış değil. CVE-2026-59265 olarak takip edilen hata, mevcut 4.1.16 sürümü de dahil olmak üzere tüm sürümleri etkiliyor. Proje, düzeltmenin hâlen test edilen 4.1.17 sürümüyle gelmesinin beklendiğini aktarıyor.
Yama beklerken Java’yı kapatma seçeneği
LibreOffice ve OpenOffice kullanıcıları, düzeltme çıkana kadar Java desteğini kapatarak saldırı yolunu daraltabiliyor. Güvenilmeyen elektronik tablolara dokunmamak da projelerin önerdiği diğer temel önlem olarak öne çıkıyor.
Araştırmacıların anlattığı zincir, tek tek bakıldığında normal çalışan özelliklerin bir araya getirilmesiyle kuruluyor. Calc biçimindeki bir elektronik tablo, program içinde bir veritabanı aralığı barındırabiliyor. Bu alan dış kaynaktan veri çekiyor ve gerektiğinde kendini yeniliyor. Dış kaynak ise web adresi tabloya yazılmış ayrı bir ODB veritabanı dosyası olabiliyor.
Dosya açıldığında veritabanı aralığı otomatik olarak tazeleniyor ve uygulama, ODB dosyasını belirtilen web adresinden indiriyor. ODB içinde bir Java veritabanı sürücüsü, yani JDBC driver tanımlanabiliyor. Ayrıca bu sürücünün kodunun nerede duracağı da işaret edilebiliyor; kaynak bir JAR dosyası, bir Java kod paketi ya da uzaktaki bir sunucu olabiliyor. Ardından uygulama JAR dosyasını indiriyor ve sürücüyü kendi içinde çalıştırıyor. Araştırmacıların tarifine göre saldırganın kodu da tam bu noktada yürütülmüş oluyor.
Bu adımların her biri normal özelliklerden oluşuyor. Güvenlik sorunu, araştırmacıların ifadesiyle, zincir bir araya geldiğinde kod çalıştırma işleminin kullanıcıdan belgeye güvenmesi istenmeden gerçekleşmesi. Programın makro çalıştırmadan önce sorduğu onay burada devreye girmiyor.
Hazırlanan proof of concept çalışmasında JDBC sürücüsü yalnızca Calculator uygulamasını açıyor. Bu örnek zararsız bir yer tutucu olarak kullanılmış durumda. Aynı yolun, saldırganın seçtiği herhangi bir Java kodunu da çalıştırabileceği belirtiliyor.
Testler Windows ve Linux üzerinde yapıldı. Bulguların tek bir işletim sistemine bağlı olmadığı vurgulanıyor. Araştırmacılar ayrıca gösterim dosyalarının kolaylık için aynı makinede tutulduğunu, gerçek saldırıda ise veritabanı dosyasıyla kodun saldırgan kontrolündeki bir sunucuda barındırılacağını aktarıyor.
LibreOffice tarafındaki açık bağımsız olarak V12 güvenlik ekibinden Rick de Jager ile Codean Labs’tan Thomas Rinsma ve Edoardo Geraci tarafından bildirildi. Apache, OpenOffice’teki eşleşen açık için Codean Labs’ı kredilendiriyor. V12 ekibi her iki program için de bir proof of concept yayımladı, LibreOffice düzeltmesini ise Collabora Productivity’den Caolán McNamara yazdı.
Apache OpenOffice kullanıcıları, düzeltme yayımlanana kadar program ayarlarından Java’yı kapatarak saldırı yolunu kesebiliyor. Proje, güvenilmeyen elektronik tabloların açılmamasını da öneriyor. The Hacker News’in, LibreOffice’i geliştiren The Document Foundation ile Apache OpenOffice projesine yorum için ulaştığı da belirtildi.
NVD kayıtları: CVE-2026-63277 ve CVE-2026-59265.