

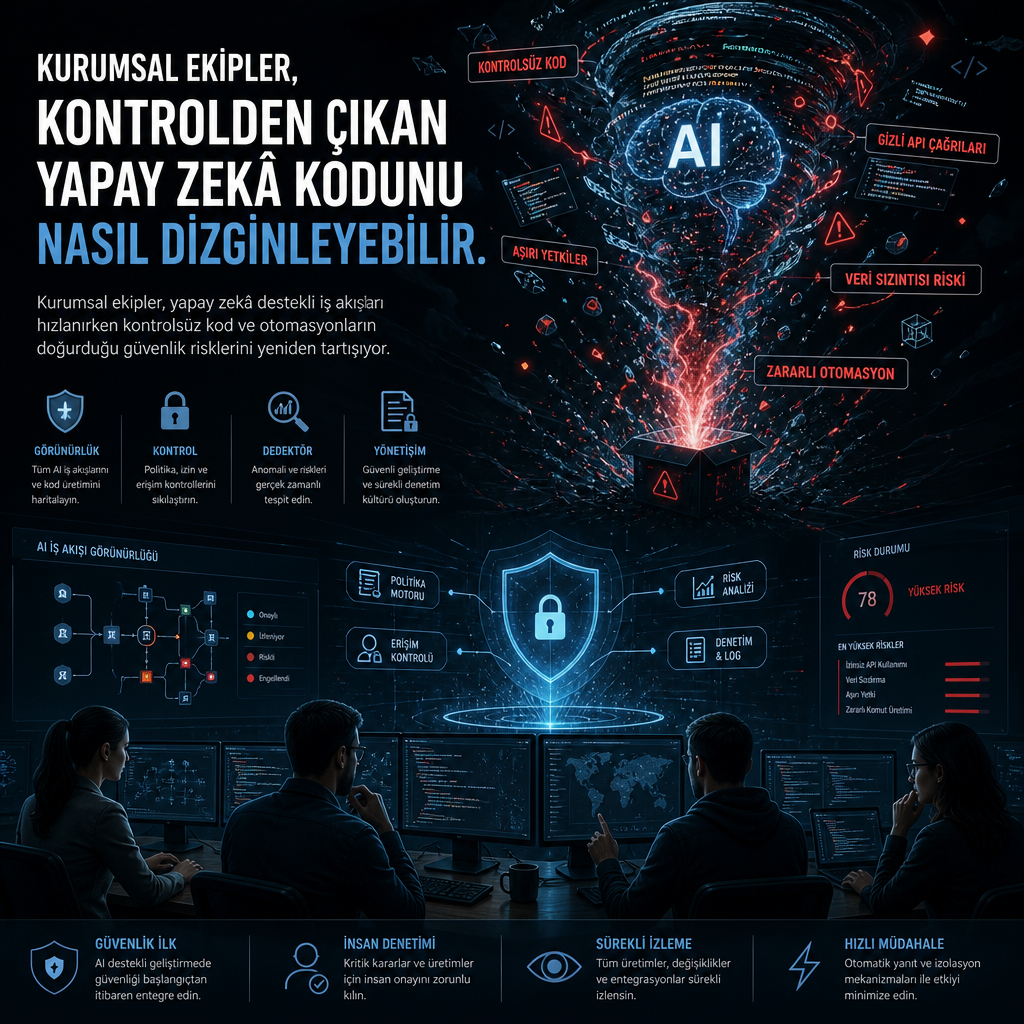
Şirketlerde çalışanların kendi başına geliştirdiği yapay zekâ destekli iş akışları, güvenlik ekiplerinin yetişmekte zorlandığı yeni bir risk alanı oluşturuyor. Satış yöneticisinin müşteri kayıtlarına bağlanan, gelen talepleri özetleyen ve ortak kanala güncelleme atan bir otomasyon kurması ilk bakışta verimlilik sağlıyor; ancak bu tür araçlar ekip içinde hızla standart hâle geldikçe, hangi veriye eriştikleri ve nasıl çalıştıkları çoğu zaman merkezi denetimin dışında kalıyor.
Son dönemde yayımlanan değerlendirmeler, aynı organizasyon içinde çalışanların uygulamalar, ajanlar ve otomasyonlar üretme hızının mevcut süreçlerin bunları destekleme kapasitesini aştığını ortaya koyuyor. Güvenlik tarafında asıl zorluk, bu araçların kötü niyetli olması değil; şirket içindeki resmi geliştirme ve onay mekanizmalarına girmeden günlük operasyonun parçası hâline gelmeleri.
Verimlilik aracı, denetim açığına dönüşebiliyor
Metinde aktarılan örnekte, satış yöneticisinin kurduğu iş akışı müşteri kayıtlarına erişiyor, inbound talepleri özetliyor ve paylaşılan bir kanala durum güncellemesi gönderiyor. Bu yapı zamandan tasarruf sağlıyor ve manuel işi azaltıyor. Fakat aynı anda, veri erişimi, yetkilendirme ve çıktıların kimlerle paylaşıldığı gibi konuların kurumsal kontrol sürecinin dışında kalmasına da yol açabiliyor.
Benzer yapılar kurumsal ortamlarda çoğaldıkça, güvenlik ekiplerinin yalnızca klasik yazılım envanterini değil, çalışanların ürettiği yardımcı ajanları ve otomasyonları da takip etmesi gerekiyor. Sorun, çoğu zaman tek bir araçta değil; o aracın hangi veri kaynaklarına bağlandığında, hangi izinlerle çalıştığında ve hangi kanallara çıktı verdiğinde ortaya çıkıyor.
Şirket içinde hızlanan üretim, süreçleri zorluyor
Yayımlanan analiz, kurumların içinde inşa edilen faydalı araçların sayısının arttığını, ancak bunları yönetecek süreçlerin aynı hızda büyümediğini söylüyor. Bu tablo, özellikle yapay zekâ destekli iş akışlarının departmanlar arasında hızla yayılmasıyla belirginleşiyor.
Bu nedenle güvenlik ekipleri için mesele artık yalnızca dışarıdan gelen saldırılar değil. İçeride çalışanların oluşturduğu otomasyonlar da kimlik, veri erişimi ve paylaşım zinciri açısından ayrı ayrı izlenmek zorunda kalıyor. Kurumlar, günlük iş akışına yerleşen bu sistemleri sonradan fark ettiğinde, denetim alanı çoktan genişlemiş oluyor.