

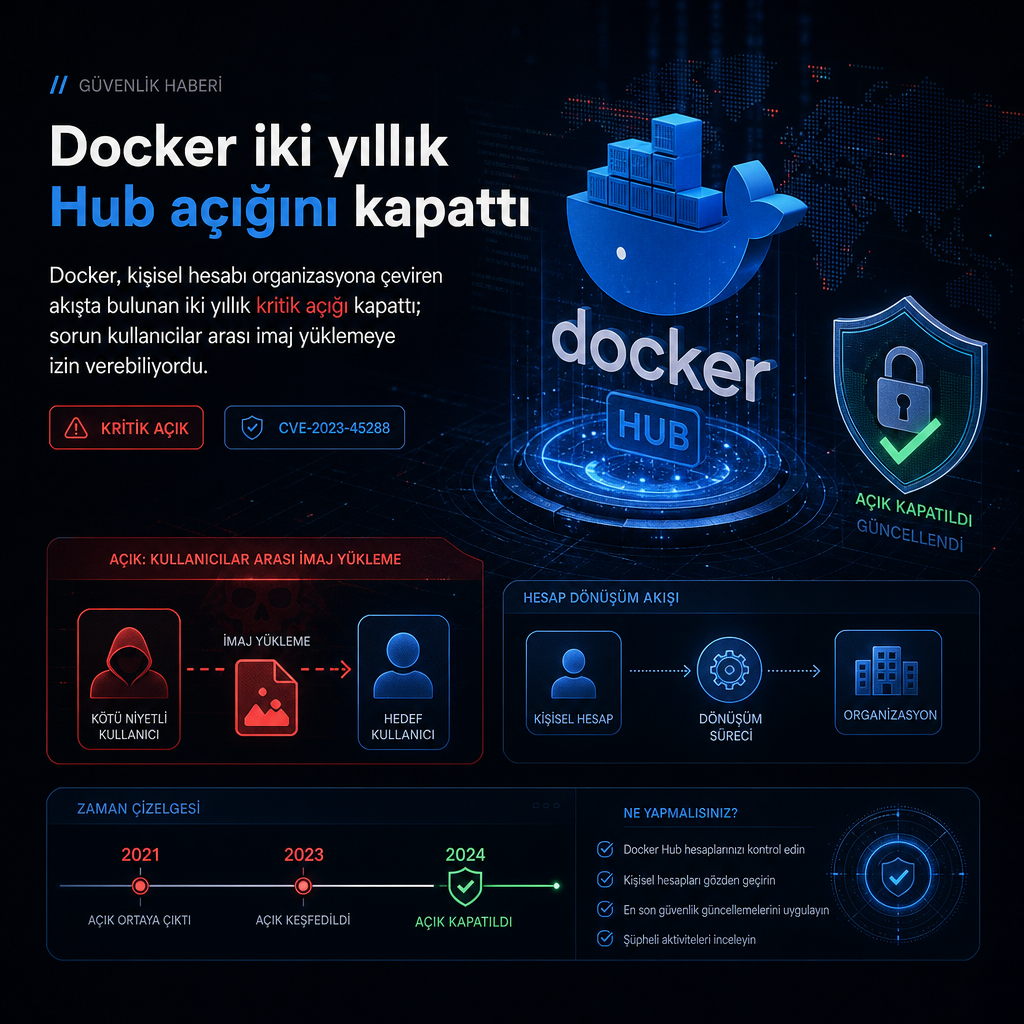
Docker, bir kullanıcının başka bir kullanıcıymış gibi imaj göndermesine izin veren ve iki yıldır var olduğu belirlenen kritik açığı kapattı. Sorun, Docker Hub’daki kişisel hesabı kurumsal hesaba dönüştüren özellikte yer alıyordu.
Şirket, 12 Ekim’de yayımladığı güvenlik duyurusunda açığın bu dönüşüm akışını etkilediğini bildirdi. Yetkilendirme mantığındaki bir hata, bir hesabın başka bir hesabın kimliğiyle işlem yapmasına kapı aralıyordu.
Açık, hesap dönüşüm sürecindeydi
İçerik depolama ve yazılım dağıtımı için yaygın kullanılan Docker Hub, geliştiricilerin imaj paylaşımında merkezî rol oynuyor. Bu yüzden bir hesabın yanlış şekilde başka bir kullanıcı adına işlem yapabilmesi, imaj bütünlüğü ve tedarik zinciri güvenliği açısından doğrudan risk oluşturuyordu.
Docker, hatanın kişisel hesabın organizasyona çevrildiği işlevde bulunduğunu belirtti. Güvenlik duyurusunda, açığın nasıl istismar edildiğine ilişkin teknik ayrıntılar sınırlı tutuldu; buna karşın sorunlu akışın düzeltilerek kapatıldığı aktarıldı.
Yama duyurusu 12 Ekim’de geldi
Açığın ne zaman ortaya çıktığına dair kamuya açık ayrıntı paylaşılmadı, ancak Docker bunun iki yıllık bir kusur olduğunu açıkladı. Bu süre boyunca etkilenen hesap yapıları, yanlış yetkilendirme nedeniyle imaj yükleme işlemlerinde kimlik karışıklığı yaşayabiliyordu.
Docker’ın güvenlik duyurusunda, düzeltmenin devreye alındığı ve etkilenen işlevin güvenli hâle getirildiği belirtildi. Şirket, kullanıcıların hesap dönüşüm sürecini ve organizasyon izinlerini kontrol etmesini gerektiren bir durumdan söz etti.
Docker Hub üzerinden dağıtım yapan ekipler için bu tür bir açık, gönderilen imajın kimin adına yayımlandığına dair güven zincirini etkileyebiliyor. Bu nedenle kapatılan kusur, platformun hesap ve yetki modeline ilişkin kritik bir düzeltme olarak öne çıktı.