

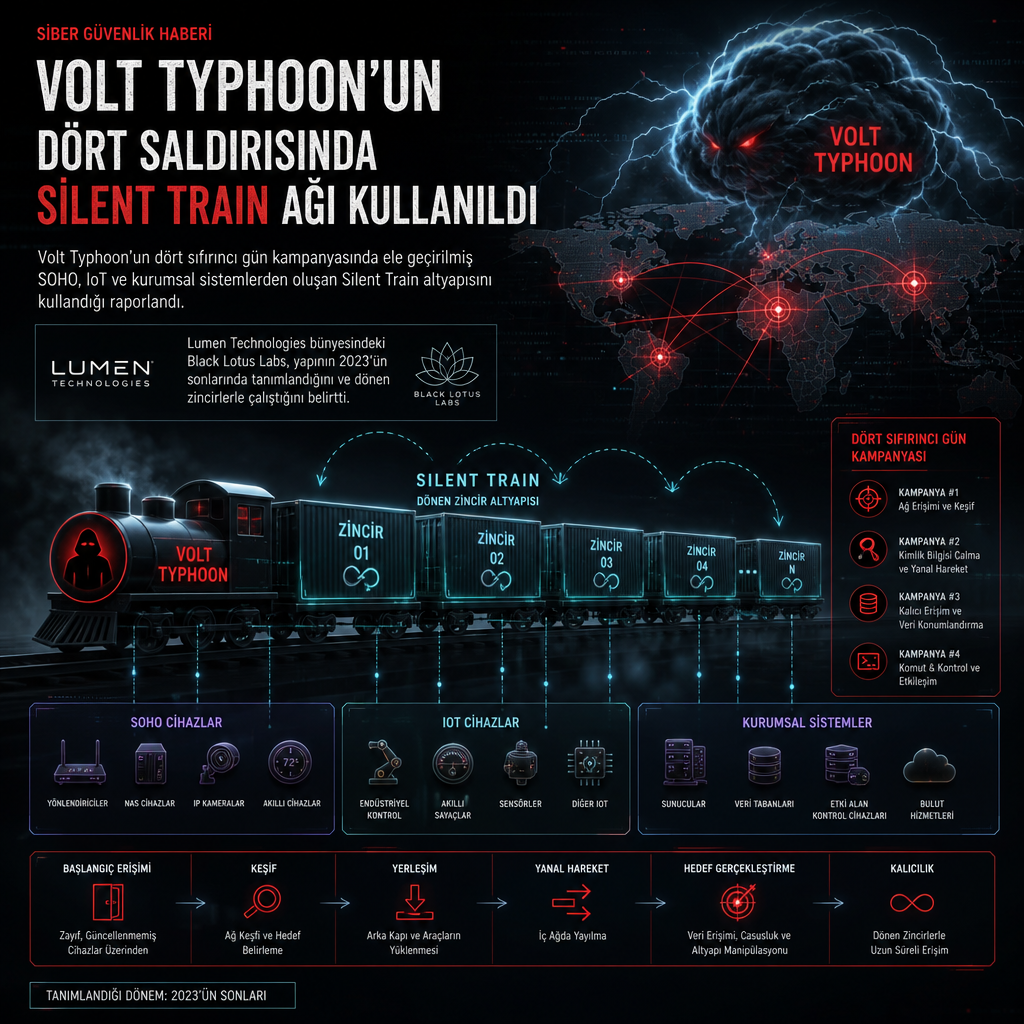
Çin bağlantılı Volt Typhoon grubu, dört ayrı sıfırıncı gün istismar kampanyasında ele geçirilmiş SOHO, IoT ve kurumsal sistemlerden oluşan gizli Silent Train altyapısını kullandı. İlk kez 2023’ün sonlarında fark edilen yapı, saldırgan trafiğini farklı düğümler arasında dolaştırarak iz sürmeyi zorlaştıran bir ağ zinciri gibi çalışıyor.
Rotasyonla çalışan ele geçirilmiş altyapı
Son analizler, Silent Train’in tek bir barındırma katmanına dayanmadığını ortaya koydu. Küçük ofis, ev ofisi, nesnelerin interneti cihazları ve kurumsal sunucuların ele geçirilmiş örnekleri sırayla devreye giriyor. Güvenlik ekiplerinin bağlantıyı tek bir noktadan kesmesini zorlaştıran bu düzenek, saldırı trafiğinin kaynağını maskelemek için tasarlanmış görünüyor.
Lumen Technologies bünyesindeki Black Lotus Labs, hazırladığı raporda Silent Train’in ilk olarak 2023’ün sonlarında tanımlandığını belirtti. Aynı rapora göre altyapı, dönen zincirler üzerinden çalışıyor ve Volt Typhoon’un farklı kampanyalarında yeniden kullanılıyor.
Volt Typhoon’un kampanyalarında yeni iz
İstismar edilen açıkların hangi ürünlerde yer aldığına dair ayrıntı paylaşılmadı. Buna karşın kampanyaların sıfırıncı gün açıklarına dayandığı vurgulandı. Böylece saldırganların, yamalanmamış ya da henüz kamuya açıklanmamış güvenlik kusurlarını kullanarak ağa sızdığı anlaşılıyor.
Volt Typhoon, son dönemde özellikle siber casusluk odaklı faaliyetleriyle izlenen gruplar arasında yer alıyor. Silent Train gibi altyapılar ise bu tür operasyonlarda komuta-kontrol trafiğini gizlemek, atakları dağıtmak ve tespit çabasını uzatmak için kritik rol oynuyor. Raporda yer alan bilgiler, grubun yalnızca açık istismarına değil, bu istismarı örten operasyonel altyapıya da yatırım yaptığını gösteriyor.