

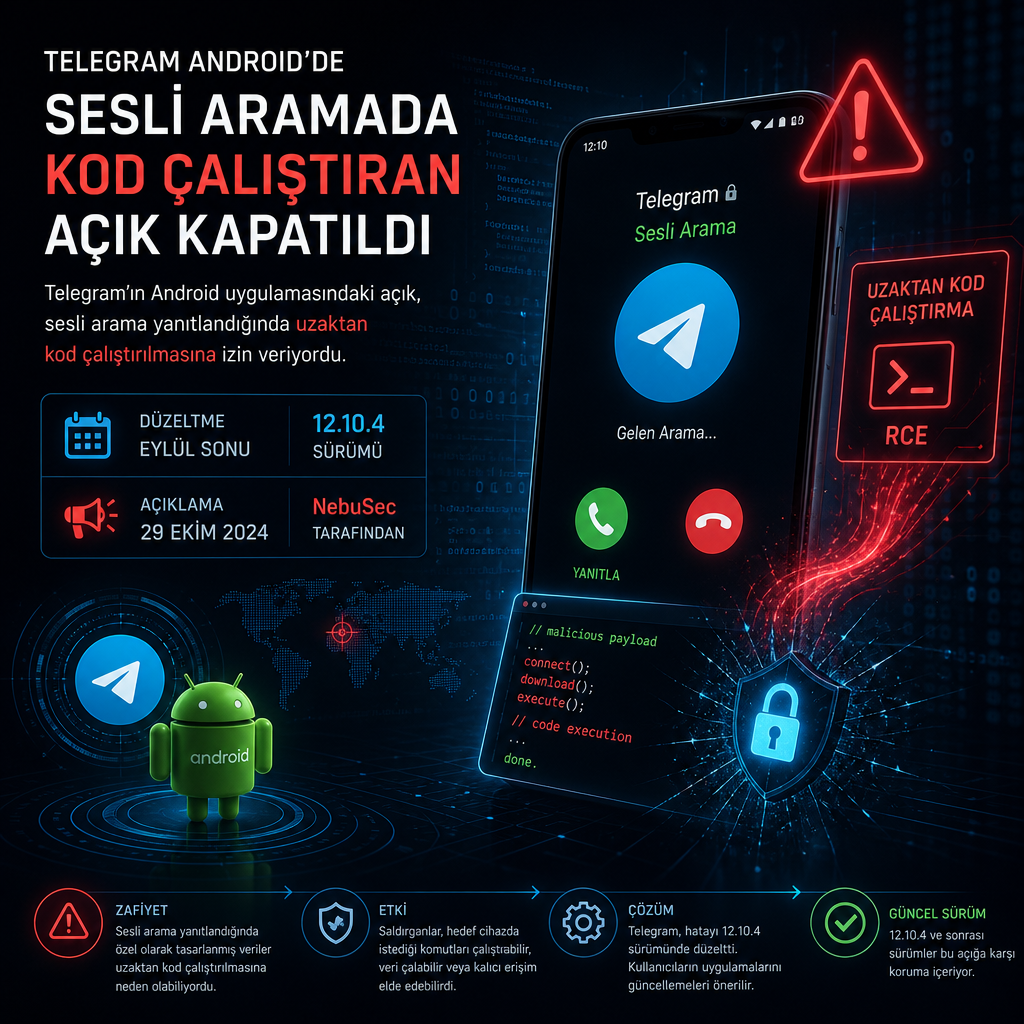
Telegram’ın Android uygulamasındaki bir güvenlik açığı, saldırganın kurban sesli aramayı yanıtladığında uzaktan kod çalıştırmasına izin veriyordu. Açığı kullanmak için saldırganın elinde sıradan bir Telegram hesabı bulunması yeterliydi.
Telegram, hatayı eylül ayının sonlarında yayımladığı 12.10.4 sürümünde düzeltti. Zafiyet 29 Ekim’de NebuSec tarafından kamuoyuna açıklandı.
Hata tüm sürümlerde tetiklenebildi
Paylaşılan bulgular, sorunun 12.10.4 öncesindeki tüm sürümlerde istismar edilebildiğini ortaya koydu. Teknik ayrıntılar, saldırının kullanıcı gelen sesli çağrıyı kabul ettiği anda devreye girdiğini gösteriyor.
Bu tip açıklar çoğunlukla uygulamanın çağrı işleme, medya ayrıştırma ya da bellek yönetimi katmanındaki kusurlardan kaynaklanıyor. Telegram cephesinden yapılan düzeltme, Android istemcisindeki bu saldırı yolunu kapatmış durumda.
Zafiyet için bir CVE kodu paylaşılmadı. Kayıt altında resmi bir numara bulunmadığı için NVD bağlantısı da mevcut değil.