

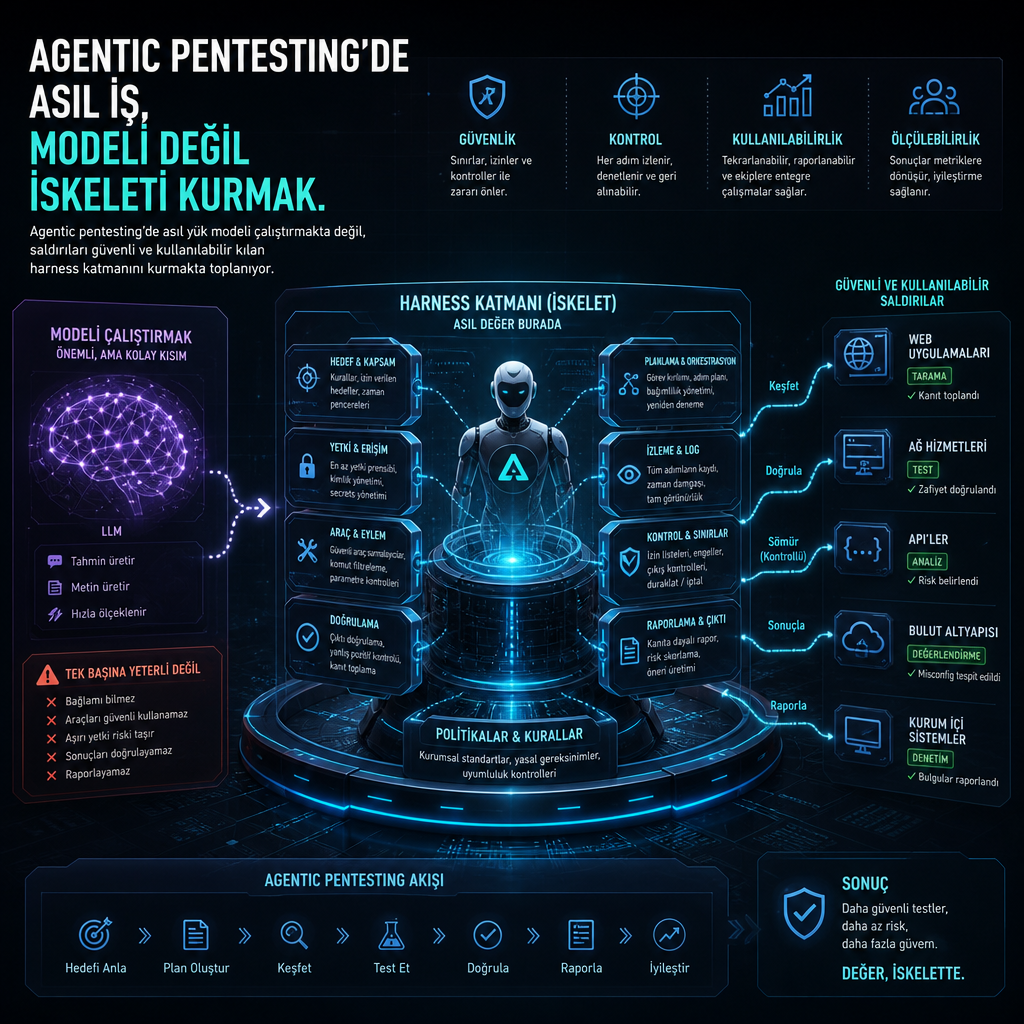
Yapay zekâ ajanlarıyla yapılan sızma testlerinde asıl zorluk, modeli çalıştırmak değil, onu güvenli ve işe yarar bir test düzeneğine oturtmak. Güvenlik ekipleri genel amaçlı bir modelle kendi web uygulamalarına AI ajanı yönlendirdiğinde, saldırı denemelerini model üretiyor; ancak üretim sistemine zarar vermeden test etmek, sonuçları anlamlandırmak ve aksiyona dönüşecek çıktılar almak için gereken tüm mühendislik, modelin etrafındaki harness içinde yer alıyor.
Model saldırıyı yazıyor, test düzeni güvenliği sağlıyor
Bu yaklaşım, agentic pentesting olarak adlandırılan yeni iş akışının merkezine yerleşmiş durumda. Model, keşif ve saldırı adımlarını üretebilir; fakat rate limit, izleme, izolasyon, geri alma mekanizmaları, kayıt tutma ve hangi çıktının gerçek bir risk sinyali sayılacağı gibi ayrıntılar harness tarafında çözülüyor. Güvenlik ekipleri için kritik nokta da burada ortaya çıkıyor: yalnızca bir saldırıyı başlatmak değil, o saldırıyı üretim ortamına çarpmadan çalıştırmak.
OpenAI’nin açıkladığı Hugging Face olayı tartışmayı büyüttü
OpenAI’nin temmuz ayında duyurduğu Hugging Face sızması da bu tartışmaya ek bir örnek olarak öne çıktı. Olayın detayları, yapay zekâ tabanlı pentest ve saldırı otomasyonu konuşulurken, denetimli bir çalışma ortamının ne kadar belirleyici olduğunu bir kez daha gündeme taşıdı. Aynı model, doğru kurulan bir harness içinde savunma testi aracına dönüşebiliyor; yanlış kurgulandığında ise güvenilir sonuç üretmeyen, kontrolsüz bir otomasyon motoruna.
Bu nedenle uzmanlar, agentic pentesting’in değerinin yalnızca modelin ne kadar iyi yazdığıyla ölçülemeyeceğini vurguluyor. Esas farkı yaratan katman, saldırıların güvenli biçimde denenmesini ve sonrasında gerçekten işlenebilir bulgulara dönüşmesini sağlayan mühendislik düzeni oluyor.