

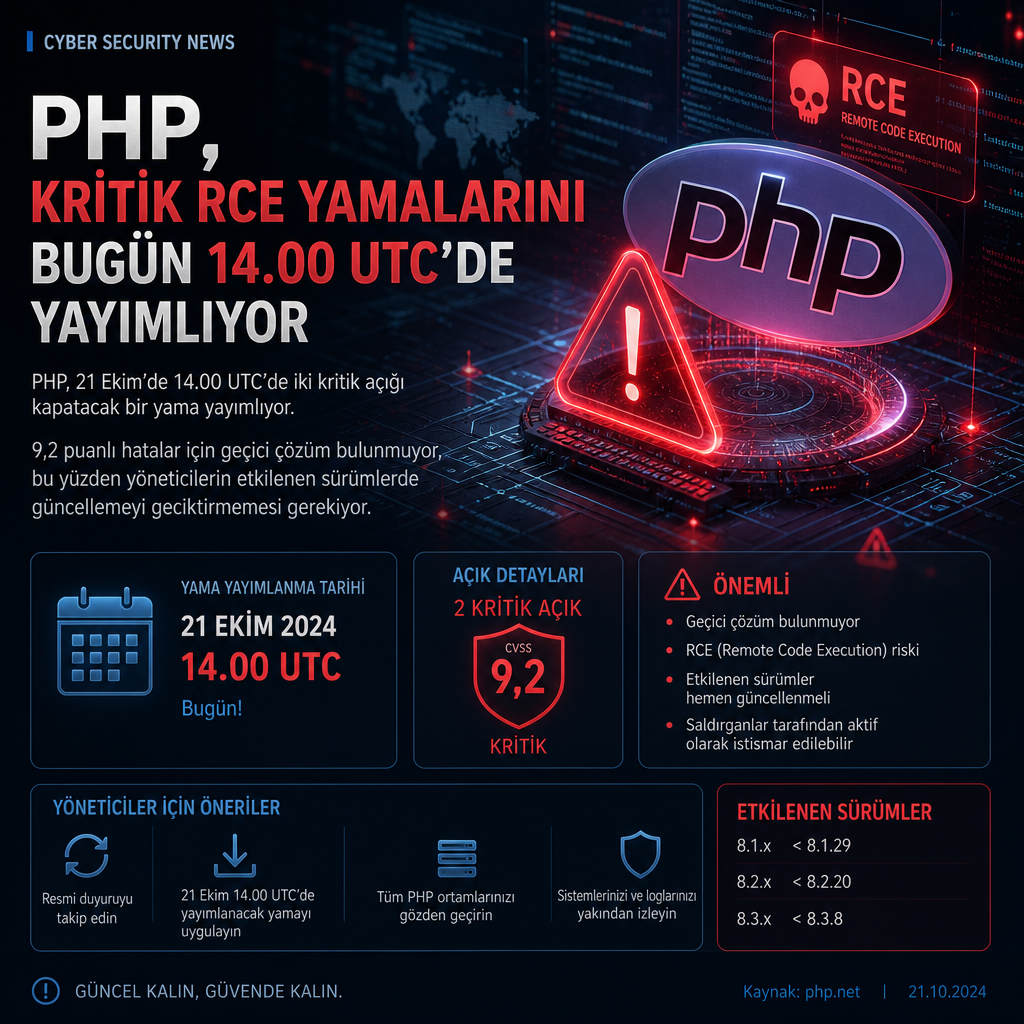
PHP, 21 Ekim’de 14.00 UTC’de yayımlayacağı yama ile 9,2 puan verilen iki kritik açığı kapatacak. Çekirdekteki bu hatalar için üreticinin geçici bir çözüm önermemesi, düzeltmeyi bekleyen yöneticileri doğrudan yeni sürüme yönlendiriyor.
Güncelleme gelene kadar koruma tarafında atılacak en net adım, etkilenen sürümü çalışan sistemlerde yamayı olur olmaz uygulamak. Açıklanan iki kusur da uzaktan kod çalıştırmaya kapı aralayabilecek türde ve PHP ekibi bu kez resmi bir workaround paylaşmadı.
Yama öncesi güvenlik durumu
Yüksek puanlı bu iki açık, özellikle web uygulamalarıyla çalışan sunucuları ilgilendiriyor. PHP, 14:00 UTC’de yayımlanacak düzeltmeyle saldırganların RCE zinciri kurabileceği zayıflıkları kapatmayı hedefliyor. Kaynak metinde açıkların kod numaraları yer almıyor, ancak etki seviyesi 10 üzerinden 9,2 olarak sınıflandırılmış durumda.
Üreticinin sunduğu bir ara tedbir yok. Bu yüzden savunma tarafında yük, sürüm yükseltmesini geciktirmemek ve güncellemeyi dağıtır dağıtmaz uygulamak üzerine kalıyor.
Gecikme, saldırganın lehine çalışıyor
Bu tür kritik PHP açıkları, barındırma altyapılarında ve internetten erişilen uygulamalarda hızla istismar edilebiliyor. Özellikle eski sürümlerde çalışan kurulumlar, yama yayımlansa bile güncelleme yapılana kadar risk altında kalıyor. PHP’nin bugün açıklayacağı düzeltme, tam da bu pencereyi kapatmayı amaçlıyor.
Üretici, iki kusur için 14:00 UTC öncesinde kendi adına bir çözüm sunmadığı için, güvenlik ekiplerinin elindeki en net takvim yamayı beklemek. Düzeltme yayınlandığında ilgili sürümlerin vakit kaybetmeden doğrulanması ve dağıtılması gerekecek.