

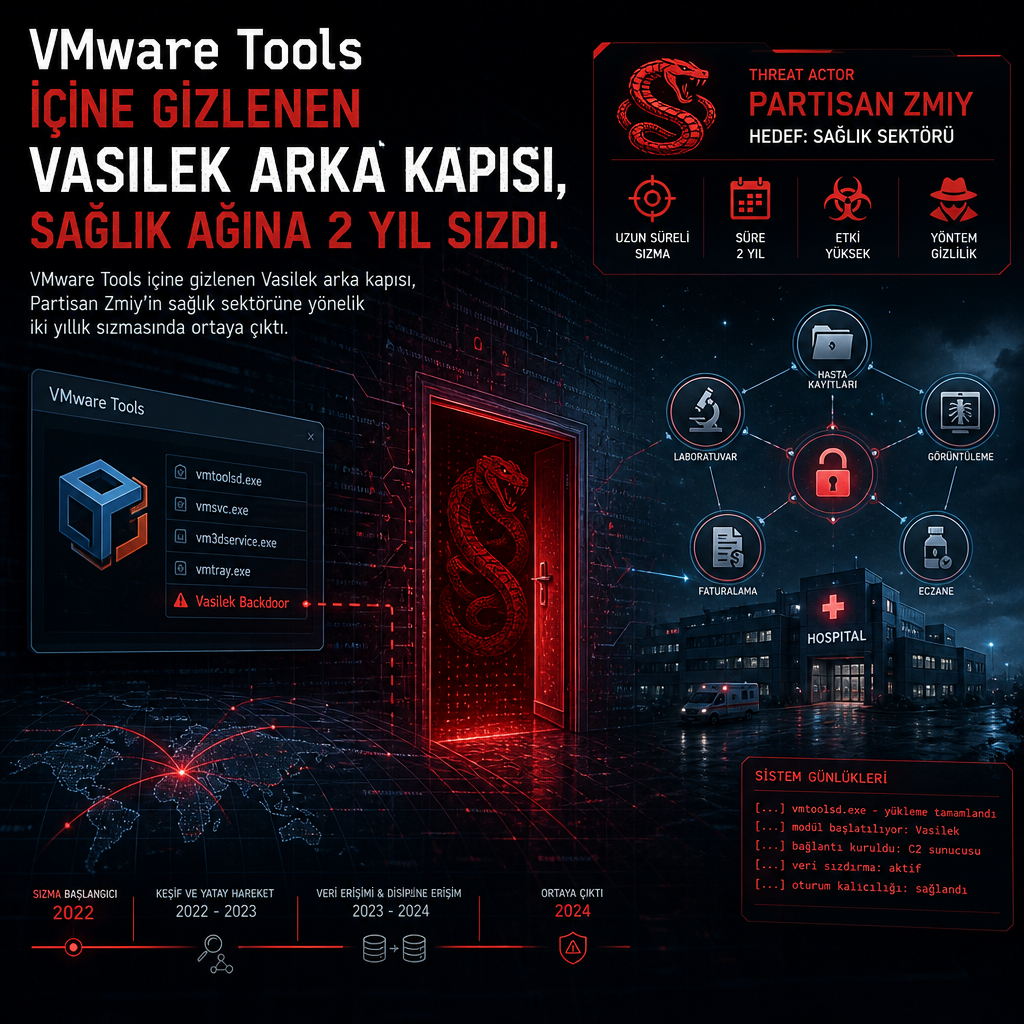
Rusya’daki sağlık kurumlarını hedef alan ve iki yıl boyunca fark edilmeden ilerleyen bir sızma operasyonunda, saldırganların VMware Tools içine Vasilek adlı arka kapıyı gizlediği ortaya çıktı. İncelemeye göre faaliyet, en az 2020’den bu yana aktif olan ve Cyber Partisans adıyla da bilinen Partisan Zmiy adlı tehdit kümesine bağlanıyor.
VMware Tools üzerinden saklanan erişim
Yayımlanan analiz, saldırganların kuruma ilk erişimi sağladıktan sonra VMware ortamında kullanılan araçların arasına yerleştiğini ve Vasilek arka kapısını bu katman üzerinden çalıştırdığını gösteriyor. Böylece kötü amaçlı bileşen, normal sistem yönetimi trafiğinin içinde saklanarak uzun süre görünmez kalabildi.
Saldırı zincirinin hangi ilk giriş yöntemiyle başladığı ayrıntılandırılmasa da, operasyonun sağlık sektörüne dönük olması ve sürenin iki yıla yayılması, saldırganların kalıcılığı korumaya öncelik verdiğine işaret ediyor. Araştırmacılar, kullanılan yapının klasik dosya bırakma yöntemlerinden farklı olarak sanallaştırma bileşenlerini perde olarak kullandığını belirtiyor.
Partisan Zmiy’in geçmişi
Partisan Zmiy, en az 2020’den beri faaliyet gösteriyor ve daha önce de endüstriyel hedeflere yönelik saldırılarla gündeme geldi. Grup, Cyber Partisans adıyla da anılıyor. Son incelemede ortaya çıkan operasyon, kümenin yalnızca veri toplama ya da tek seferlik erişimle yetinmeyip, uzun soluklu ve gizli kalmaya dönük kampanyalar yürütebildiğini bir kez daha gösterdi.
Raporda, Vasilek arka kapısının sağlık altyapısına yerleştirilmiş olması nedeniyle olayın operasyonel süreklilik açısından dikkatle izlendiği aktarıldı. Ancak paylaşımda etkilenen kurum sayısı, çalınan veri türü ya da hangi ülkedeki sağlık kuruluşlarının hedef alındığına dair ek ayrıntı yer almadı.