

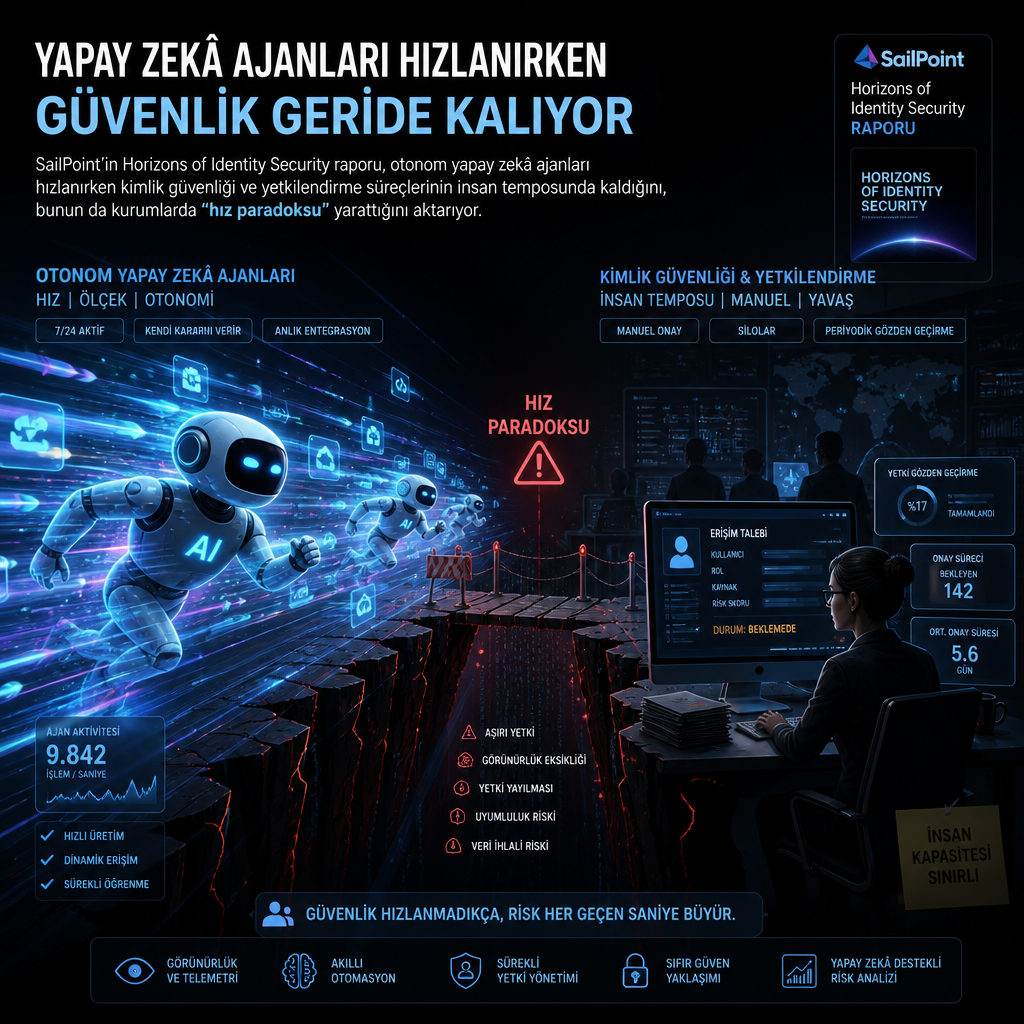
Kurumsal şirketler otonom yapay zekâ ajanlarını iş süreçlerine hızla dahil ederken, güvenlik katmanlarının hâlâ insan temposuna göre tasarlanmış sistemlere dayandığı ortaya çıktı. SailPoint’in yayımladığı Horizons of Identity Security raporu, “hız paradoksu” diye tanımlanan bu uyumsuzluğun yapay zekâ destekli operasyonlarla eski kimlik güvenliği kontrollerini yan yana getirdiğini ve kurumları zorladığını söylüyor.
Raporda yer alan bulgulara göre asıl sorun, AI araçlarının hızından çok, bu araçlara erişimi yöneten kimlik ve yetkilendirme mekanizmalarının aynı tempoyu tutturamaması. İnsan etkileşimi için kurulmuş onay akışları, günlük erişim denetimleri ve manuel izin süreçleri, kendi kararlarını çok daha kısa sürede veren ajan tabanlı sistemlerin gerisinde kalıyor.
Kimlik güvenliğinde insan temposu
Analize göre kurumlar bir yandan otomasyonu genişletirken diğer yandan aynı erişim modelini koruyor. Bu nedenle çalışan hesaplarından servis kimliklerine uzanan geniş bir alanın, yeni yapay zekâ kullanım senaryolarında yeniden ele alınması gerekiyor. Rapor, özellikle kimlik temelli güvenlik mimarisinin yapay zekâ ajanlarının otonom erişim isteği karşısında yetersiz kaldığını vurguluyor.
SailPoint’in raporu, güvenlik ekiplerinin artık yalnızca kullanıcı girişlerini değil, ajanların hangi veriye ne zaman eriştiğini, hangi yetkiyle işlem yaptığını ve karar zincirinin nasıl oluşturulduğunu da izlemek zorunda kaldığını aktarıyor. Kurumsal ölçekte bu fark, otomasyon iş verimliliğini artırırken güvenlik süreçlerinin aynı esneklikle ilerleyememesi anlamına geliyor.
Otonom ajanlar yeni erişim tartışmasını büyütüyor
Raporun işaret ettiği bir diğer konu da, yapay zekâ ajanlarının klasik yazılımlardan farklı olarak sürekli talimat beklemeden işlem yapabilmesi. Bu yapı, kimlik doğrulama, yetki sınırları ve erişim güncellemelerinde daha sıkı denetim ihtiyacı doğuruyor. Raporda, kurumların AI hızında çalışan operasyonlarla insan hızında kalan güvenlik kontrolleri arasında sıkıştığı ifadesi öne çıkıyor.
Yayımlanan analiz, kimlik güvenliğinin yapay zekâ yatırımlarının gerisinde kalmasının teknik bir uyumsuzluk değil, doğrudan operasyonel bir risk alanı yarattığını ortaya koyuyor. Kurumlar otomasyon hedefini büyütürken erişim yönetimi ve yetkilendirme katmanını aynı hızda dönüştürmedikçe bu fark kapanmıyor.