

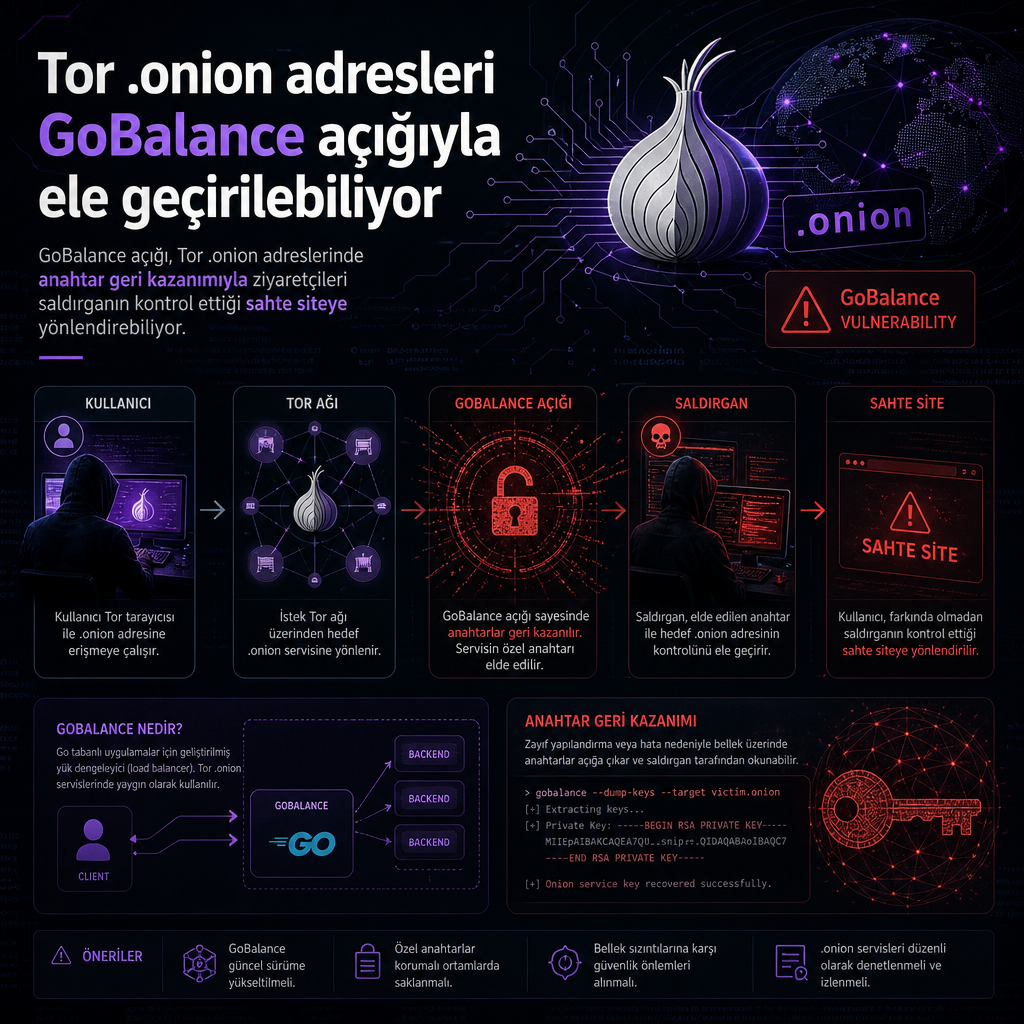
Tor ağı üzerindeki .onion siteleri hedef alan bir açık, saldırganların gizli servislere ait anahtarları geri kazanarak ziyaretçileri kopya bir siteye yönlendirmesine kapı açıyor. Searchlight Cyber, 8 Ekim’de duyurduğu zafiyette, ele geçirilen anahtarın site trafiğini saldırganın kontrol ettiği sahte kopyaya çevirebildiğini belirtti.
Gizli servis anahtarı ele geçerse yönlendirme de ele geçiyor
GoBalance adıyla anılan kusur, bir .onion adresinin arkasındaki Tor-format anahtarı geri alınabildiğinde saldırganın siteyi taklit etmesine imkân veriyor. Bu yöntemle kullanıcılar, farkında olmadan orijinal servisin birebir kopyasına yönlendirilebiliyor. Ziyaretçi tarafında adres yapısı değişmediği için, saldırı özellikle kimlik avı ve oturum bilgisi toplama senaryoları açısından risk yaratıyor.
Tor’un gizli servis mimarisinde .onion adresleri, klasik DNS çözümlemesinden farklı şekilde çalışıyor ve adres ile anahtar ilişkisi güvenin temelini oluşturuyor. Araştırmacıların aktardığına göre sorun, bu anahtarın yeniden elde edilmesi halinde sitenin kontrolünün de dolaylı olarak ele geçirilebilmesinden kaynaklanıyor.
Uyarı 8 Ekim’de geldi
Searchlight Cyber, açığı 8 Ekim’de kamuoyuna açıkladı. Kurum, saldırganın anahtarı kurtarması halinde ziyaretçilerin kendi kontrolündeki bir site kopyasına yönlendirilebileceğini vurguladı. Haber, Tor ekosisteminde .onion adreslerinin yalnızca erişim noktası değil, aynı zamanda güven zincirinin parçası olduğunu bir kez daha ortaya koydu.
Yayımlanan teknik notlarda bir CVE numarası yer almadı. Açığın hangi Tor sürümlerini ya da hangi uygulamaları doğrudan etkilediğine ilişkin ek teknik ayrıntılar da paylaşılmadı.