

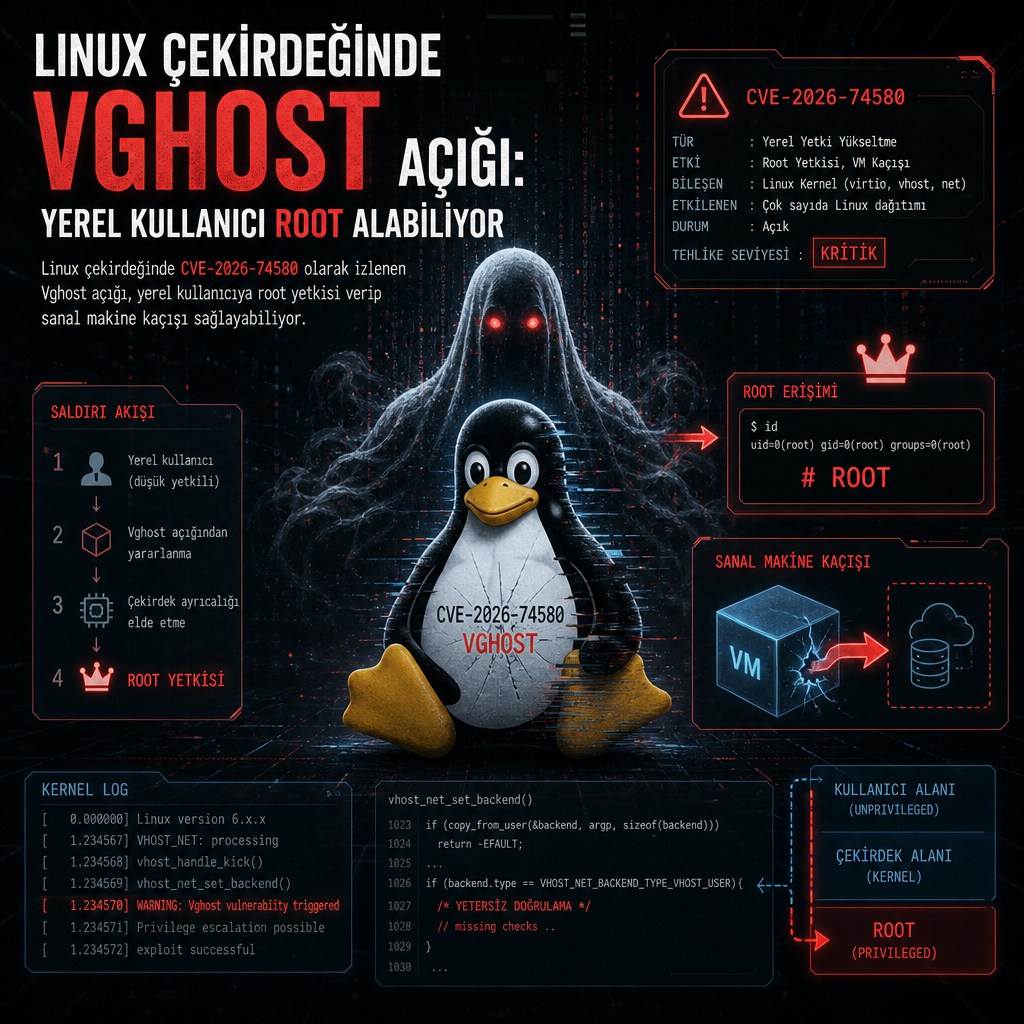
Linux çekirdeğinde yapay zekâ destekli analizle ortaya çıkarılan bir açık, yerel kullanıcıların root yetkisi kazanmasına ve bazı sanallaştırma senaryolarında misafir sistemin host makineden kaçmasına izin verebiliyor. Tencent Zhuque Lab’in bulduğu ve CVE-2026-74580 olarak izlenen hata, Vghost adıyla takip ediliyor.
İlk bulgular, zafiyetin çekirdek düzeyinde yetki yükseltme zinciri oluşturduğunu ve saldırganın sistemde düşük ayrıcalıklı bir hesaptan tam denetime sıçrayabildiğini ortaya koyuyor. Araştırmacılar, aynı kusurun misafir işletim sistemi ile ana makine arasındaki izolasyonu zayıflattığını ve sanal ortamdan host’a geçişe kapı aralayabildiğini belirtiyor.
Yerel yetki yükseltmeden sanal makine kaçışına
Teknik incelemeye göre sorun, Linux çekirdeğinin belirli bileşenlerinde yanlış işlenen bir durumdan kaynaklanıyor. Bu tür açıklar, saldırganın önce sistem içinde kod çalıştırabildiği senaryolarda değer kazanıyor; ardından çekirdek seviyesinde ayrıcalık elde edilerek güvenlik sınırları aşılabiliyor. Vghost’un etkisi de tam burada belirginleşiyor: yerel kullanıcıdan root’a geçiş ve uygun koşullarda guest-to-host kaçışı.
Açığın hangi dağıtımları ve çekirdek sürümlerini etkilediğine ilişkin ayrıntılar kaynakta sınırlı tutulurken, araştırmacılar sorunu yüksek riskli bir sınıfta değerlendiriyor. NVD kaydı: CVE-2026-74580.
Vghost kaydı ve takip edilen çalışma
Zhuque Lab’in adını koyduğu Vghost, son dönemde çekirdek güvenliği üzerinde yapılan otomatik analizlerin yeni açıkları daha hızlı görünür kıldığını da hatırlatıyor. Bu incelemede yapay zekâ destekli yöntemler kullanıldı; ancak bulgunun kendisi, klasik anlamda bir çekirdek zafiyeti olarak kayda geçti.
Hatanın nasıl tetiklendiği, hangi saldırı adımlarıyla kötüye kullanılabileceği ve yamalama durumuna ilişkin ek teknik ayrıntılar henüz geniş biçimde paylaşılmış değil. Buna karşın CVE kaydı, Linux çekirdeğinde ayrıcalık yükseltme ve sanallaştırma izolasyonu açısından dikkatle izlenen bir güvenlik açığını işaret ediyor.