

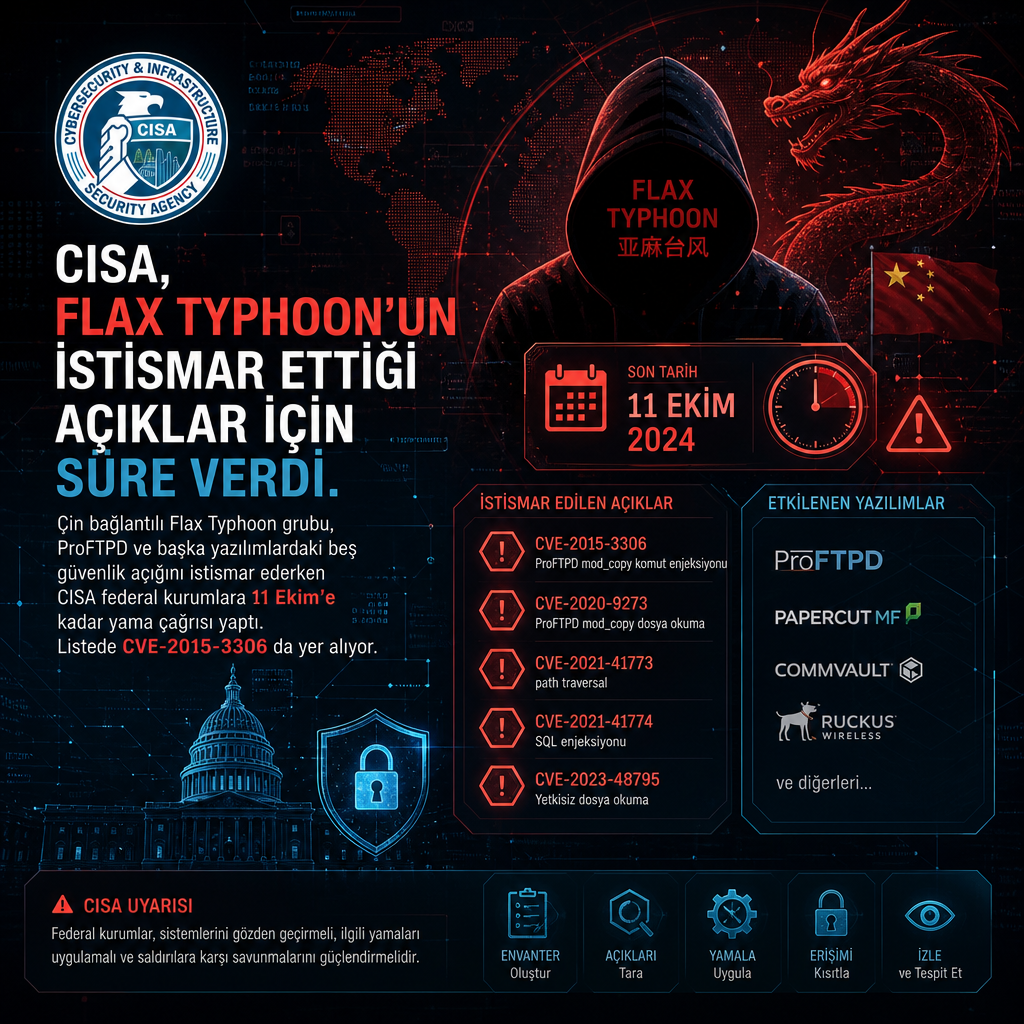
Çin bağlantılı Flax Typhoon grubu, ProFTPD ve başka yazılımlardaki beş güvenlik açığından yararlanarak ilerliyor. ABD Siber ve Altyapı Güvenliği Ajansı CISA, federal kurumlara bu açıklar için 11 Ekim’e kadar yama uygulama çağrısı yaptı.
Listede en kritik açık, ProFTPD’deki CVE-2015-3306 kodlu erişim kontrolü zafiyeti. CVSS puanı 10.0 olarak ölçülen açık, NVD kayıtlarında da yüksek risk kategorisinde yer alıyor: CVE-2015-3306.
ProFTPD’deki kritik açık listenin başında
CISA’nın uyarı listesinde yer alan diğer dört zafiyetin ayrıntıları da bulunuyor, ancak paylaşılan ilk bölümde yalnızca ProFTPD açığının teknik tanımı görüldü. Buna göre sorun, uygulamanın erişim denetimini doğru uygulamamasından kaynaklanıyor ve saldırganın yetkisiz erişim elde etmesine kapı aralayabiliyor.
Flax Typhoon, son dönemde devlet kurumları ve kritik sektörlere yönelik faaliyetleriyle izlenen gruplar arasında yer alıyor. Grup, açıkları zincirleyerek ağlara sızma, kalıcılık sağlama ve iç sistemlerde dolaşma taktikleriyle anılıyor.
Federal kurumlar için son tarih 11 Ekim
CISA’nın belirlediği tarih, federal kurumların ilgili güvenlik yamalarını kurması için son gün olarak işaret edildi. Ajans, bu uyarıyı Amerika’daki kamu ağırlıklı ortamlar için yayımlasa da ProFTPD kullanan kurumlar açısından açık teknik olarak aynı kalıyor.
Yayımlanan listede beş ayrı CVE bulunuyor ve uyarı, Flax Typhoon’un bu zafiyetlerden yararlanabildiğini ortaya koyuyor. Uyarının merkezinde, uzun süredir bilinen ama hâlâ kapatılmamış açıkların saldırganlar için fırsat alanı yaratması yer alıyor.
İstismar edilen zafiyetler
CISA’nın listesinde yer alan başlıca açıklar arasında CVE-2015-3306 bulunuyor. Diğer dört zafiyetin tam kimliği, paylaşılan kesitte görünmediği için kamuya açık bilgilendirme tamamlandıkça netleşecek. Ajansın uyarısı, bu açıkların tek tek değil birlikte kullanıldığını gösteren bir istismar tablosuna işaret ediyor.
ProFTPD gibi yaygın kullanılan servislerdeki zafiyetler, saldırganlara doğrudan başlangıç erişimi sağlayabiliyor. Güvenlik ekipleri ise aynı CVE kayıtlarını, kendi sistemlerinde maruziyet tespiti ve yama durumunu kontrol etmek için izliyor.