IBM, Langflow’da kimlik doğrulamasız kod çalıştırmaya yol açabilen dört kritik açık duyurdu. Etkilenen sürümler 1.0.0-1.12.8.
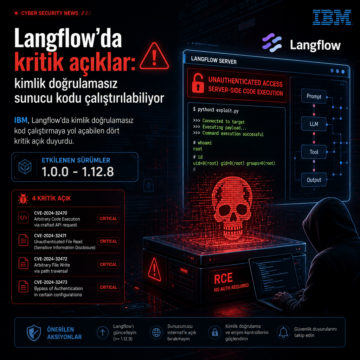


IBM, Langflow’da kimlik doğrulamasız kod çalıştırmaya yol açabilen dört kritik açık duyurdu. Etkilenen sürümler 1.0.0-1.12.8.
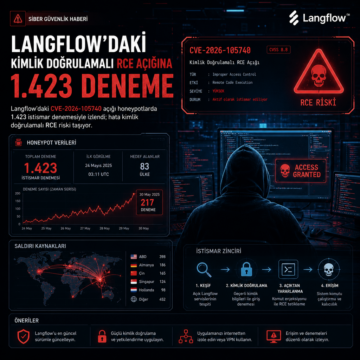
Langflow’daki CVE-2026-105740 açığı honeypotlarda 1.423 istismar denemesiyle izlendi; hata kimlik doğrulamalı RCE riski taşıyor.
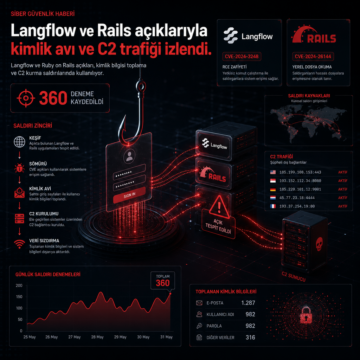
Langflow ve Ruby on Rails açıkları, kimlik bilgisi toplama ve C2 kurma saldırılarında kullanılıyor; 360 deneme kaydedildi.

CISA, Langflow, Apache Tomcat ve N-able N-central ürünlerindeki üç açık için KEV kaydı açtı. Tomcat istismarı Çince konuşan bir aktöre bağlanırken, N-central açıkları için FCEB kurumlarına 7 Ağustos 2026’ya kadar yama zorunluluğu verildi.

JADEPUFFER grubunun Langflow’daki CVE-2025-3248 açığını kullanarak ENCFORGE adlı yeni bir Go fidye yazılımı dağıttığı bildirildi. Saldırı, model ağırlıkları, vektör indeksleri ve eğitim veri setlerini hedef alırken, saldırganların Docker soketi üzerinden host’a çıkış denemesi yaptığı ve veri sızdırma yeteneği olmayan bu zararlı yazılımın yalnızca şifreleme üzerine kurulduğu aktarıldı.

Aktif olarak istismar edildiği doğrulanan iki zafiyet, KEV listesine eklenerek acil yama gerektiren açıklar arasına girdi. Langflow’daki kod çalıştırmaya uzanan hata ile Trend Micro Apex One’ın on-premise sürümündeki dizin gezintisi açığı, özellikle bulut entegrasyonları ve kurumsal uç nokta yönetimi kullanan ekipler için ciddi risk oluşturuyor.