Sahte BT aramalarıyla Microsoft 365 hesaplarını hedef alan PREY-0058 kampanyası, AitM tekniğiyle oturum belirteçleri toplayıp SharePoint, OneDrive…
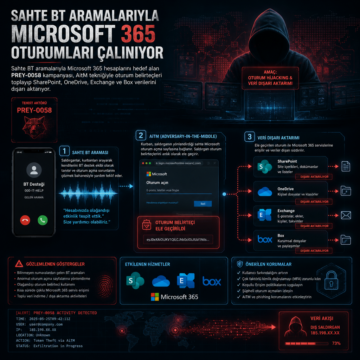


Sahte BT aramalarıyla Microsoft 365 hesaplarını hedef alan PREY-0058 kampanyası, AitM tekniğiyle oturum belirteçleri toplayıp SharePoint, OneDrive…
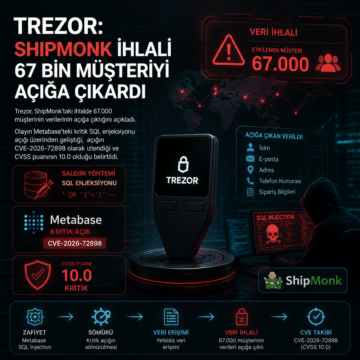
Trezor, ShipMonk’taki ihlalde 67.000 müşterinin verilerinin açığa çıktığını açıkladı.
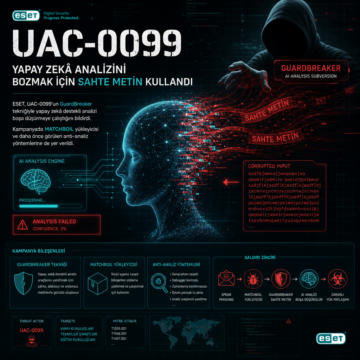
ESET, UAC-0099’un GuardBreaker tekniğiyle yapay zekâ destekli analizi boşa düşürmeye çalıştığını bildirdi.
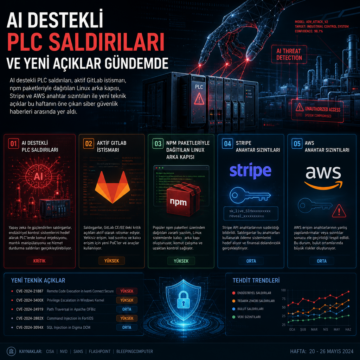
AI destekli PLC saldırıları, aktif GitLab istismarı, npm paketleriyle dağıtılan Linux arka kapısı, Stripe ve AWS anahtar sızıntıları ile yeni teknik…

CDN Tsunami: HTTP/3 kullanan ağlarda 350 kata varan amplifikasyon

Gunra fidye yazılımı, Fortinet ve Schneider Electric açıklarını kullanarak ağlara sızıyor; 51 kurbanın listelendiği kampanyada çifte şantaj uygulanıyor.

Türkiye'deki veri sızıntılarında phishing, açık port ve eski yazılım gibi giriş yolları öne çıkıyor; ihlallerin teknik anatomisi netleşiyor.

Snowflake hesaplarına uzanan 2024 ihlalleriyle bağlantılı davada Jonah Moucka suçunu kabul etti. Soruşturma, saldırının teknik bir zafiyetten değil, yıllardır yenilenmeyen çalıntı parolalar ve kapalı MFA nedeniyle mümkün olduğunu ortaya koydu.

PNLD, 26 Temmuz’da tespit edilen ihlalde polis personeli, kamu ortakları ve Ask the Police kullanıcılarına ait adlar ile iş e-posta adreslerinin açığa çıktığını açıkladı. Kurum, şifrelerin ele geçirildiğine dair bulgu olmadığını ve ICO’yu bilgilendirip NCA ile çalıştığını söyledi. Araştırmacılar, olayın Power Pages ve Dataverse yapılandırmasıyla bağlantılı olabileceğini ancak bunun henüz doğrulanmadığını belirtti.

JADEPUFFER grubunun Langflow’daki CVE-2025-3248 açığını kullanarak ENCFORGE adlı yeni bir Go fidye yazılımı dağıttığı bildirildi. Saldırı, model ağırlıkları, vektör indeksleri ve eğitim veri setlerini hedef alırken, saldırganların Docker soketi üzerinden host’a çıkış denemesi yaptığı ve veri sızdırma yeteneği olmayan bu zararlı yazılımın yalnızca şifreleme üzerine kurulduğu aktarıldı.