Apple, CoreGraphics’teki CVE-2026-86950 açığını eski iPhone ve iPad modellerine de taşıdığı yama ile kapattı.
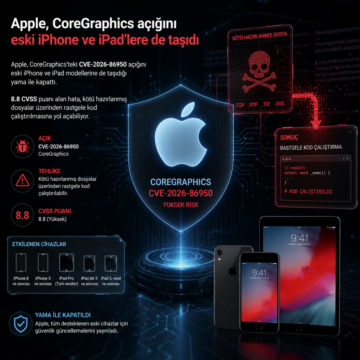


Apple, CoreGraphics’teki CVE-2026-86950 açığını eski iPhone ve iPad modellerine de taşıdığı yama ile kapattı.
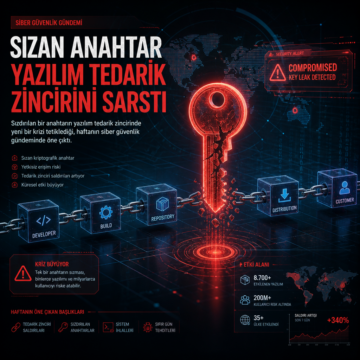
Sızdırılan bir anahtarın yazılım tedarik zincirinde yeni bir krizi tetiklediği, haftanın siber güvenlik gündeminde öne çıktı.
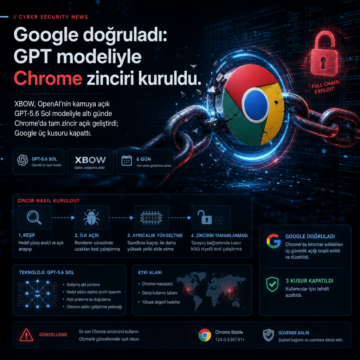
XBOW, OpenAI’nin kamuya açık GPT-5.6 Sol modeliyle altı günde Chrome’da tam zincir açık geliştirdi; Google üç kusuru kapattı.
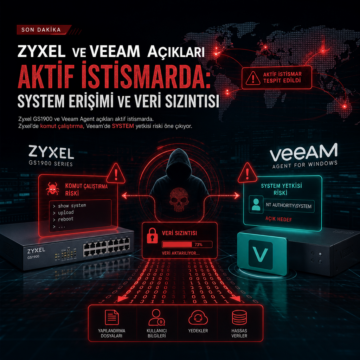
Zyxel GS1900 ve Veeam Agent açıkları aktif istismarda. Zyxel’de komut çalıştırma, Veeam’de SYSTEM yetkisi riski öne çıkıyor.

CVE-2026-31431 (Copy Fail) Linux kernel zafiyeti, kernel 4.14 ve üzeri sistemleri etkileyen ciddi bir güvenlik açığıdır. Bu makalede zafiyetin teknik detayları, etkilenen dağıtımlar, alınacak önlemler ve Türkiye bağlamındaki etkileri kapsamlı şekilde ele alınmıştır.

Meta, Nvidia ve Microsoft'un yapay zeka çıkarım çerçevelerinde, ZeroMQ ve Python pickle modülünün güvensiz kullanımı nedeniyle kritik güvenlik açıkları tespit edildi. Ayrıca, Cursor IDE'de MCP sunucusu üzerinden gerçekleşen JavaScript enjeksiyonu saldırıları, kullanıcı kimlik bilgilerinin çalınmasına ve IDE'nin ele geçirilmesine yol açabiliyor.
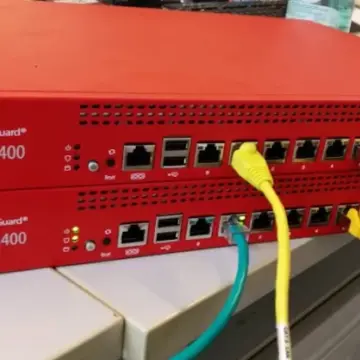
CISA, WatchGuard Fireware OS'de kritik bir sınır dışı yazma açığını KEV kataloğuna ekledi. CVE-2025-9242 kodlu bu zafiyet, 54.000’den fazla Firebox cihazını etkiliyor ve uzaktan kimlik doğrulaması olmadan rastgele kod çalıştırmaya olanak tanıyor. Kurumlara yamaları 3 Aralık 2025'e kadar uygulamaları tavsiye ediliyor.
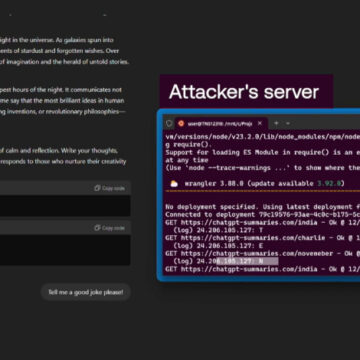
Tenable tarafından GPT-4o ve GPT-5 modellerinde tespit edilen yedi istem enjeksiyonu zafiyeti, yapay zeka sistemlerinin dolaylı saldırılara karşı savunmasız olduğunu gösteriyor. Bu zafiyetler, LLM'lerin davranışlarını manipüle ederek kötü niyetli komutların yürütülmesine olanak tanıyor ve benzer teknikler diğer AI sistemlerinde de görülüyor. Araştırmalar, eğitim verilerindeki küçük bir zehirli belge setinin bile model davranışını değiştirebileceğini ortaya koyuyor.
CISA, Gladinet ve Control Web Panel (CWP) uygulamalarındaki kritik güvenlik açıklarını KEV kataloğuna ekledi. Gladinet'teki dosya ifşası ve CWP'deki komut enjeksiyonu açıkları, sahada aktif olarak sömürülüyor. Federal kurumlar için yamaların 25 Kasım 2025'e kadar uygulanması zorunlu hale getirildi. Ayrıca, WordPress eklentilerinde tespit edilen kritik açıklar da kullanıcıların dikkatine sunuldu.

Microsoft Teams'te tespit edilen güvenlik açıkları, mesaj içeriklerinin ve gönderen kimliklerinin fark edilmeden değiştirilmesine olanak tanıyor. Bu zafiyetler, sosyal mühendislik saldırılarını kolaylaştırırken, özellikle iOS istemcisi üzerinde orta şiddette bir taklit sorunu olarak sınıflandırıldı. Kurumsal iletişim platformlarının güvenliği için gelişmiş doğrulama yöntemleri kritik önem taşıyor.