WordPress 4.7-7.1.3 sürümlerindeki CVE-2026-119977, güncelleme sırasında sunucuda kod çalıştırmaya izin verebiliyor; CISA aktif istismarı doğruladı.
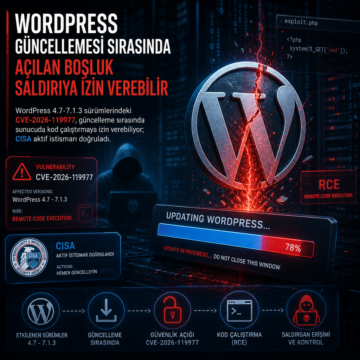


WordPress 4.7-7.1.3 sürümlerindeki CVE-2026-119977, güncelleme sırasında sunucuda kod çalıştırmaya izin verebiliyor; CISA aktif istismarı doğruladı.
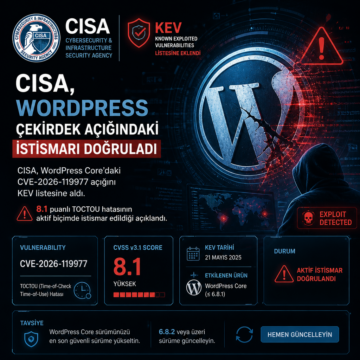
CISA, WordPress Core’daki CVE-2026-119977 açığını KEV listesine aldı. 8.1 puanlı TOCTOU hatasının aktif biçimde istismar edildiği açıklandı.
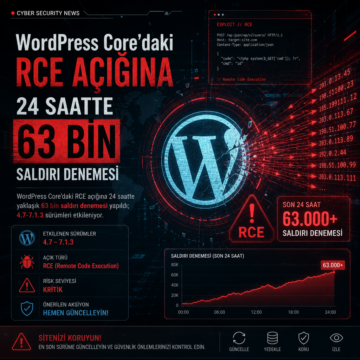
WordPress Core’daki RCE açığına 24 saatte yaklaşık 63 bin saldırı denemesi yapıldı; 4.7-7.1.3 sürümleri etkileniyor.
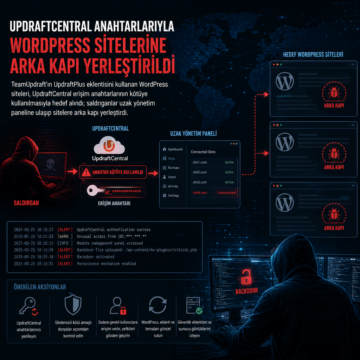
TeamUpdraft’ın UpdraftPlus eklentisini kullanan WordPress siteleri, UpdraftCentral erişim anahtarlarının kötüye kullanılmasıyla hedef alındı; saldırganlar…
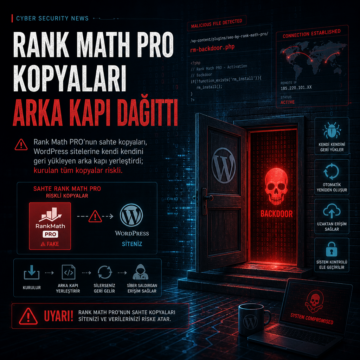
Rank Math PRO’nun sahte kopyaları, WordPress sitelerine kendi kendini geri yükleyen arka kapı yerleştirdi; kurulan tüm kopyalar riskli.
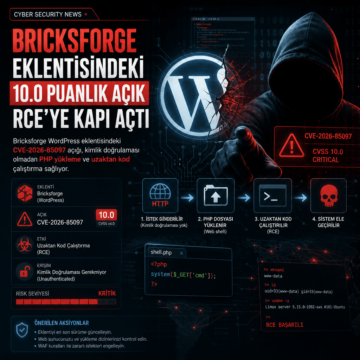
Bricksforge WordPress eklentisindeki CVE-2026-85097 açığı, kimlik doğrulaması olmadan PHP yükleme ve uzaktan kod çalıştırma sağlıyor.
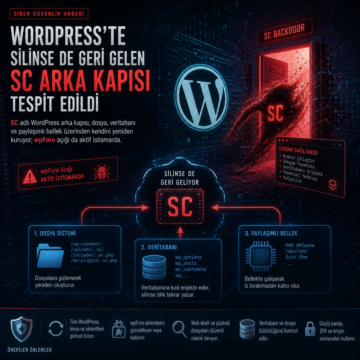
SC adlı WordPress arka kapısı, dosya, veritabanı ve paylaşımlı bellek üzerinden kendini yeniden kuruyor; wpForo açığı da aktif istismarda.
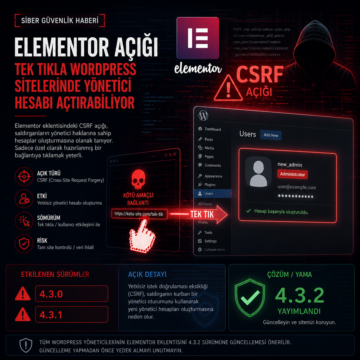
Elementor CSRF açığı WordPress sitelerini tehdit ediyor; 4.3.0 ve 4.3.1 sürümleri etkileniyor, yama 4.3.2 ile yayımlandı.
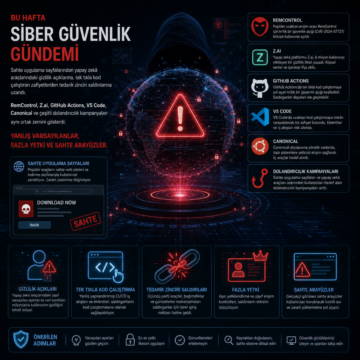
Bu hafta siber güvenlik gündemi, sahte uygulama sayfalarından yapay zekâ araçlarındaki gizlilik açıklarına, tek tıkla kod çalıştıran zafiyetlerden tedarik…
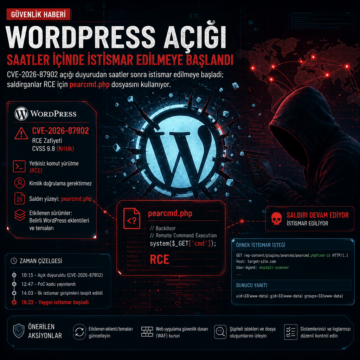
WordPress CVE-2026-87902 açığı duyurudan saatler sonra istismar edilmeye başlandı; saldırganlar RCE için pearcmd.php dosyasını kullanıyor.