Elementor CSRF açığı WordPress sitelerini tehdit ediyor; 4.3.0 ve 4.3.1 sürümleri etkileniyor, yama 4.3.2 ile yayımlandı.
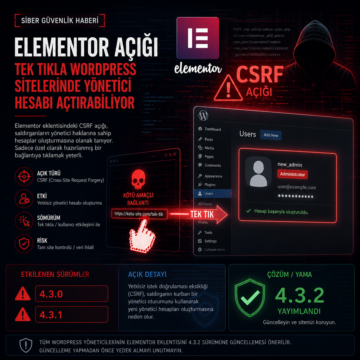


Elementor CSRF açığı WordPress sitelerini tehdit ediyor; 4.3.0 ve 4.3.1 sürümleri etkileniyor, yama 4.3.2 ile yayımlandı.
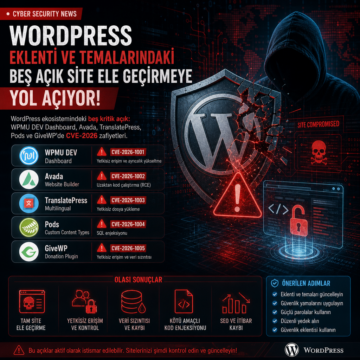
WordPress ekosistemindeki beş kritik açık: WPMU DEV Dashboard, Avada, TranslatePress, Pods ve GiveWP’de CVE-2026 zafiyetleri
WordPress Service Finder temasında bulunan Service Finder Bookings eklentisinde kritik bir kimlik doğrulama atlama açığı tespit edildi. Bu zafiyet, saldırganların yönetici dahil herhangi bir kullanıcı hesabına erişmesine imkan tanıyor. Geliştiriciler tarafından yayımlanan 6.1 sürümü ile sorun giderilmiş olup, yöneticilerin güncellemeleri yapmaları önem taşıyor.