WooCommerce Wholesale Lead Capture açığıyla PHP web shell yükleme girişimleri arttı; The Events Calendar’da iki kritik RCE açığı da ortaya çıktı.
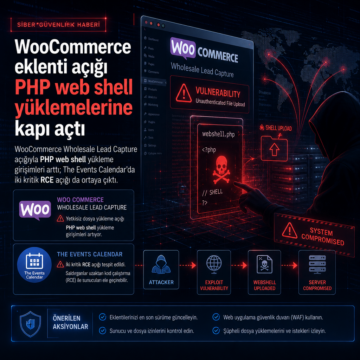


WooCommerce Wholesale Lead Capture açığıyla PHP web shell yükleme girişimleri arttı; The Events Calendar’da iki kritik RCE açığı da ortaya çıktı.
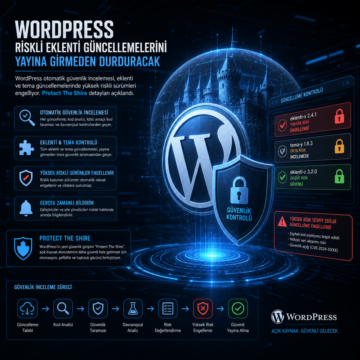
WordPress otomatik güvenlik incelemesi, eklenti ve tema güncellemelerinde yüksek riskli sürümleri engelliyor; Protect The Shire detayları açıklandı.
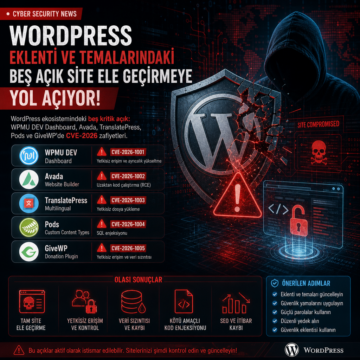
WordPress ekosistemindeki beş kritik açık: WPMU DEV Dashboard, Avada, TranslatePress, Pods ve GiveWP’de CVE-2026 zafiyetleri
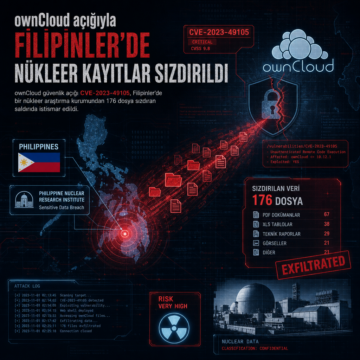
ownCloud açığı CVE-2023-49105, Filipinler’de bir nükleer araştırma kurumundan 176 dosya sızdıran saldırıda istismar edildi.
miniOrange SAML eklentisindeki CVE-2026-61979 ve CVE-2026-15981, WordPress’te kimlik atlatma ve admin erişimi riski oluşturuyor.

CVE-2026-32475, Elementor Pro’nun Forms modülündeki File Upload alanında giriş gerektirmeyen saldırganlara PHP yükleyip uzaktan kod çalıştırma imkânı…

Forminator eklentisindeki CVE-2026-15748 açığı, kötü amaçlı dosya yüklemeyle bazı koşullarda uzaktan kod çalıştırmaya yol açıyor.

WordPress BdThemes eklentileri, yönetici panelindeki tanıtım verilerini taşıyan JSON akışının zehirlenmesiyle hedef alındı.

wp2shell zinciri, WordPress’in CVE-2026-63030 ve CVE-2026-60137 açıkları üzerinden kamuya açık exploit kodlarıyla geniş ölçekli taramalara dönüştü. Araştırmacılar 13 IP adresi, on binlerce girişim, kötü amaçlı eklentiler, arka kapı hesapları ve Overlord RAT kurulumu dahil birçok post-exploitation faaliyeti tespit etti.

WordPress 6.9 ve 7.0 sürümlerindeki birleşik çekirdek açığı, anonim HTTP istekleriyle yetkisiz kod çalıştırılmasına izin veriyor. 21 Temmuz 2026'da yayımlanan 6.9.5 ve 7.0.2 sürümleri ile sorun giderildi. Uzmanlar, güncellemeyi erteleyenler için WAF engelleme ve REST API devre dışı bırakma gibi geçici önlemler öneriyor.