Elementor CSRF açığı WordPress sitelerini tehdit ediyor; 4.3.0 ve 4.3.1 sürümleri etkileniyor, yama 4.3.2 ile yayımlandı.
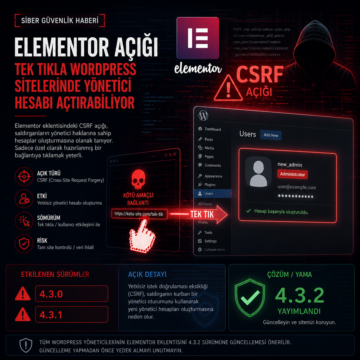


Elementor CSRF açığı WordPress sitelerini tehdit ediyor; 4.3.0 ve 4.3.1 sürümleri etkileniyor, yama 4.3.2 ile yayımlandı.
GitLab’ın Haziran ayında kapattığı bir açık için çalışan bir istismar kanıtı yayımlandı ve doğrulanmış kullanıcıların yamalanmamış self-managed kurulumlarda komut çalıştırabildiği gösterildi. Zincir, Jupyter not defteri önizlemesi ile Oj kütüphanesindeki iki bellek bozulması hatasını birleştiriyor; etkilenen sürümler için güncelleme şart, ancak bazı eski hatlar geri port alamıyor.