Roundcube Webmail’in virtuser_query eklentisindeki CVE-2026-48842 açığı, yama yayımlanmasına rağmen aktif saldırılarda kullanılıyor.


Roundcube Webmail’in virtuser_query eklentisindeki CVE-2026-48842 açığı, yama yayımlanmasına rağmen aktif saldırılarda kullanılıyor.
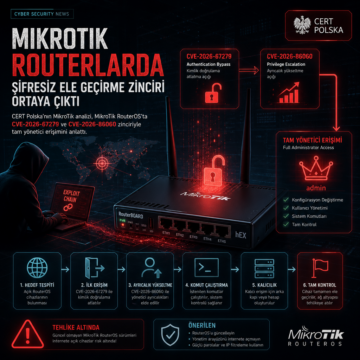
CERT Polska’nın MikroTrick analizi, MikroTik RouterOS’ta CVE-2026-67279 ve CVE-2026-86060 zinciriyle tam yönetici erişimini anlattı.
WordPress CVE-2026-87902 açığı duyurudan saatler sonra istismar edilmeye başlandı; saldırganlar RCE için pearcmd.php dosyasını kullanıyor.
Zyxel GS1900 ve Veeam Agent açıkları aktif istismarda. Zyxel’de komut çalıştırma, Veeam’de SYSTEM yetkisi riski öne çıkıyor.
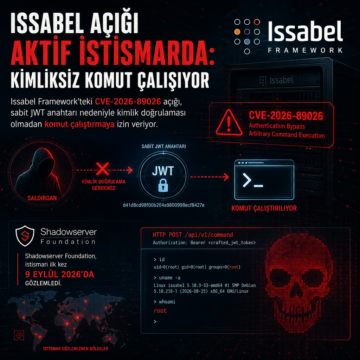
Issabel Framework’teki CVE-2026-89026 açığı, sabit JWT anahtarı nedeniyle kimlik doğrulaması olmadan komut çalıştırmaya izin veriyor.
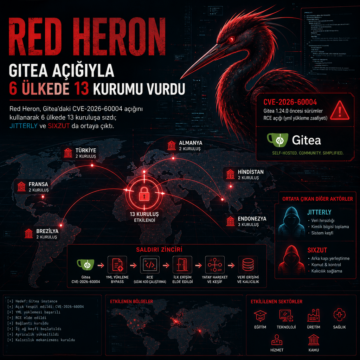
Red Heron, Gitea’daki CVE-2026-60004 açığını kullanarak 6 ülkede 13 kuruluşa sızdı; JITTERLY ve SIXZUT da ortaya çıktı.
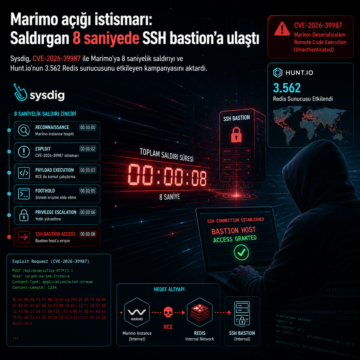
Sysdig, CVE-2026-39987 ile Marimo’ya 8 saniyelik saldırıyı ve Hunt.io’nun 3.562 Redis sunucusunu etkileyen kampanyasını aktardı.
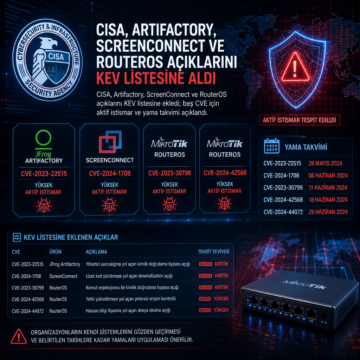
CISA, Artifactory, ScreenConnect ve RouterOS açıklarını KEV listesine ekledi; beş CVE için aktif istismar ve yama takvimi açıklandı.

PaperCut, aktif istismar edilen CVE-2026-81578 ve CVE-2026-82078 için acil yamaların yerini alan yeni bakım sürümlerini yayımladı.
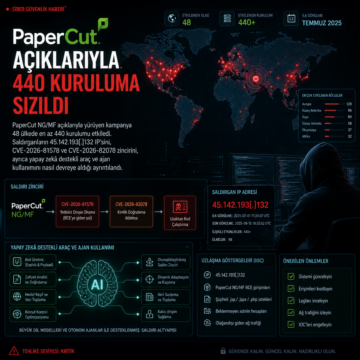
PaperCut NG/MF açıklarıyla yürüyen kampanya 48 ülkede en az 440 kurulumu etkiledi; saldırganların 45.142.193[.]132 IP’sini, CVE-2026-81578 ve…