CVE-2026-75650 açığıyla Adobe Commerce ve Magento siteleri hedef alındı; saldırganlar Rust backdoor ve PHP web shell yükledi.
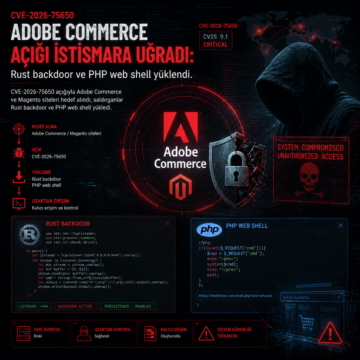


CVE-2026-75650 açığıyla Adobe Commerce ve Magento siteleri hedef alındı; saldırganlar Rust backdoor ve PHP web shell yükledi.
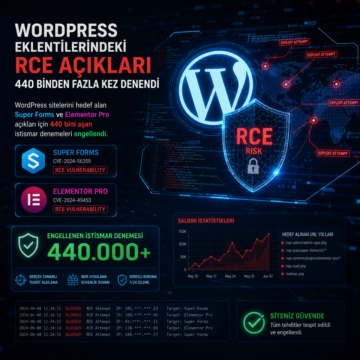
WordPress sitelerini hedef alan Super Forms ve Elementor Pro açıkları için 440 bini aşan istismar denemeleri engellendi.
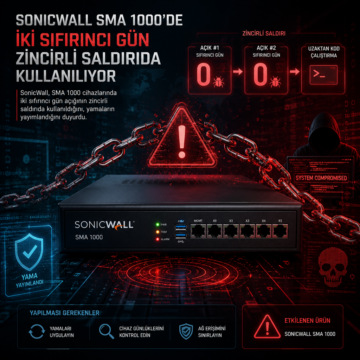
SonicWall, SMA 1000 cihazlarında iki sıfırıncı gün açığının zincirli saldırıda kullanıldığını, yamaların yayımlandığını duyurdu.
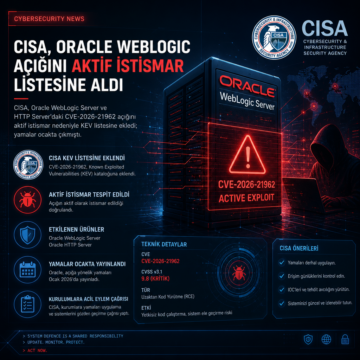
CISA, Oracle WebLogic ve HTTP Server’daki CVE-2026-21962 açığını aktif istismar nedeniyle KEV listesine ekledi; yamalar ocakta çıkmıştı.
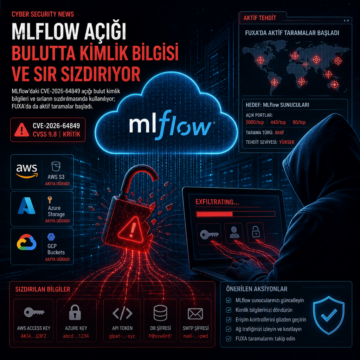
MLflow’daki CVE-2026-64849 açığı bulut kimlik bilgileri ve sırların sızdırılmasında kullanılıyor; FUXA’da da aktif taramalar başladı.
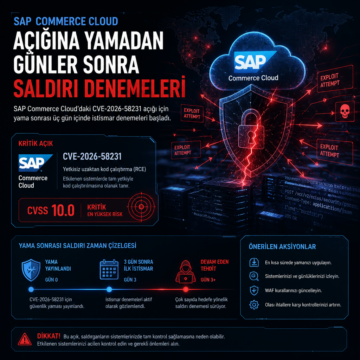
SAP Commerce Cloud’daki CVE-2026-58231 açığı için yama sonrası üç gün içinde istismar denemeleri başladı; CVSS puanı 10.0.
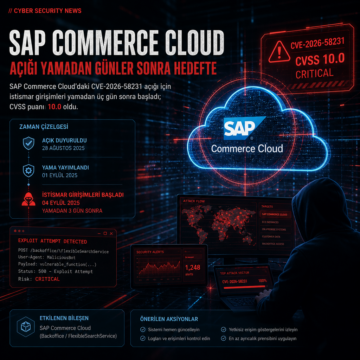
SAP Commerce Cloud’daki CVE-2026-58231 açığı için istismar girişimleri yamadan üç gün sonra başladı; CVSS puanı 10.0 oldu.
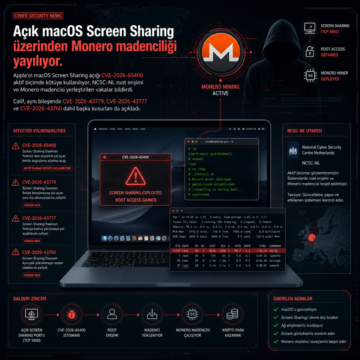
Apple’ın macOS Screen Sharing açığı CVE-2026-65400 aktif biçimde kötüye kullanılıyor; NCSC-NL root erişimi ve Monero madencisi yerleştirilen vakalar…
QUIRSO, VMware vCenter hedefli kampanyada CVE-2026-59310 üzerinden kalıcı erişim kurulduğunu, 47 ülkede 361 IP’nin etkilendiğini ve saldırıda reverse_ssh…
Rapid7, Check Point SmartConsole’daki CVE-2026-16232 için kamuya açık bir Python ispat-kodu yayımladı ve açığın kimlik doğrulaması olmadan tam yönetici yetkisiyle oturum açmaya izin verdiğini açıkladı. Check Point, kusurun zero-day olarak kullanıldığını ve sınırlı sayıda müşterinin hedef alındığını bildirirken, 22 Temmuz 2026 tarihli Jumbo Hotfix’lerle yamayı dağıttı.