WooCommerce Wholesale Lead Capture açığıyla PHP web shell yükleme girişimleri arttı; The Events Calendar’da iki kritik RCE açığı da ortaya çıktı.
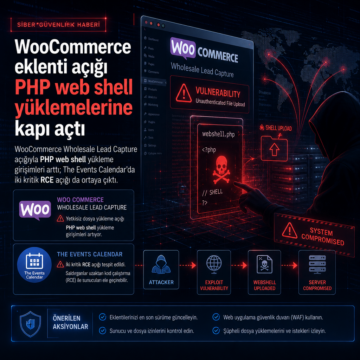


WooCommerce Wholesale Lead Capture açığıyla PHP web shell yükleme girişimleri arttı; The Events Calendar’da iki kritik RCE açığı da ortaya çıktı.
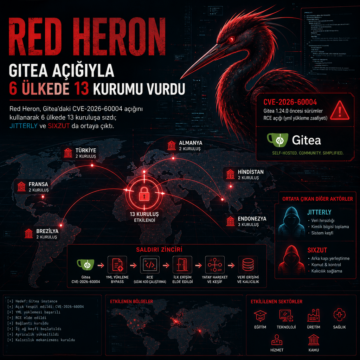
Red Heron, Gitea’daki CVE-2026-60004 açığını kullanarak 6 ülkede 13 kuruluşa sızdı; JITTERLY ve SIXZUT da ortaya çıktı.
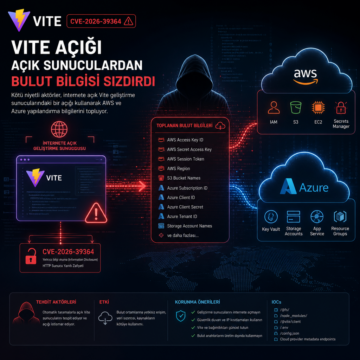
Vite CVE-2026-39364 açığı, internete açık geliştirme sunucularından AWS ve Azure bilgilerini toplamak için kullanılıyor.
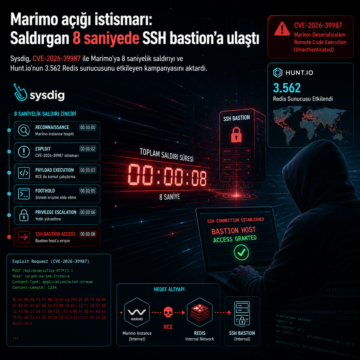
Sysdig, CVE-2026-39987 ile Marimo’ya 8 saniyelik saldırıyı ve Hunt.io’nun 3.562 Redis sunucusunu etkileyen kampanyasını aktardı.
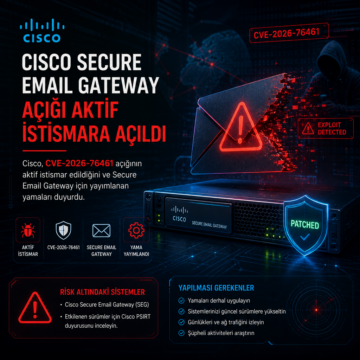
Cisco, CVE-2026-76461 açığının aktif istismar edildiğini ve Secure Email Gateway için yayımlanan yamaları duyurdu.
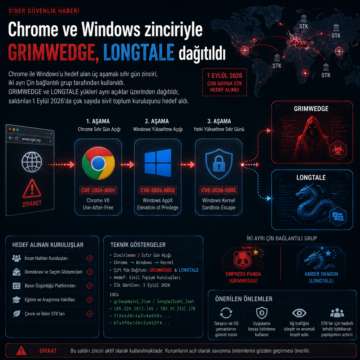
Chrome ile Windows’u hedef alan üç aşamalı sıfır gün zinciri, iki ayrı Çin bağlantılı grup tarafından kullanıldı.

Cisco FMC açıkları, saldırganların kimlik bilgisi çalıp Qilin fidye yazılımı yaymasına yol açtı; CISA iki CVE’yi KEV’e ekledi.

Wiz, JFrog Artifactory’deki iki açığın zincirlenerek admin erişimi ve arka kapı yerleştirme için kullanıldığını, 15 Ağustos-8 Eylül arasında gördü.
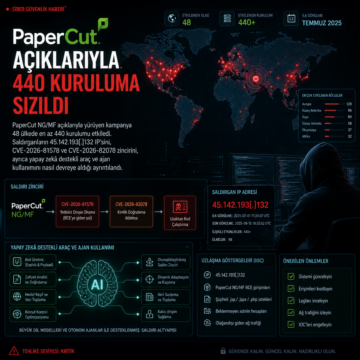
PaperCut NG/MF açıklarıyla yürüyen kampanya 48 ülkede en az 440 kurulumu etkiledi; saldırganların 45.142.193[.]132 IP’sini, CVE-2026-81578 ve…
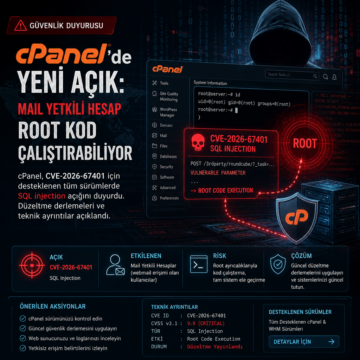
cPanel, CVE-2026-67401 için desteklenen tüm sürümlerde SQL injection açığını duyurdu; düzeltme derlemeleri ve teknik ayrıntılar açıklandı.