CVE-2026-75650 açığıyla Adobe Commerce ve Magento siteleri hedef alındı; saldırganlar Rust backdoor ve PHP web shell yükledi.
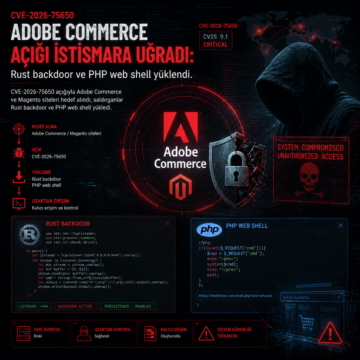


CVE-2026-75650 açığıyla Adobe Commerce ve Magento siteleri hedef alındı; saldırganlar Rust backdoor ve PHP web shell yükledi.
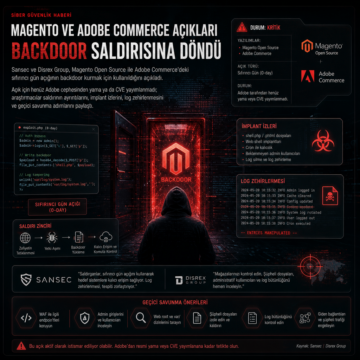
Sansec ve Disrex Group, Magento Open Source ile Adobe Commerce’deki sıfırıncı gün açığının backdoor kurmak için kullanıldığını açıkladı.
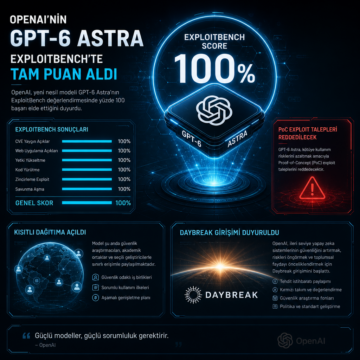
OpenAI’nin GPT-6 Astra modeli ExploitBench’te yüzde 100 aldı ve PoC exploit taleplerini reddedeceğini açıkladı.
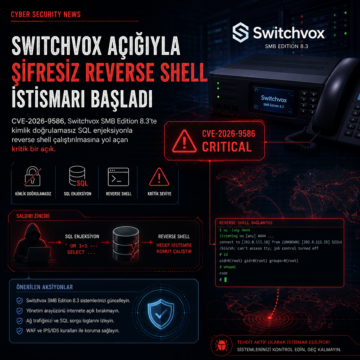
CVE-2026-9586, Switchvox SMB Edition 8.3’te kimlik doğrulamasız SQL enjeksiyonla reverse shell çalıştırılmasına yol açan kritik bir açık.
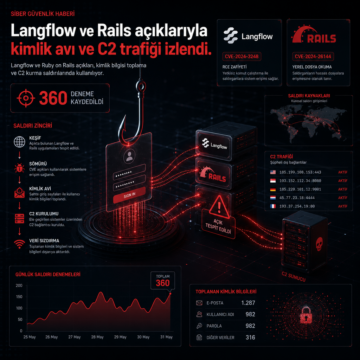
Langflow ve Ruby on Rails açıkları, kimlik bilgisi toplama ve C2 kurma saldırılarında kullanılıyor; 360 deneme kaydedildi.
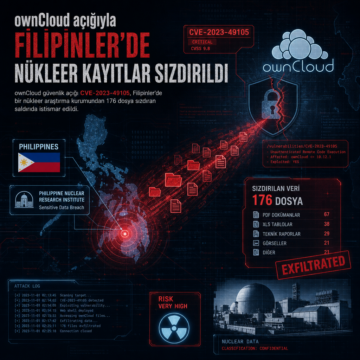
ownCloud açığı CVE-2023-49105, Filipinler’de bir nükleer araştırma kurumundan 176 dosya sızdıran saldırıda istismar edildi.
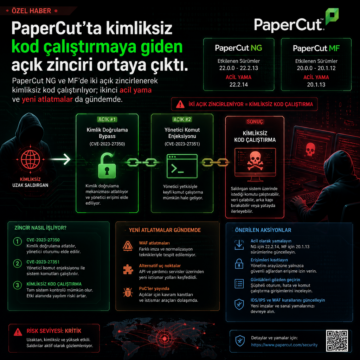
PaperCut NG ve MF’de iki açık zincirlenerek kimliksiz kod çalıştırılıyor; ikinci acil yama ve yeni atlatmalar da gündemde.
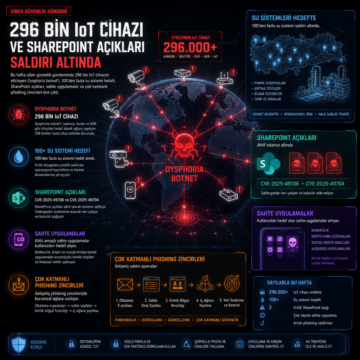
Bu hafta siber güvenlik gündeminde 296 bin IoT cihazını etkileyen Dysphoria botnet’i, 100’den fazla su sistemi hedefi, SharePoint açıkları, sahte…
PaperCut NG ve MF’deki sıfırıncı gün açığı aktif saldırılarda kullanılıyor. Şirket v25 ve v26 için acil yama yayımladı.
miniOrange SAML eklentisindeki CVE-2026-61979 ve CVE-2026-15981, WordPress’te kimlik atlatma ve admin erişimi riski oluşturuyor.